

Autores
Desde o fim de 2025, malwares vêm se disseminando ativamente na Steam Workshop (a oficina integrada à Steam para desenvolvimento e troca de conteúdo criado por usuários). O principal objetivo dos invasores é o roubo de contas de jogadores, sobretudo da China e da Rússia. Para realizar a infecção, os cibercriminosos exploram o Wallpaper Engine, um programa popular de animação de papéis de parede publicado na Steam, mais especificamente, o seu mecanismo de compartilhamento de wallpapers via Steam Workshop. O malware fica oculto dentro de pacotes de wallpapers compartilhados entre os usuários. A instalação desses wallpapers pode resultar no roubo da conta Steam e à instalação de backdoors ou criptomineradores no sistema da vítima.
O que é o Wallpaper Engine
O Wallpaper Engine é um aplicativo que permite instalar papéis de parede animados na área de trabalho do usuário. Está disponível para os sistemas operacionais Windows e Android, porém a análise abrangeu apenas a versão para Windows. Devido à ampla comunidade da Steam, o aplicativo é bastante popular (contando com cerca de 100 mil usuários ativos por dia e pouco menos de um milhão de avaliações). O Wallpaper Engine inclui um editor de wallpapers integrado para a criação de projetos próprios. Além disso, oferece suporte a vários tipos de wallpaper:
- vídeo (formatos MP4, WebM e outros);
- cena (wallpapers interativos criados no editor integrado);
- página web (páginas HTML com suporte a JavaScript, CSS e recursos de áudio e vídeo);
- aplicativo (janelas ativas de qualquer software de terceiros compatível com Windows, que o Wallpaper Engine instala como plano de fundo da área de trabalho).
O último tipo, wallpaper em forma de aplicativo, corresponde a um software independente, podendo incluir jogos executados diretamente na área de trabalho, agendas e calendários, sistemas de monitoramento e utilitários para acompanhar o uso da placa de vídeo ou do processador, entre outros.
Wallpapers do tipo aplicativo: um risco de segurança
O próprio conceito de “wallpaper em forma de aplicativo” abre caminho para a execução de código de terceiros diretamente no sistema. Os invasores passaram a explorar esse recurso, inserindo malware nesse tipo de wallpaper. Como já mencionado, o Wallpaper Engine utiliza os recursos da Steam Workshop para o compartilhamento de wallpapers, os quais permitem que os usuários criem e publiquem seus próprios wallpapers em acesso aberto, para download e instalação gratuitos, o que atrai invasores.
Foram identificados na Steam Workshop dezenas de wallpapers do tipo aplicativo maliciosos, cada um com milhares ou dezenas de milhares de downloads:
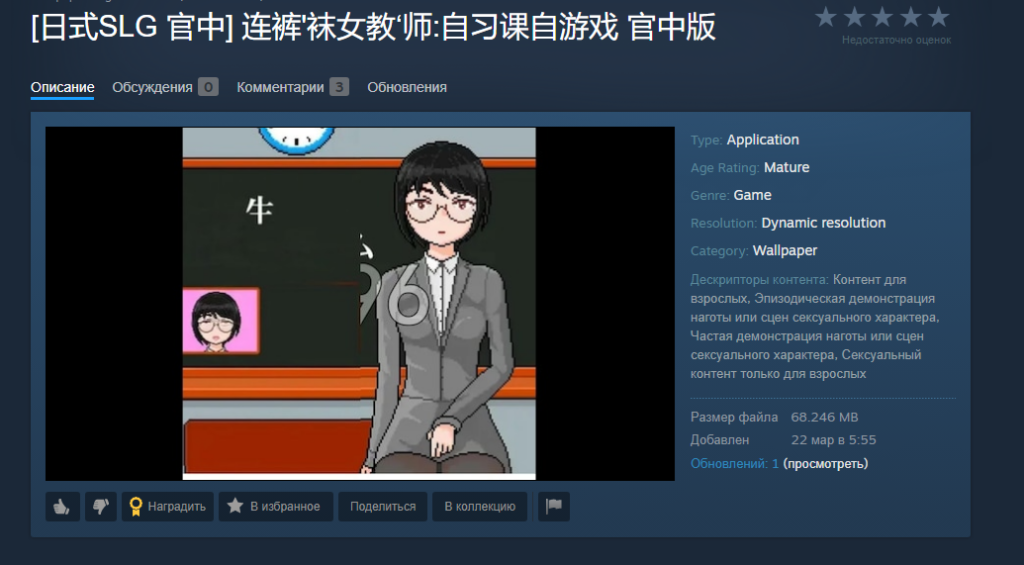
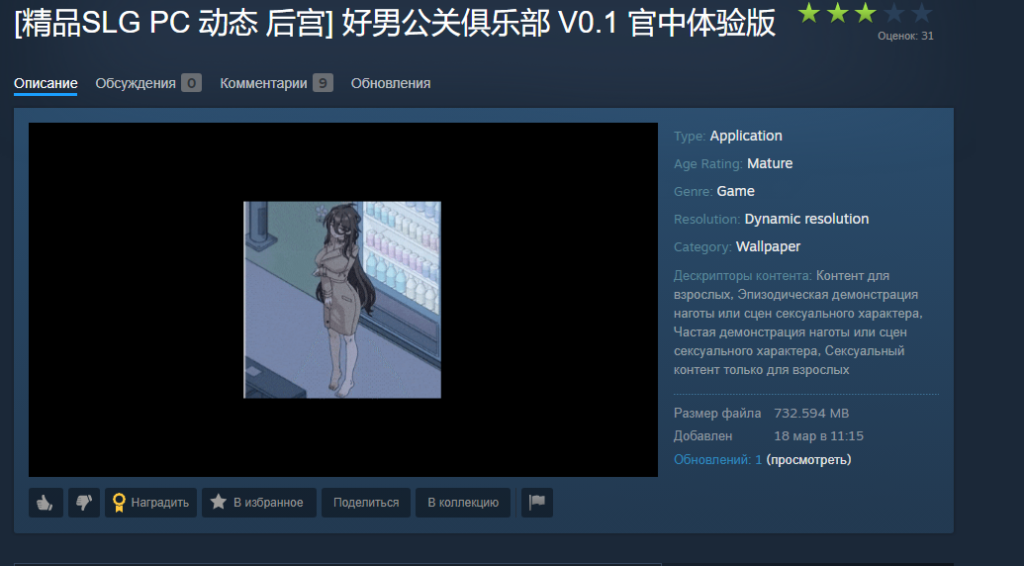
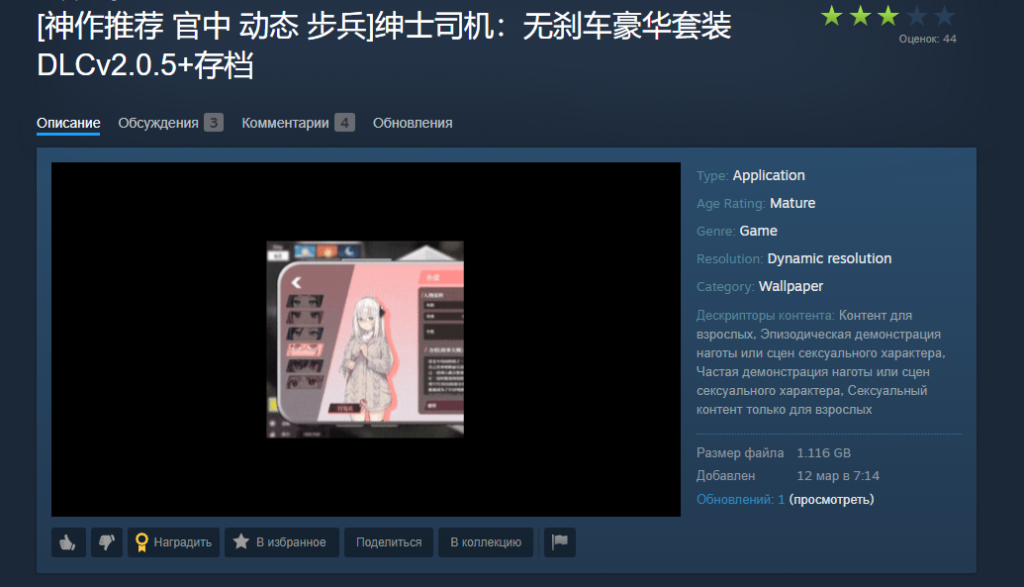
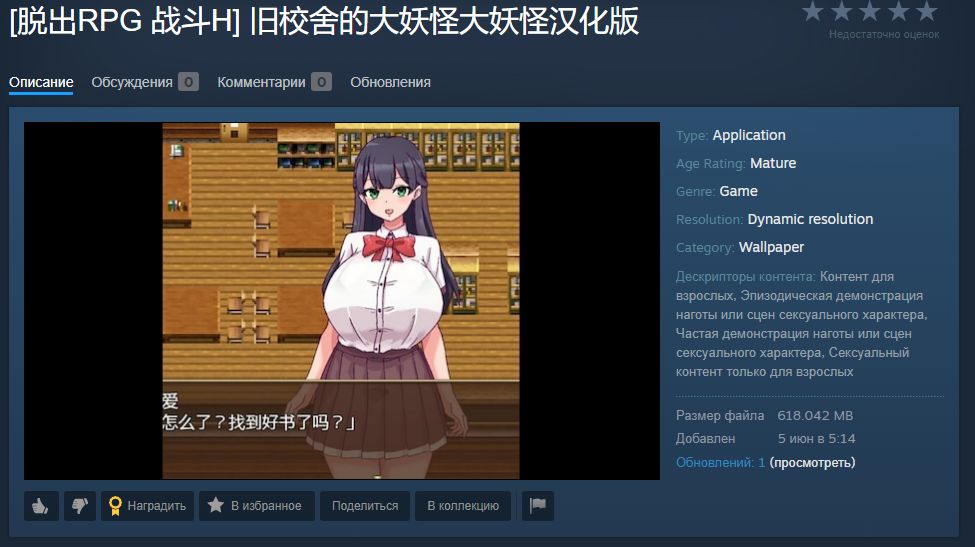
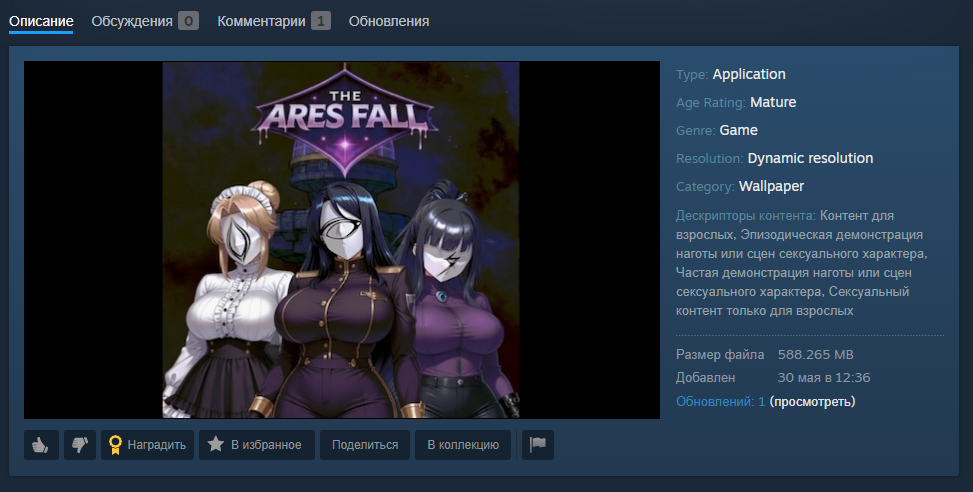
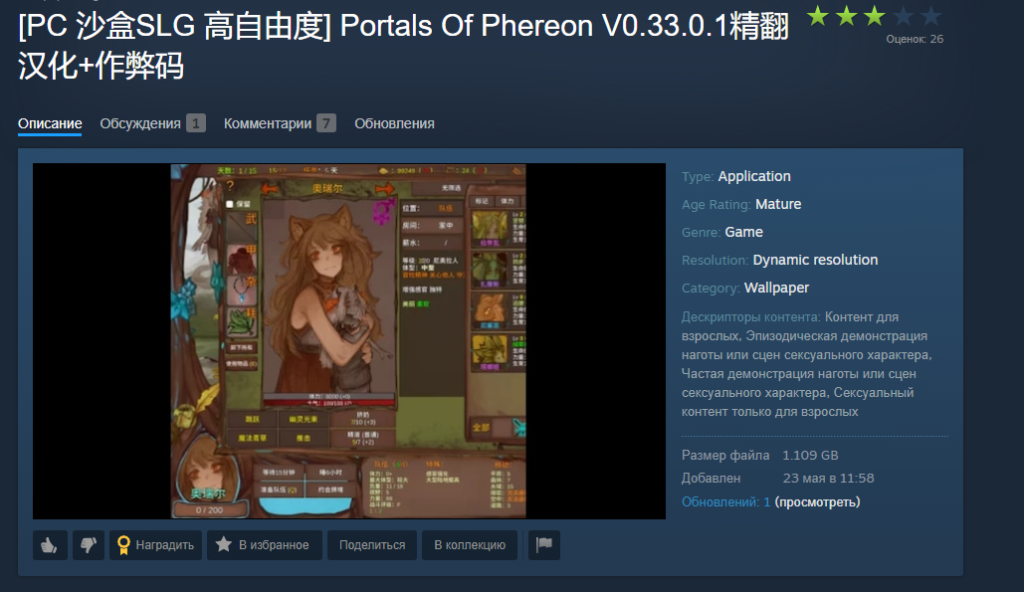
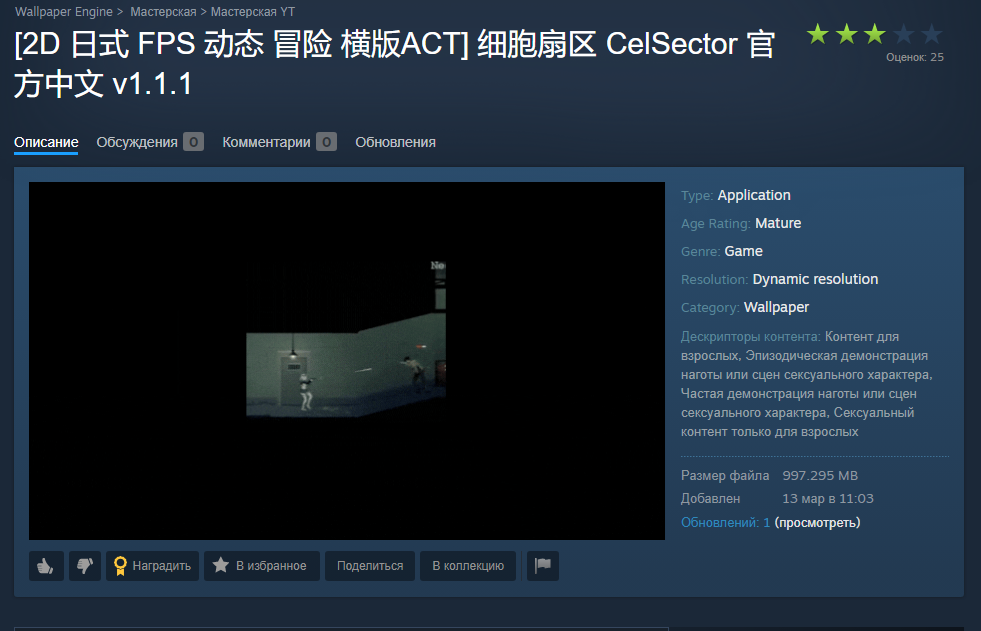
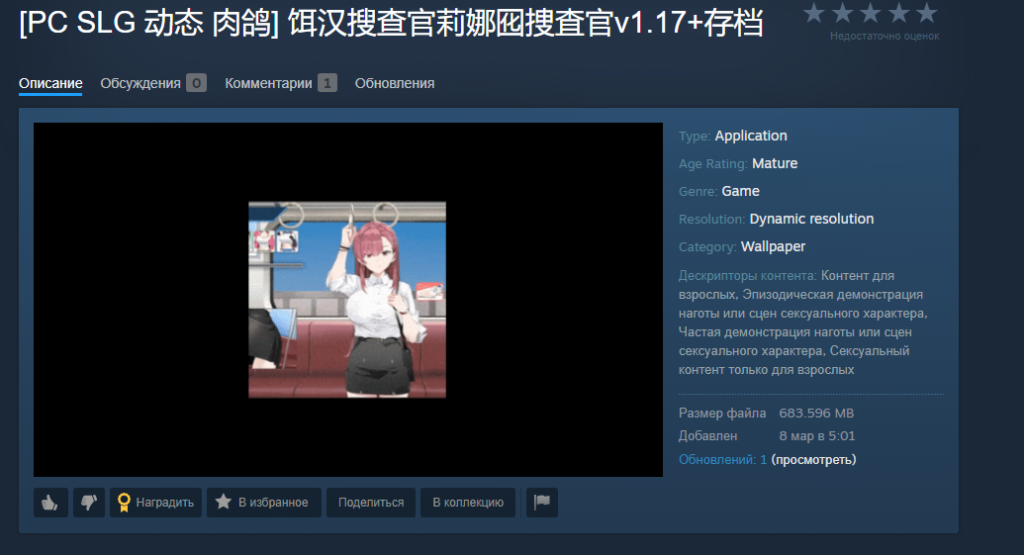
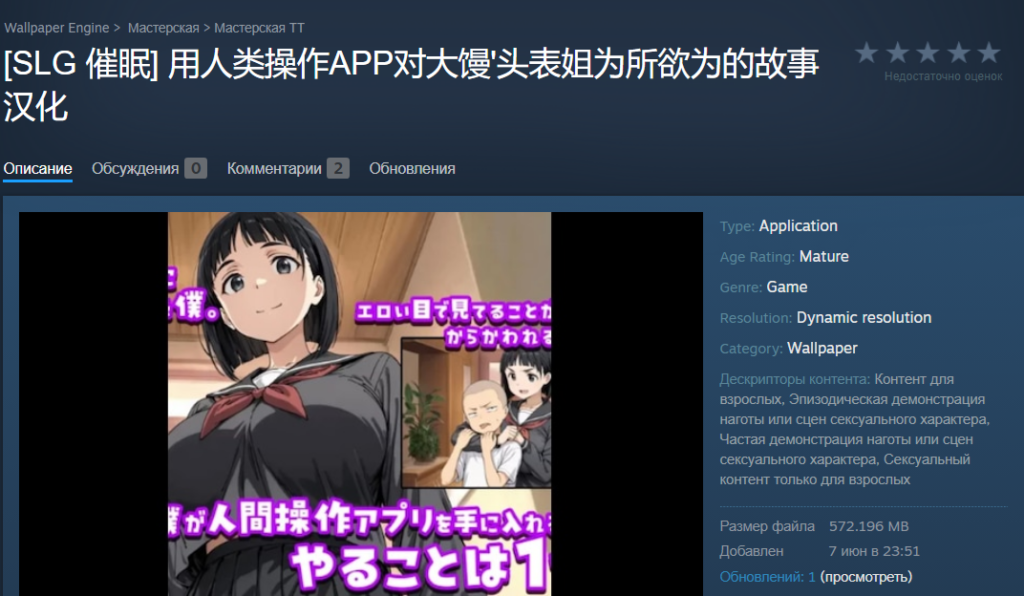
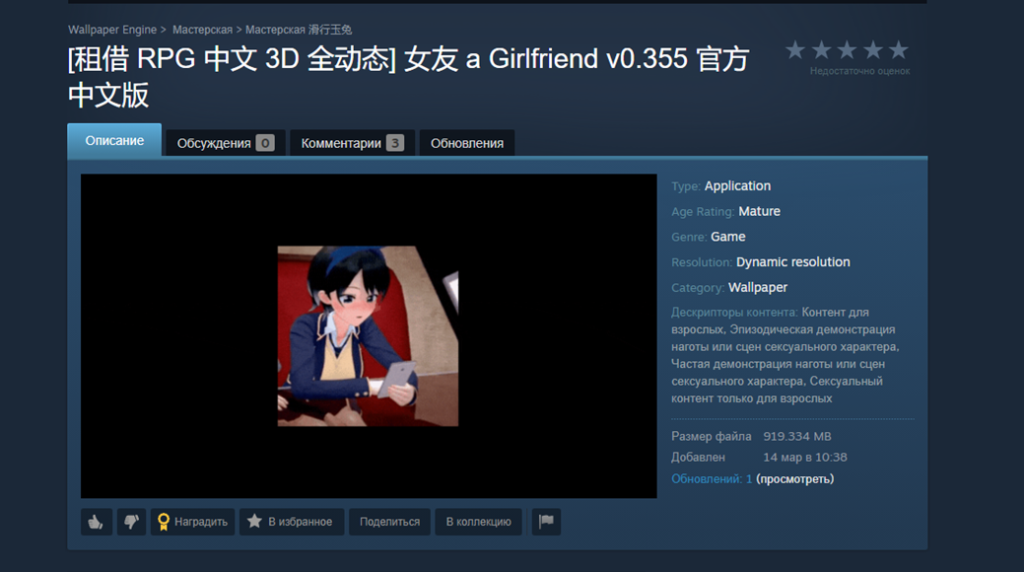
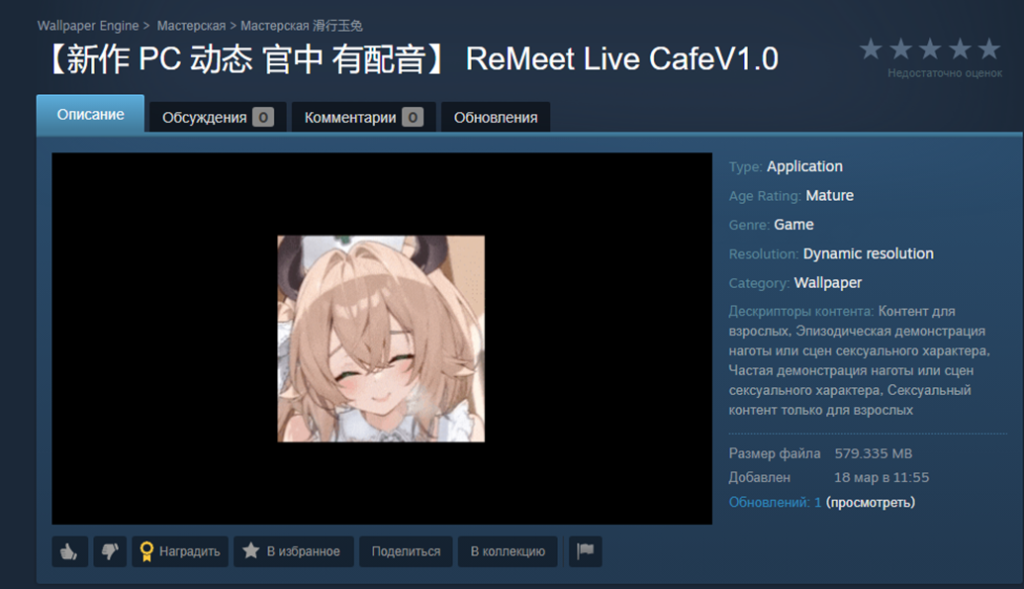
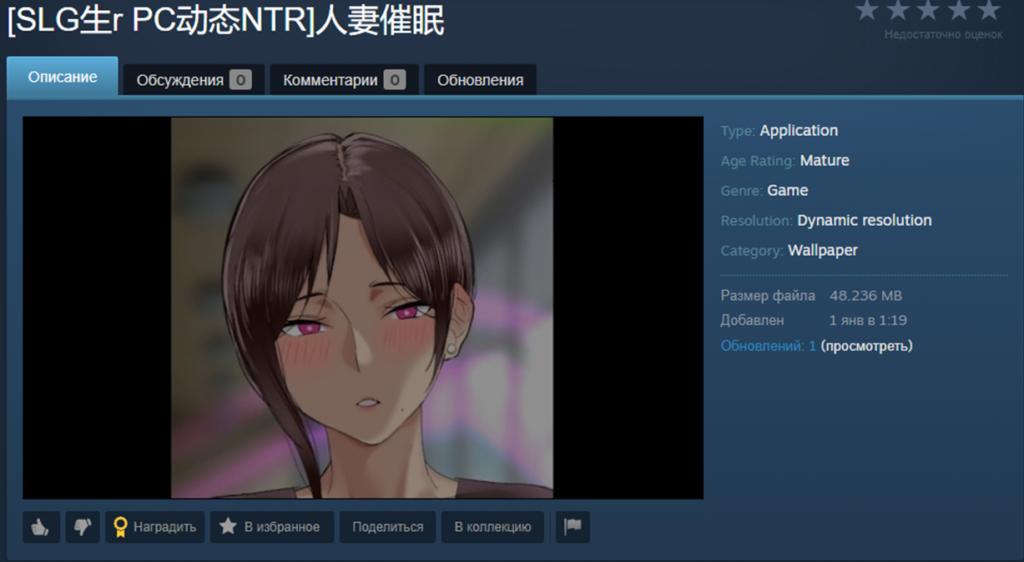
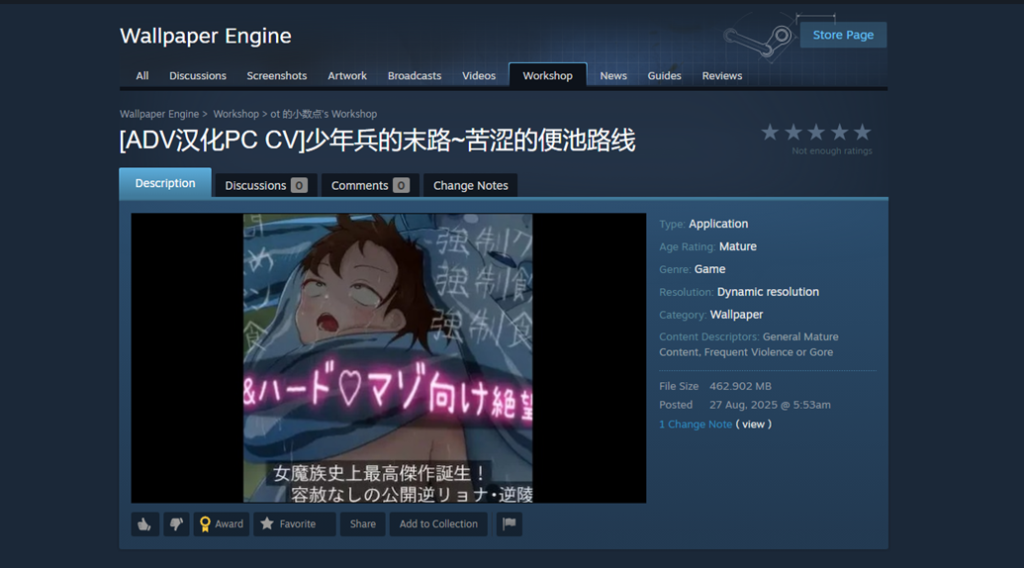
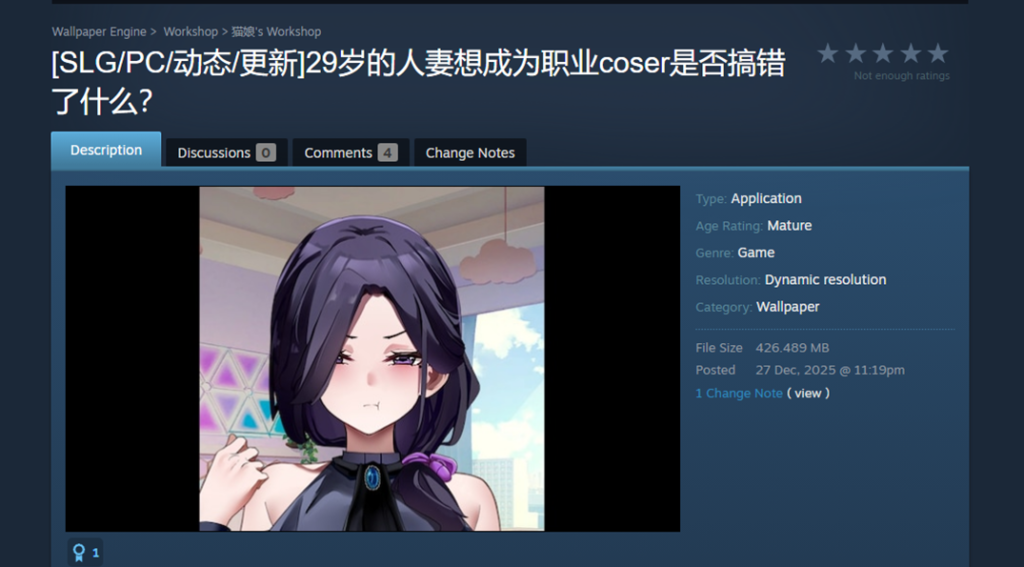
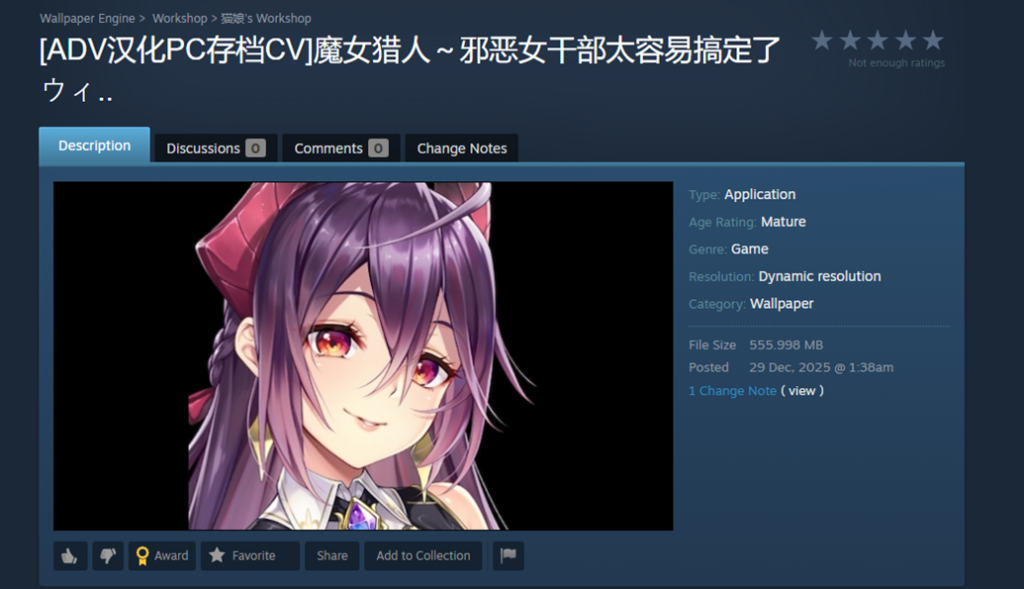
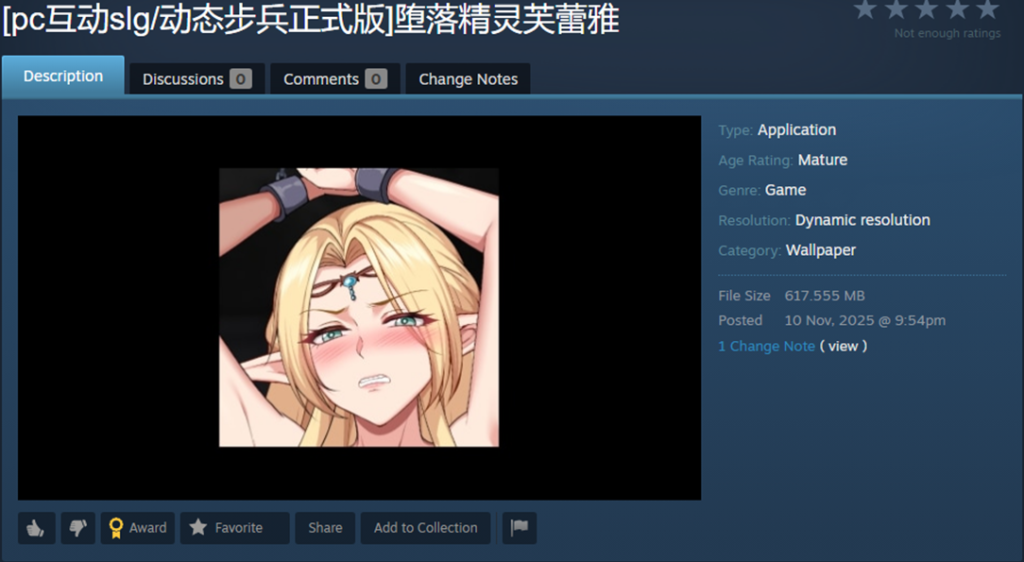
Na análise desses wallpapers, identificamos dois tipos de distribuição.
- Um arquivo compactado contendo o wallpaper executável e arquivos maliciosos. Como código malicioso, podiam ser usados, por exemplo, arquivos EXE, bibliotecas DLL e scripts.
- Em outros casos, os invasores também incluíam código malicioso em um arquivo compactado protegido por senha. A vítima precisava digitar a senha, ou um script fazia isso automaticamente. Os invasores armazenavam essa senha no próprio nome do arquivo compactado ou em um arquivo de configuração em formato JSON, instalado junto com os arquivos originais do wallpaper. Nos demais casos, o código malicioso era executado de forma totalmente automática após o usuário selecionar e instalar o wallpaper.
Análise de um wallpaper malicioso com jogo
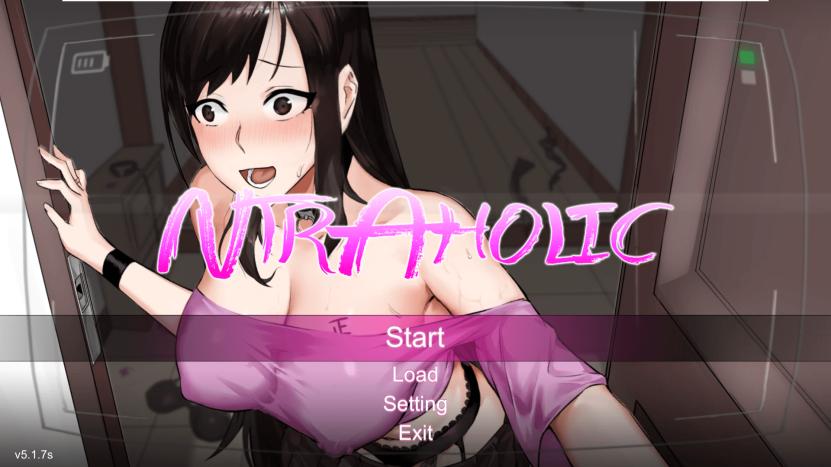
Tela principal do wallpaper do tipo aplicativo
Na captura de tela acima é exibida uma amostra de wallpaper que identificamos em dezembro de 2025. Após a execução, o usuário não percebia nada suspeito: o wallpaper continha um jogo embutido, que era iniciado corretamente e funcionava sem problemas aparentes, mantendo os botões de controle do jogo na área de trabalho funcionais. No entanto, nos bastidores, o processo de infecção ocorria e, minutos depois, o usuário podia constatar que sua conta Steam havia sido roubada e que havia malware em execução no computador: os arquivos eram criptografados por um “ransomware” e o desempenho do sistema caía por causa de um minerador.
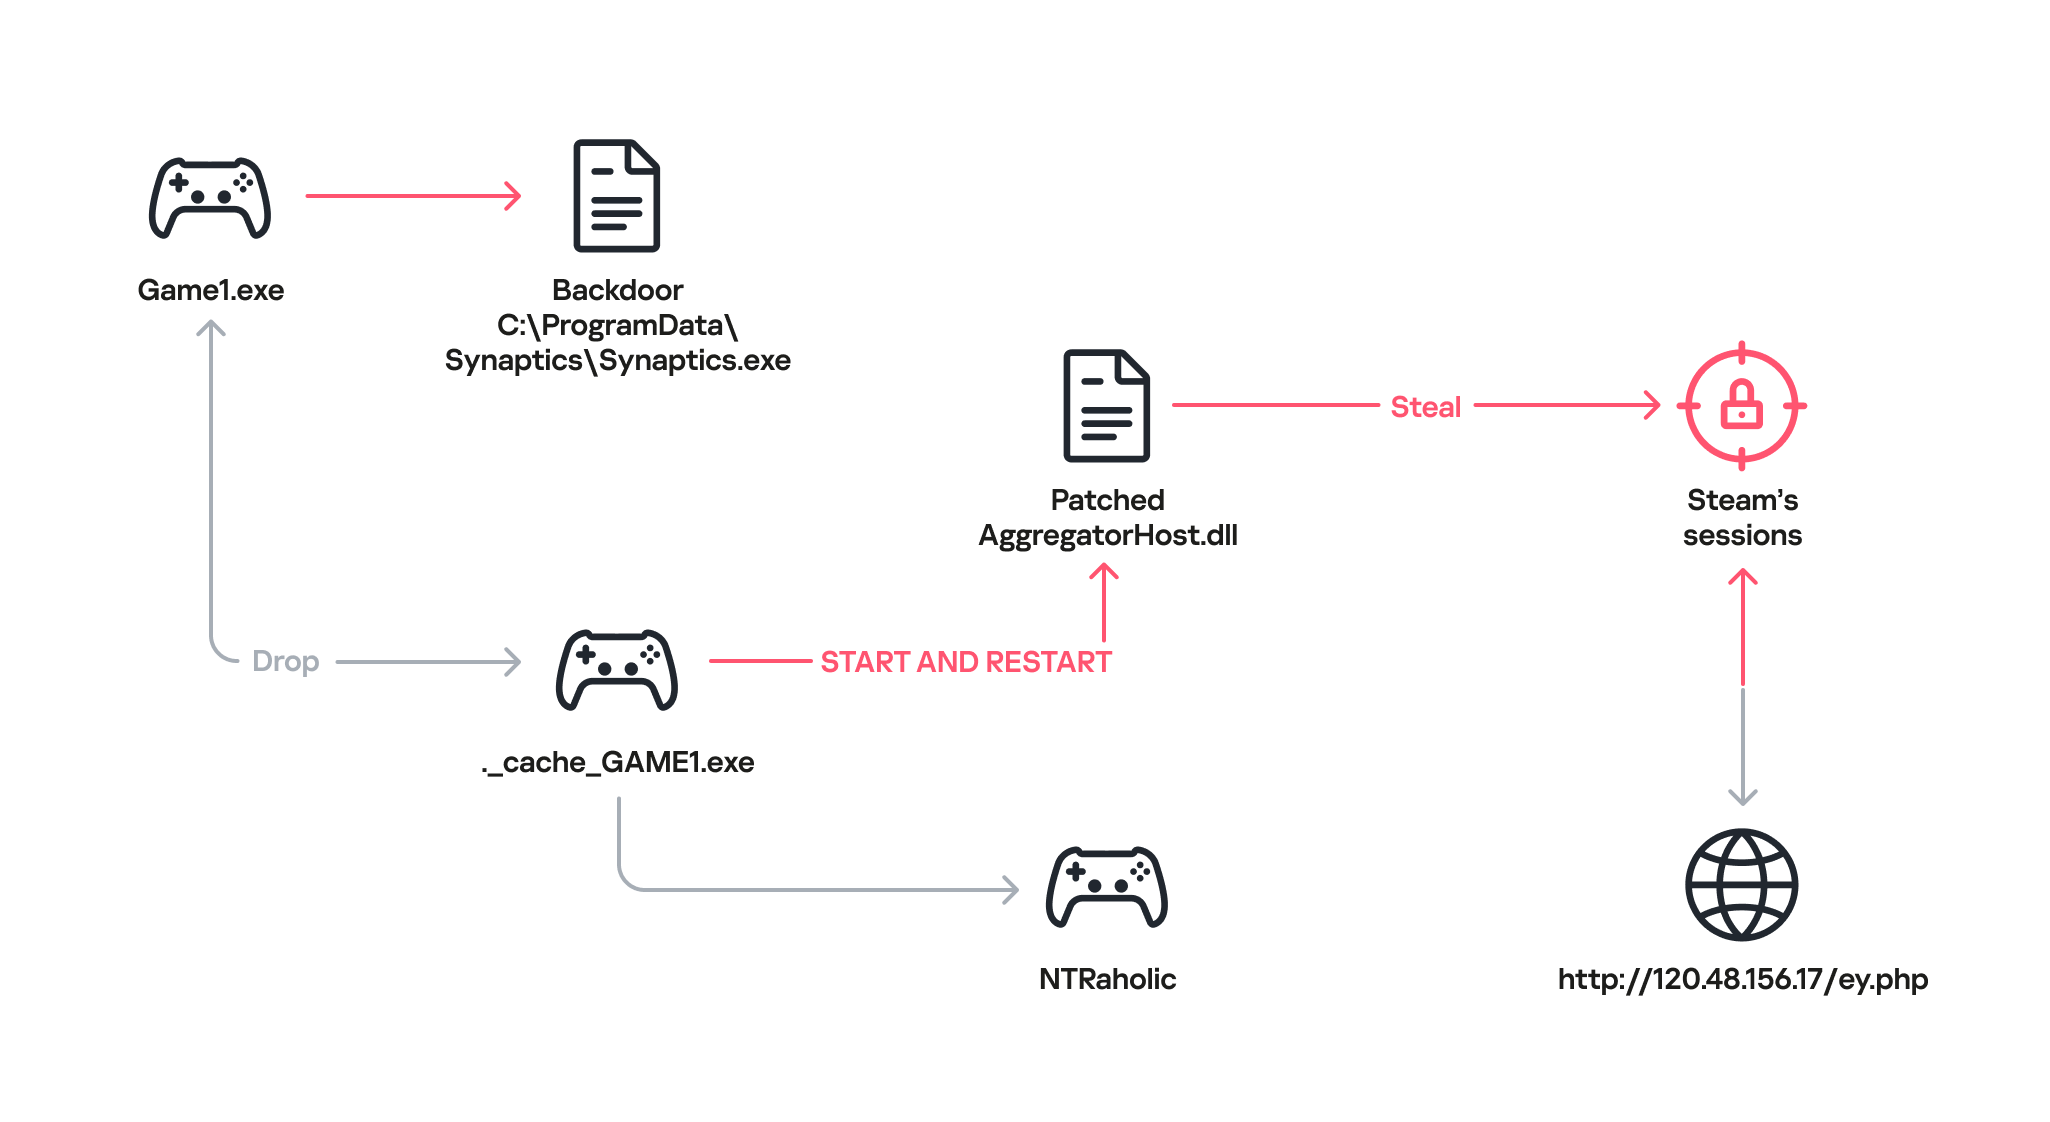
Esquema de implantação do malware
Após a execução do wallpaper com o jogo, um backdoor (Synaptics.exe) da família DarkKomet era instalado no sistema da vítima, juntamente com o executável ._cache_GAME1.exe, responsável por iniciar o jogo NTRaholic.
Ao mesmo tempo, o módulo ._cache_GAME1.exe instalava a biblioteca AggregatorHost.dll, modificada pelo invasor, contendo um código malicioso adicional. A funcionalidade desse “patch” era limitada: sua principal função consistia em localizar o aplicativo Steam para interceptar dados da conta.
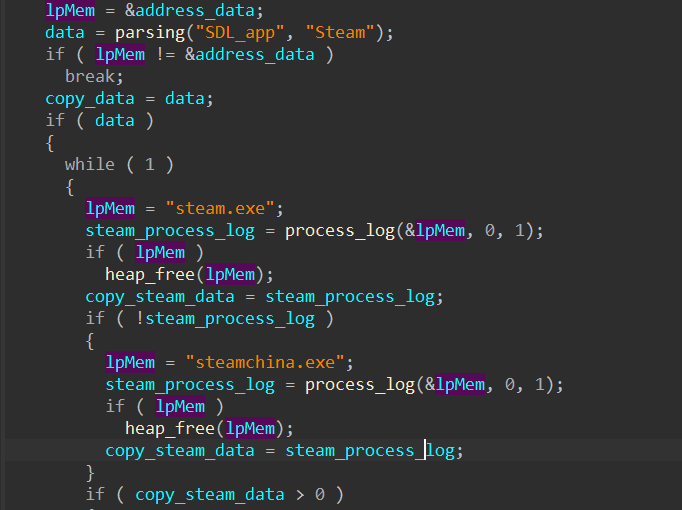
Busca pelo aplicativo Steam
Em seguida, a biblioteca modificada interceptava a sessão ativa da Steam.
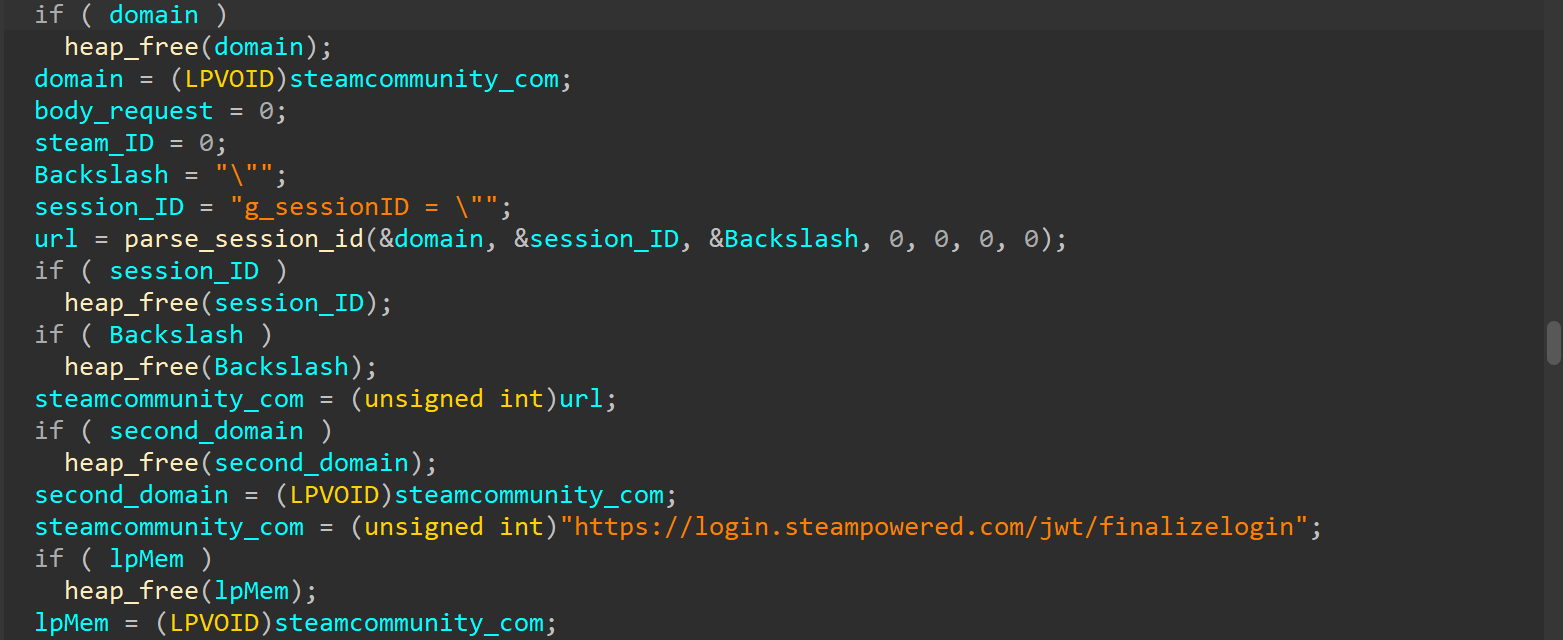
Interceptação da sessão web do usuário na Steam
Na sequência, a biblioteca AggregatorHost.dll enviava todos os dados coletados para o endereço hxxp://120.48.156[.]17/ey.php, pertencente aos invasores. A sessão interceptada podia, então, ser utilizada para a posterior distribuição de novos wallpapers maliciosos na Steam Workshop.
Atribuição e vítimas
A amostra de wallpaper malicioso apresentada acima é apenas uma entre as diversas variantes identificadas ao longo da pesquisa. Por meio do mecanismo de “wallpaper em forma de aplicativo”, identificamos a distribuição de diversos tipos de malware: de stealers populares a backdoors, criptomineradores e botnets.
A grande variedade de ferramentas empregadas sugere que os ataques têm origem em grupos de hackers desconectados entre si, que atuam de forma independente. O público-alvo principal dos ataques é formado por usuários da China, conforme indicam o estilo visual, os nomes dos wallpapers, além dos dados estatísticos: nossas soluções detectaram 89% das tentativas de download de wallpapers maliciosos justamente na China. Ainda assim, nada impede que os invasores realizem campanhas semelhantes em outras regiões. Em segundo lugar em número de downloads está a Rússia, com 5,5%, seguida por Singapura (1,4%), Hong Kong (0,9%), Alemanha (0,9%), Vietnã (0,9%), Índia e Canadá (0,5% cada).
Número de downloads de wallpapers-aplicativo maliciosos (download)
Como se proteger
Nossa pesquisa revela que até plataformas confiáveis, como a Steam Workshop, podem ser fonte de infecção. Na maioria dos casos, identificamos malwares já bem conhecidos, como o backdoor DarkKomet, os stealers Lumma e Vidar, e o loader RenEngine. As soluções da Kaspersky são capazes de detectar e bloquear todo o código malicioso mencionado acima, independentemente de sua complexidade, inclusive por meio de métodos de proteção proativa. Abaixo, seguem exemplos de veredictos atribuídos aos objetos identificados durante a pesquisa:
HEUR:Trojan-PSW.Win32.genHEUR:Trojan-PSW.Win32.Python.gen
- HEUR:Trojan-PSW.Win32.gen
- HEUR:Trojan-PSW.Win32.Python.gen
- HEUR:Backdoor.Win32.DarkKomet
- Trojan-Dropper.Python.Agent
- HEUR:Trojan-Ransom.Win32.Gen.gen
- PDM:Trojan.Win32.Generic.
No momento da publicação deste artigo, os wallpapers maliciosos identificados e seus links já haviam sido removidos pela equipe da Steam. No entanto, em razão do surgimento constante de novos wallpapers infectados na Steam Workshop, é essencial usar ferramentas de análise de malware antes de executar wallpapers desse tipo.
Indicadores de comprometimento
MD5
- 95856f2ce428c728d9781d3296558068
- af080780cca2acd1d082ce01e7cc346a
- c133c3dd9f7d6934598025047df41abf
- d1693bbff456ae8fa3360446706df6da
- 8c2cc585ad8a13a72a704c0fda0c9854
- b9fa763a53da3eea742d0f3c845a8c09
- ded08ae5df7f1b12e5fdb767dbbed0b1
- 20965254e29104986e11939decd39549
- 18dedc0009f0927cba6425c84cce9883
- 0f4f01c6d495abb37403072dd017ce8d
- 5620f01284329f561b1839a36be55355
- fe1f6485013cd5e6d5cf718049b0b8d6
- 74414ed4b63aadec039b603c32762b80
Servidores de comando e controle (C2)
- http://202.144.192[.]29
- http://202.144.192[.]29/audit.php
- http://202.144.192[.]29/download2/Themes2.zip
- http://120.48.156[.]17
- http://120.48.156[.]17/ey.php?ka=user1&id
- http://brightly[.]to
- http://brightly[.]to/download2/Themeszip
- https://www.dropbox[.]com/s/zhp1b06imehwylq/Synaptics.rar?dl=1
- https://docs.google[.]com/uc?id=0BxsMXGfPIZfSVzUyaHFYVkQxeFk&export=download
Wallpapers maliciosos
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3603213159
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3591930233
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3584318845
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3436875036
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3633494498
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3556591375
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3635875825
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3601924072
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3605588743
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3553253793
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3462675635
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3605621824
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3610240788
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3610366547
Atualização de 17 de junho
Após a publicação do artigo, foi possível confirmar que os wallpapers maliciosos já se encontravam presentes no aplicativo desde agosto de 2025.
Dezenas de wallpapers maliciosos para o Wallpaper Engine são encontrados na Steam Workshop: contas de jogadores sob ameaça