

Autores

Evolução do cenário de ameaças no terceiro trimestre de 2026. Estatísticas de computadores
Evolução do cenário de ameaças no terceiro trimestre de 2026. Estatísticas de dispositivos móveis
A seção referente a dispositivos móveis do relatório trimestral de ameaças à segurança da informação contém estatísticas sobre malwares, adwares e softwares potencialmente indesejados para Android, além da descrição das ameaças mais interessantes para Android e iOS encontradas no período. As estatísticas baseiam-se na análise das detecções registradas pelos produtos da Kaspersky nos dispositivos de usuários que consentiram com o compartilhamento de dados anonimizados com a Kaspersky Security Network.
Números do trimestre
Segundo dados da Kaspersky Security Network, no terceiro trimestre de 2026:
- foram bloqueados mais de 1,66 milhão de ataques envolvendo softwares maliciosos, publicitários ou indesejados para dispositivos móveis;
- entre os malwares para dispositivos móveis, a ameaça mais disseminada foi o Trojan-Banker, com 31,63% do total de aplicativos maliciosos detectados;
- foram detectados mais de 378 mil pacotes de instalação maliciosos, dos quais 119.688 eram trojans bancários para dispositivos móveis.
Destaques do trimestre
Em julho, descobrimos um aplicativo malicioso direcionado a usuários brasileiros que potencialmente utilizava IA para automatizar ações fraudulentas. O aplicativo se disfarçava de Google Play Protect, o conjunto de mecanismos de proteção em dispositivos Android.
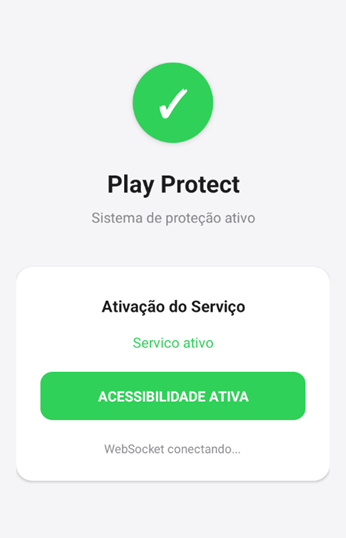
Aplicativo malicioso que imita o Google Play Protect
No código do aplicativo, usava-se o modelo DistilBERT, que interpretava comandos em linguagem natural enviados do servidor C2. As informações preservadas no código permitem supor que os próprios comandos do lado do servidor também podiam ser gerados por LLM.
Em agosto, descobrimos um trojan que analisava imagens salvas na galeria do dispositivo e fazia capturas de tela em busca de dados bancários, incluindo códigos CVV. Para classificar as imagens, o malware utilizava um modelo local de IA, e o aplicativo contava com a possibilidade de atualizá-lo, abrindo caminho para que os golpistas expandissem a funcionalidade do trojan.
No terceiro trimestre, o trojan de assinatura Trojan.AndroidOS.Subscriber.bh voltou a entrar no Google Play. Desta vez, ele se disfarçava de aplicativo para a criação de temas de teclado.
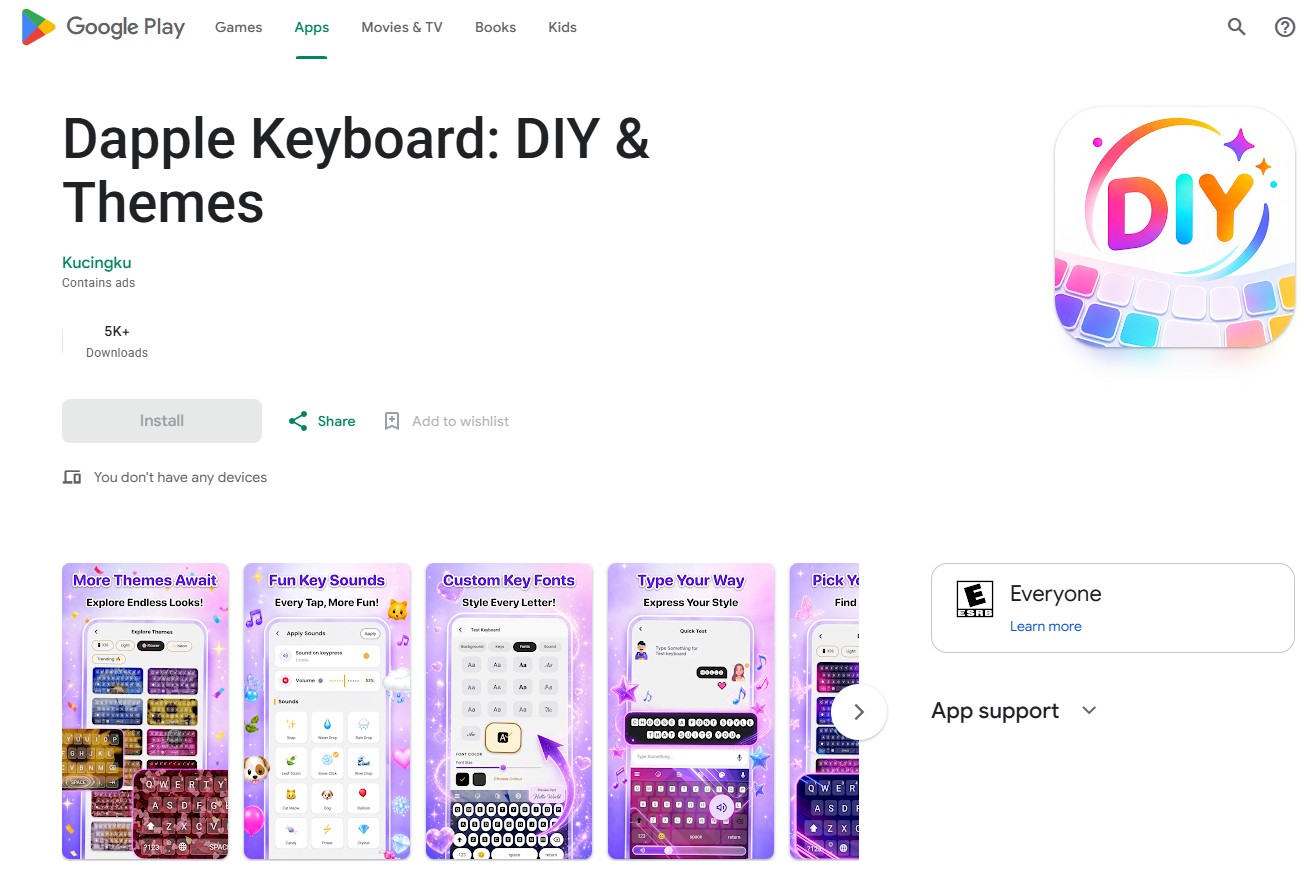
Trojan de assinatura disfarçado de aplicativo de temas para teclado
O trojan abria um link para contratação de assinatura em um WebView oculto e interceptava a mensagem com o código de confirmação. Segundo nossos dados, os principais alvos dos golpistas eram usuários na Tailândia.
Também não faltaram novos ataques contra usuários de iOS. Em agosto, pesquisadores da Socket descobriram 13 pacotes PHP infectados no repositório Packagist. O payload malicioso nesses pacotes inseria, nos sites que os utilizavam, links para cassinos fraudulentos e (apenas para dispositivos com iOS) um elemento HTML iframe oculto que carregava o exploit kit DarkSword. O ataque instalava no dispositivo um módulo espião que roubava o conteúdo do keychain, senhas de Wi-Fi, bem como mensagens SMS, fotos e outros dados pessoais. Outros módulos descobertos nessa campanha eram usados para roubar dados de carteiras de criptomoedas e frases mnemônicas para restaurar o acesso a elas.
Pesquisadores da SlowMist descobriram o uso da mesma cadeia de exploits DarkSword no aplicativo falso FomoPeek. Ele foi publicado na App Store e se passava por um rastreador de carteiras de criptomoedas. O malware visava roubar dados de aplicativos de carteiras de criptomoedas e de notas.
Também em agosto, descobrimos versões infectadas de aplicativos populares para iOS distribuídas pelo Telegram. Para instalar esse tipo de aplicativo, os invasores propunham a compra de um certificado de desenvolvedor. As versões modificadas continham um módulo malicioso que coletava informações sobre o dispositivo, fazia capturas de tela e enviava esses dados para um servidor.
Estatísticas de ameaças para dispositivos móveis
A dinâmica de ataques envolvendo softwares maliciosos, publicitários ou indesejados para dispositivos móveis não mudou. No terceiro trimestre, o número de ataques continuou caindo e totalizou 1.668.368, em comparação com 1.996.823 no trimestre anterior.
Número de ataques a usuários de soluções para dispositivos móveis da Kaspersky, Q1 2025 – Q3 2026 (download)
No terceiro trimestre, essa queda foi influenciada, em particular, pela redução no número de ataques com uso de adware, o que examinaremos em mais detalhes a seguir.
O número de amostras de malware para Android cresceu em comparação com o período anterior e totalizou 378.456.
Número de pacotes de instalação maliciosos e potencialmente indesejados detectados, Q3 2025 – Q3 2026 (download)
A distribuição por tipo dos pacotes de instalação detectados é a seguinte:
Distribuição de programas móveis detectados por tipo, Q2* – Q3 2026 (download)
* Os dados do trimestre anterior podem apresentar pequenas variações em relação aos publicados anteriormente devido à revisão retroativa de alguns veredictos.
O forte crescimento no número de aplicativos maliciosos da categoria Trojan-Dropper está relacionado ao aumento da quantidade de droppers que entregam trojans bancários conhecidos, como Mamont e Creduz. No trimestre passado, já havíamos comentado a tendência dos invasores de “empacotar” bankers (trojans bancários). Dessa forma, eles são classificados como droppers, o que explica a dinâmica de alta. Ainda assim, vale notar que os trojans bancários convencionais continuam ocupando o primeiro lugar. Junto com os droppers, eles representam mais da metade de todos os aplicativos maliciosos detectados.
Porcentagem* de usuários atacados por um determinado tipo de programa malicioso ou potencialmente indesejado em relação ao total de usuários atacados de produtos móveis da Kaspersky, Q2 – Q3 2026 (download)
* A soma pode ultrapassar 100% caso os mesmos usuários tenham enfrentado mais de um tipo de ataque.
O número de ataques de AdWare.AndroidOS.HiddenAd e AdWare.AndroidOS.MobiDash continuou caindo, embora o adware tradicionalmente ocupe a primeira posição em número de usuários atacados. O aumento na porcentagem de Trojan-Dropper está correlacionado ao crescimento do número de trojans bancários “empacotados”, descrito no bloco anterior. Entre os ataques de malwares do tipo Trojan-Spy, o maior crescimento foi impulsionado pelos trojans RAT BTMOB e SpyNote, utilizados para roubo financeiro.
TOP 20 programas maliciosos para dispositivos móveis
O ranking de programas maliciosos apresentado abaixo não inclui programas potencialmente perigosos ou indesejados, como RiskTool e adware.
| Veredicto | %* Q2 2026 | %* Q3 2026 | Diferença em p.p. | Mudança de posição |
| Backdoor.AndroidOS.Triada.ag | 9,35 | 13,14 | +3,79 | 0 |
| Trojan.AndroidOS.Boogr.gsh | 3,33 | 5,21 | +1,87 | +2 |
| DangerousObject.AndroidOS.GenericML. | 5,25 | 4,61 | -0,63 | 0 |
| DangerousObject.Multi.Generic. | 5,65 | 4,01 | -1,64 | -2 |
| Trojan-Proxy.AndroidOS.Vo1d.b | 0,07 | 3,20 | +3,13 | |
| Backdoor.AndroidOS.Triada.z | 3,23 | 2,85 | -0,38 | -1 |
| Trojan-Dropper.AndroidOS.Mamont.am | 0,00 | 2,72 | +2,72 | |
| Trojan.AndroidOS.Vo1d.c | 0,00 | 2,16 | +2,16 | |
| Trojan-Spy.AndroidOS.Btmob.c | 1,02 | 2,09 | +1,07 | +22 |
| Trojan.AndroidOS.Fakeapp.in | 0,00 | 2,03 | +2,03 | |
| Trojan-Dropper.AndroidOS.Mamont.aq | 0,00 | 2,03 | +2,03 | |
| Trojan-Banker.AndroidOS.Mamont.hl | 2,48 | 2,03 | -0,45 | -6 |
| Backdoor.AndroidOS.Triada.ad | 1,93 | 1,75 | -0,18 | -1 |
| Trojan.AndroidOS.Triada.fe | 2,18 | 1,70 | -0,48 | -5 |
| Backdoor.AndroidOS.Triada.ae | 1,44 | 1,67 | +0,23 | +2 |
| Trojan-Spy.AndroidOS.GGtrack.a | 1,20 | 1,65 | +0,45 | +8 |
| Trojan-Banker.AndroidOS.Agent.ws | 1,11 | 1,46 | +0,34 | +10 |
| Trojan-Dropper.AndroidOS.BeatBanker.c | 1,01 | 1,33 | +0,32 | +14 |
| Trojan.AndroidOS.Triada.hf | 1,93 | 1,33 | -0,61 | -8 |
| Trojan-Dropper.AndroidOS.Creduz.t | 0,00 | 1,30 | +1,30 |
* Porcentagem de usuários únicos que encontraram este malware em relação ao total de usuários de soluções para dispositivos móveis da Kaspersky afetados por ataques.
A maior parte da lista consiste em modificações dos mesmos trojans que foram populares no trimestre anterior, ou seja, diferentes variantes do trojan pré-instalado Triada, bankers Mamont e spywares BTMOB.
A principal “novidade” entre os malwares disseminados no terceiro trimestre foram os aplicativos Trojan-Proxy.AndroidOS.Vo1d.b, entregues por trojans pré-instalados. Esses aplicativos transformam o dispositivo em um nó de saída de serviço de VPN. Tais ataques são perigosos não apenas porque consomem o tráfego de internet potencialmente pago do usuário para retransmitir dados de terceiros, mas também porque os cibercriminosos podem usar o dispositivo infectado para realizar ataques contra diversos serviços e acessar sites proibidos, cometendo assim infrações em nome da vítima.
Trojans bancários para dispositivos móveis
No terceiro trimestre de 2026, o número de pacotes de instalação da categoria Trojan-Banker voltou a crescer após a queda registrada no trimestre anterior.
Número de pacotes de instalação de trojans bancários móveis detectados pela Kaspersky, Q3 2025 – Q3 2026 (download)
Na distribuição de bankers por tipo, a maior fatia volta a ser dos trojans Creduz. No entanto, assim como no segundo trimestre, essa proporção não se reflete nos ataques aos usuários. Os trojans mais ativos tradicionalmente foram as variantes do Mamont.
TOP 10 bankers para dispositivos móveis
| Veredicto | %* Q2 2026 | %* Q3 2026 | Diferença em p.p. | Mudança de posição |
| Trojan-Banker.AndroidOS.Mamont.hl | 11,13 | 10,31 | -0,81 | 0 |
| Trojan-Banker.AndroidOS.Agent.ws | 4,99 | 7,42 | +2,43 | +2 |
| Trojan-Banker.AndroidOS.Agent.eq | 2,58 | 5,58 | +3,00 | +7 |
| Trojan-Banker.AndroidOS.Mamont.lf | 2,79 | 5,10 | +2,30 | +5 |
| Trojan-Banker.AndroidOS.Mamont.od | 0,00 | 5,05 | +5,05 | |
| Trojan-Banker.AndroidOS.Mamont.mv | 5,12 | 4,29 | -0,83 | -3 |
| Trojan-Banker.AndroidOS.Faketoken.pac | 4,10 | 3,81 | -0,29 | -1 |
| Trojan-Banker.AndroidOS.Agent.io | 0,30 | 3,68 | +3,38 | +87 |
| Trojan-Banker.AndroidOS.Mamont.ns | 0,24 | 3,01 | +2,77 | +97 |
| Trojan-Banker.AndroidOS.Mamont.da | 2,37 | 2,97 | +0,60 | +2 |
* Porcentagem de usuários únicos que encontraram este malware em relação ao total de usuários de soluções de segurança para dispositivos móveis da Kaspersky atacados por ameaças bancárias.

Evolução do cenário de ameaças no terceiro trimestre de 2026. Estatísticas de dispositivos móveis