


Introdução
Imagine que você pediu um pequeno unicórnio de papel em um marketplace online. Clicou em “comprar”, recebeu uma notificação alegre e espera que um entregador traga a caixa no dia seguinte. Se o unicórnio atrasar um dia, será incômodo, mas não catastrófico. Bastam um pedido de desculpas e um cupom de desconto, e o incidente é esquecido.
Agora vamos multiplicar um unicórnio atrasado por centenas de milhares de pedidos.
Os pacotes começam a ir para as cidades erradas. O site mostra que um item está em estoque, embora o compartimento necessário esteja vazio. As esteiras param, as caixas ficam presas entre andares e as mercadorias se acumulam sem manifesto de carga. Os caminhões se enfileiram nos portões, e cada minuto de paralisação se transforma em prazos estourados, reclamações de clientes, multas e vendas perdidas.
É exatamente nessa escala que um incidente cibernético em um armazém se torna um problema para toda a empresa. Um armazém moderno já não é apenas um grande prédio com prateleiras. É um sistema híbrido fortemente interconectado, que reúne aplicações web, canais de rádio e uma fábrica automatizada. Os processos físicos aqui dependem de dados, e erros nos dados têm consequências muito físicas. Há exemplos disso na grande rede de supermercados Morrisons, que informou que seus sistemas de gerenciamento de armazém foram afetados por uma pane. Outro exemplo é o relatório anual oficial Form 10-K da United Natural Foods, Inc. (UNFI) referente a 2025, que confirmou atividade não autorizada em sistemas de tecnologia da informação com impacto no atendimento de pedidos. Mais recentemente, soube-se que um ciberataque teria interrompido as operações de oito armazéns da CEVA Logistics na Europa e exposto dados de entrega de clientes.
Este artigo acompanha um único pedido por um armazém para mostrar em que pontos a operação fica exposta, os estágios por que o pedido passa, os sistemas que o movimentam e os pontos em que um invasor pode alcançá-los. Em seguida, apresentamos o modelo de ameaças, mostrando o que está em risco, quem está em posição de se apoderar disso e como cada risco atinge o negócio. A partir daí, analisamos como um invasor consegue entrar e quais são, na prática, as consequências para a empresa quando ele chega ao sistema de gerenciamento de armazém. Entre elas estão pedidos não enviados, registros de estoque em que ninguém pode confiar e uma operação paralisada. Encerramos com recomendações sobre onde ficam, de fato, os controles que importam.
Rastreando o unicórnio
Como qualquer grande negócio, um armazém não é um conjunto de operações aleatórias, mas uma sequência de estágios que envolvem muitas máquinas e pessoas, todas trabalhando juntas para manter estável o processo de negócio e, no fim, entregar o seu pedido. Esse processo é composto por oito estágios principais, mostrados na figura abaixo.
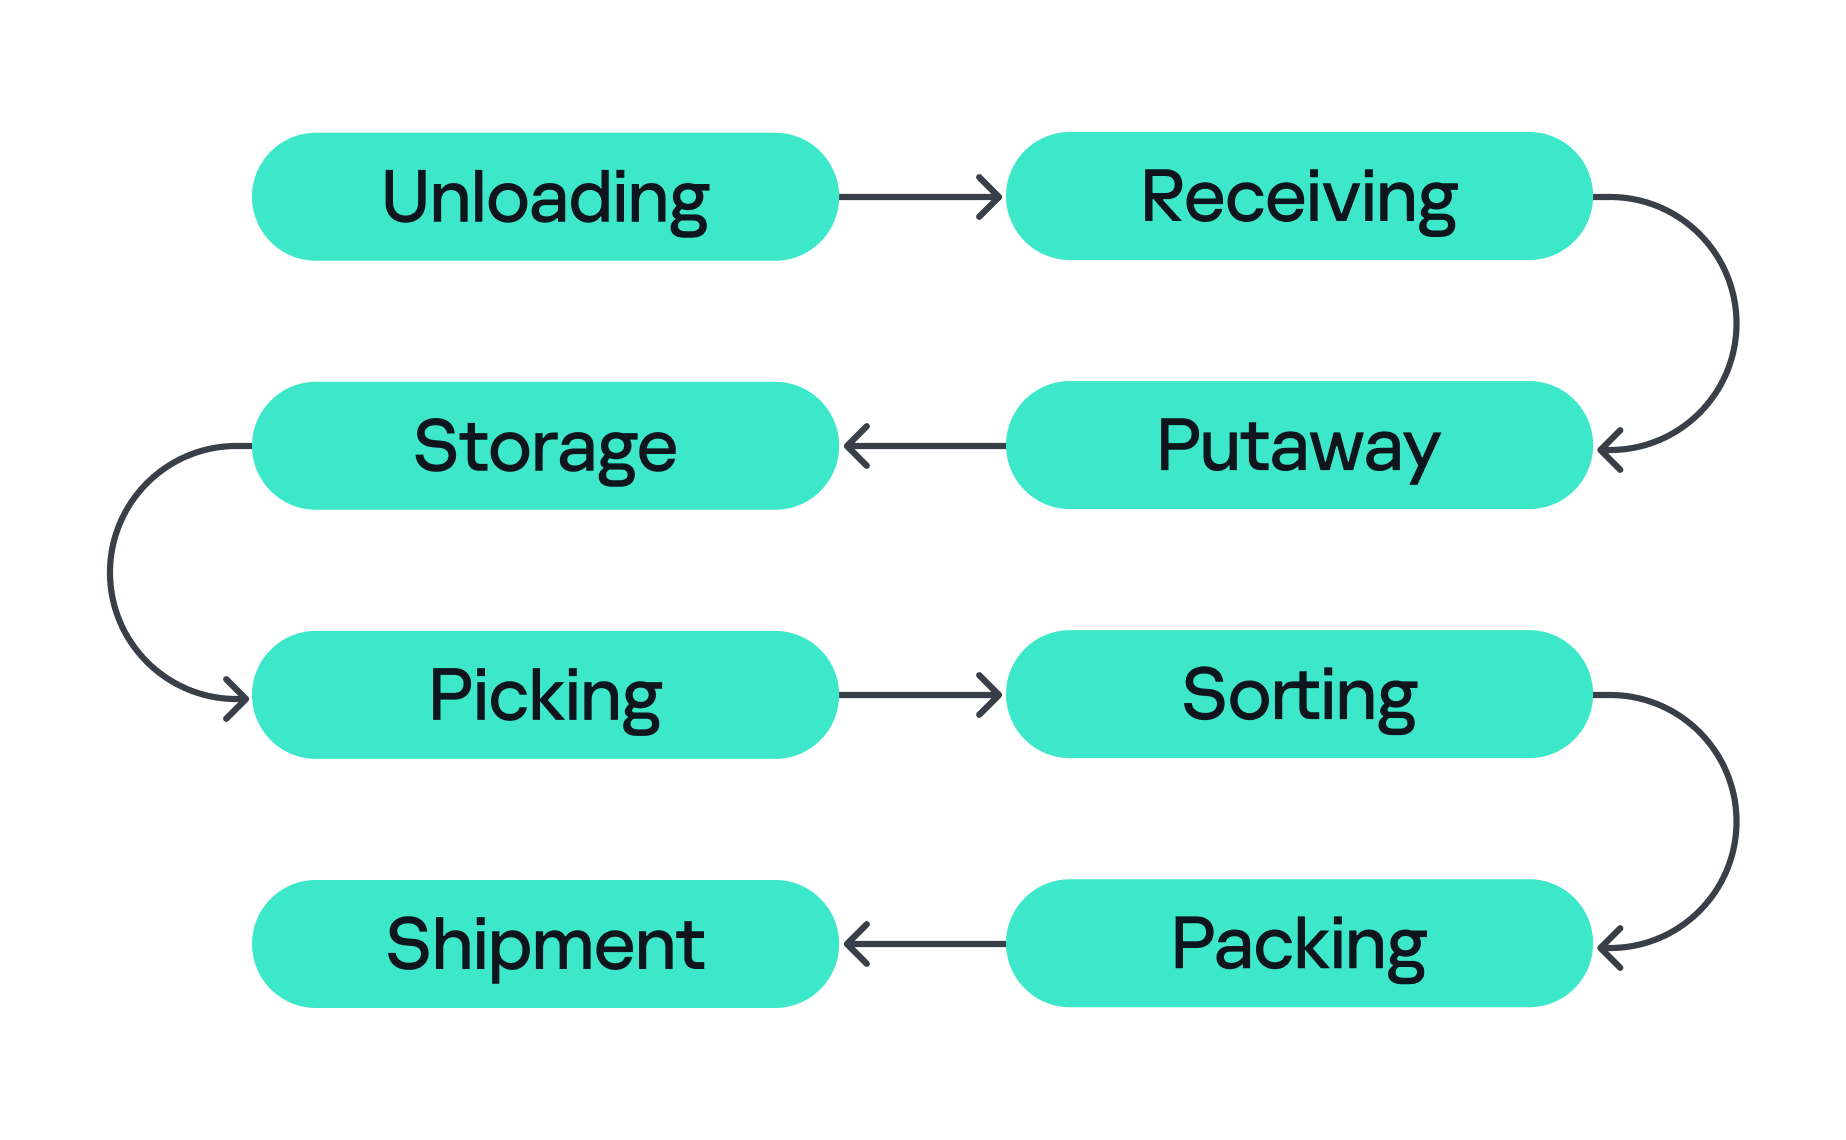
Estágios do atendimento de pedidos
Suponhamos, então, que pedimos o nosso unicórnio de papel e estamos esperando por ele em casa. Vamos acompanhar o pedido por todos os principais estágios, da chegada ao armazém até a última parada de sua jornada.
- Descarregamento
Primeiro, o unicórnio chega à zona de descarregamento dentro de um grande caminhão. O motorista é direcionado a um portão, por exemplo, por meio de um tablet em modo quiosque ou de um painel externo, que indica onde o caminhão deve estacionar e onde a carga será descarregada. Logo neste primeiro estágio, um comando digital (o número do portão na tela) já aciona uma ação física. Por isso, portões atribuídos de forma incorreta podem formar filas, atrasar o descarregamento ou enviar as mercadorias para o fluxo errado. - Recebimento
Neste estágio, os funcionários identificam a carga. Eles escaneiam um código de barras com um coletor de dados (PDT), e o sistema central recebe uma mensagem informando que esse objeto chegou ao armazém. A partir daí, o unicórnio existe em duas formas ao mesmo tempo, como uma caixa real e como um registro no sistema de informação. Se essas duas versões divergirem, o erro é herdado por todos os processos seguintes. - Endereçamento
Em seguida, as mercadorias são movidas para o armazenamento interno. Dois novos dispositivos entram em cena. Primeiro, uma impressora térmica, conectada à rede interna por Wi-Fi, cria uma etiqueta interna para cada item. Depois, um funcionário, uma empilhadeira ou um sistema automatizado leva as mercadorias até o compartimento designado, muitas vezes com a ajuda de elevadores controlados por controladores lógicos programáveis (CLP). Ambos os dispositivos podem ser pontos de entrada atraentes para um invasor. A impressora pode permitir que ele pivote para a rede interna, enquanto o elevador pode lhe dar controle sobre um motor elétrico. - Armazenamento
Depois, o unicórnio vai para o armazenamento. Muitos centros de distribuição usam estruturas de mezanino com vários níveis, ou seja, andares de prateleiras metálicas dentro de um espaço enorme. Elas permitem aproveitar com eficiência a altura do prédio, mas, ao mesmo tempo, dificultam o controle da infraestrutura técnica. Pontos de acesso Wi-Fi, câmeras, switches, cabos e sensores podem estar instalados bem no alto ou escondidos no fundo dos corredores. Um cabo Ethernet esquecido ou um dispositivo de rede não configurado (um ponto de acesso ou switch) deixado em um canto escuro pode se tornar uma porta de entrada conveniente para a infraestrutura crítica. - Separação
Quando o cliente faz um pedido, a separação começa se as mercadorias já estiverem no armazém ou assim que forem descarregadas. Um coletor de dados, uma estação de trabalho, um indicador luminoso ou um terminal de voz orienta o funcionário até o compartimento necessário, onde ele separa as mercadorias e as leva para o próximo estágio. Os próprios dispositivos podem ser pontos de entrada para ataques. Comprometer uma estação de trabalho ou um coletor de dados pode permitir que um invasor manipule as informações de separação e direcione os funcionários ao compartimento errado. Aqui, tanto a velocidade quanto a integridade das informações são críticas, e qualquer adulteração ou interrupção pode levar a pedidos errados, atrasos ou problemas nos estágios seguintes. - Triagem
No estágio de triagem, o armazém fica mais parecido com uma fábrica. As caixas percorrem esteiras e passam por diferentes leitores, desviadores e calhas. Os planos de triagem geralmente são armazenados e gerenciados por servidores dedicados, enquanto os CLPs controlam as máquinas e executam esses planos. Por exemplo, quando o sistema de gerenciamento de armazém (WMS) decide que o nosso unicórnio deve seguir a rota A, o sistema de controle precisa acionar o desviador certo no momento certo, às vezes em uma fração de segundo. - Embalagem
Durante a embalagem, um funcionário ou um braço robótico coloca as mercadorias na caixa final, imprime a etiqueta de envio e, às vezes, mede as dimensões e o peso do pacote. Mecanismos de proteção geralmente impedem que os braços robóticos saiam da zona controlada e machuquem os operadores próximos, mas, se esses braços forem comprometidos, podem causar danos físicos aos pacotes em processamento. - Expedição
Por fim, no estágio de expedição, o pacote segue para os portões. Veículos guiados automaticamente (AGVs) e robôs móveis autônomos (AMRs) movem recipientes e paletes pelo armazém, enquanto o sistema de gerenciamento de docas coordena o caminhão que levará o unicórnio adiante, até uma loja, um centro de triagem ou diretamente ao cliente. Esses robôs também podem ser alvo de invasores. Ataques contra AGVs e AMRs podem interferir em sua operação, por exemplo, afetando a navegação ou impedindo que cheguem ao destino previsto.
Todos os oito estágios são coordenados pelo WMS. Ele parece uma grande aplicação web, mas, na prática, funciona mais como o sistema operacional de todo o armazém. Ele sabe quais mercadorias existem, onde estão, quem ou o que deve movê-las e para onde vão em seguida, conectando funcionários, níveis de estoque, endereços de armazenamento, tarefas e pedidos. Ele também troca dados com sistemas externos, como sistemas ERP, plataformas de transporte, marketplaces, dark stores e transportadoras terceirizadas.
Em torno do WMS há um ecossistema digital ainda maior, que inclui serviços de identidade, bancos de dados, APIs, impressoras, sistemas de transportadoras, notebooks de técnicos, videomonitoramento, controle de acesso, alarmes de incêndio e de gás, fornecimento de energia e um sistema de gerenciamento predial (BMS).
É por isso que, na verdade, não existe uma única “rede do armazém”. Como vimos, há muitas tecnologias empilhadas umas sobre as outras, como infraestrutura de TI, sistemas de tecnologia operacional (OT), rádio, serviços em nuvem, segurança predial e automação. Um scanner de vulnerabilidades, sozinho, nunca dirá se um armazém é seguro.
Caçando o unicórnio
Proteger um ambiente como um armazém exige uma avaliação de segurança abrangente, que cubra todos os seus sistemas interconectados. Isso envolve identificar vulnerabilidades em cada sistema e entender como as fraquezas podem ser combinadas em caminhos de ataque que um invasor real poderia explorar. Mas a importância de uma vulnerabilidade depende do que ela expõe e de quem tem acesso a ela. Por isso, antes de examinar as fraquezas em si, precisamos entender o que um invasor realmente busca em um armazém. Afinal, nesse ambiente, as consequências de um ataque vão muito além dos dados. Tudo o que acabamos de rastrear (os sistemas, os dispositivos e as pessoas que os operam) existe para manter as mercadorias em movimento, e ataques a diferentes pontos dessa cadeia podem afetar o negócio de maneiras distintas. O gráfico abaixo mostra o que está em risco no armazém e onde esses riscos afetam o negócio. O segmento à esquerda agrupa esses riscos nas três propriedades básicas de segurança, ou seja, integridade, disponibilidade e confidencialidade. O segmento à direita relaciona cada propriedade às consequências para o negócio que uma falha pode causar.
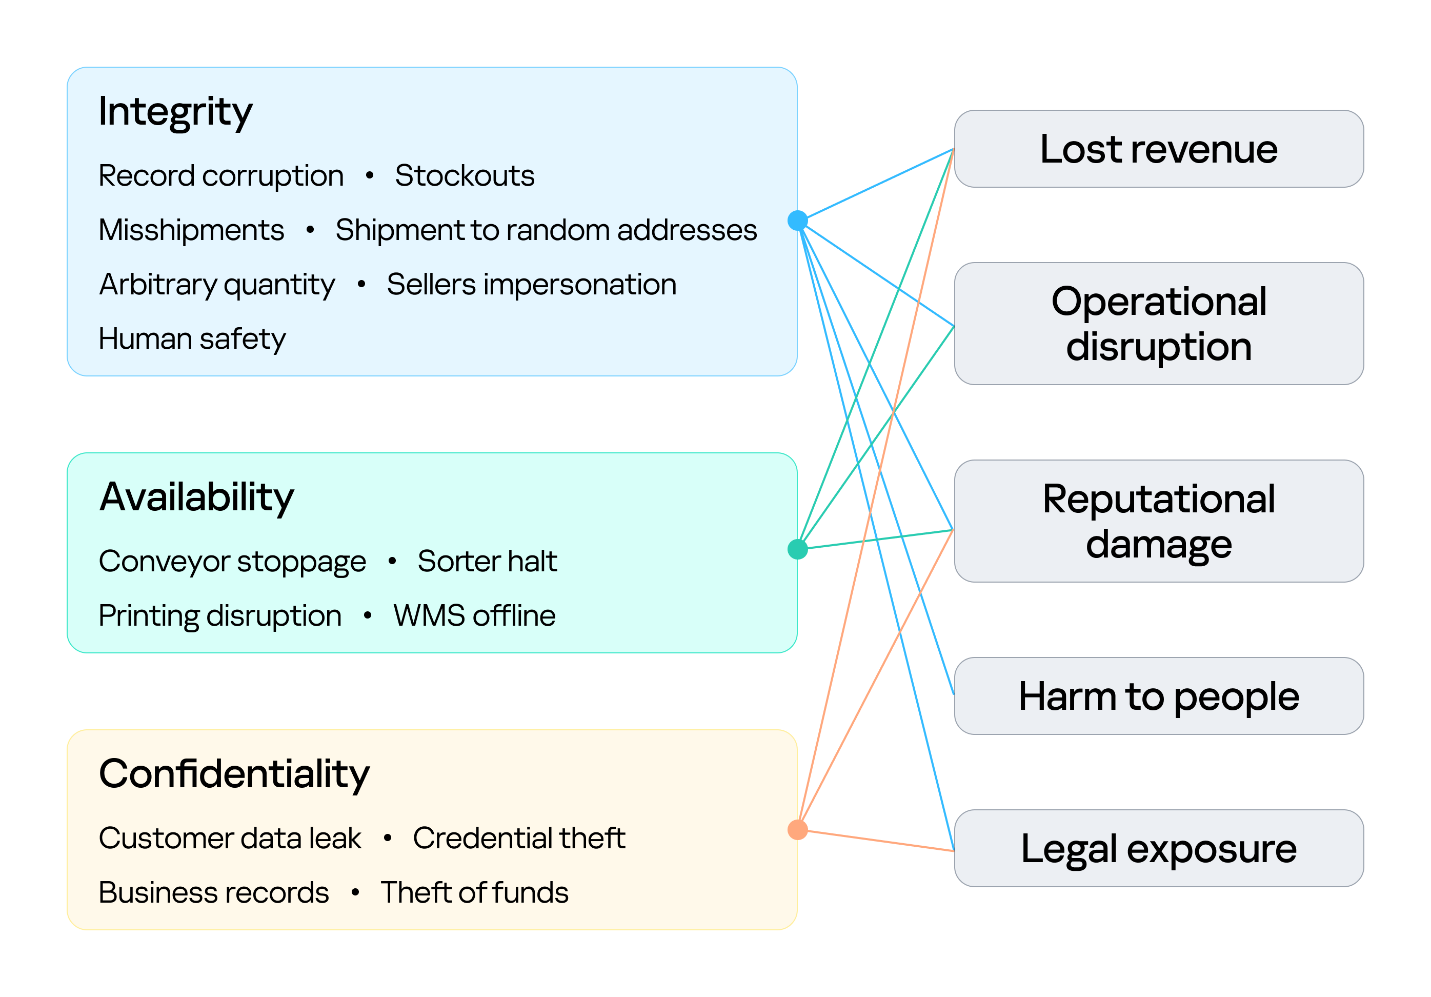
Riscos em armazéns
A primeira área em risco é a integridade. As contagens de estoque, as localizações dos itens, os pedidos e os dados de envio precisam permanecer sincronizados com o mundo físico. Um registro corrompido tira a operação de sincronia sem que ninguém perceba. Como cada um dos oito estágios depende do anterior, um registro falsificado logo no início é herdado pelos estágios seguintes e aparece depois como rupturas de estoque e envios incorretos. Quando a adulteração é intencional, isso permite que um invasor redirecione mercadorias, libere estoque e execute outras ações em nome dos vendedores da plataforma, acobertado por registros de aparência legítima. A integridade também é uma questão de segurança física. Quando pessoas ou máquinas agem com base em informações que já não refletem o ambiente físico, uma falha de dados pode se tornar um incidente físico. Por isso, a integridade é a única propriedade ligada às cinco consequências, incluindo danos a pessoas.
A segunda é a disponibilidade, ou seja, a capacidade do armazém de manter as mercadorias em movimento. Parar uma esteira, um sistema de triagem, a impressão de etiquetas ou o WMS impede a expedição dos pedidos. Em um negócio baseado em velocidade, cada hora parada significa entregas atrasadas e promessas não cumpridas. Um ataque de ransomware pode paralisar todo o armazém. O impacto aparece como interrupção operacional, perda de receita e danos à reputação.
A terceira é a confidencialidade. Dados de clientes, registros comerciais e credenciais de sistemas são alvos valiosos. O vazamento desses dados leva a riscos legais e a danos à reputação, e credenciais roubadas costumam abrir a porta para novos ataques. Quando o WMS se conecta a processos financeiros ou de ERP, o risco se estende ao desvio de recursos financeiros.
Saber o que está em risco nos diz o que um invasor tem a ganhar. A pergunta seguinte é quem está em posição de se apoderar disso. Os atores de ameaças se diferenciam pelo acesso que já têm. Por exemplo, um invasor pode estar autenticado e ter privilégios, ter acesso físico ou remoto limitado ou não ter nenhum acesso legítimo ao ambiente. Com base em sua relação com o armazém e em seu nível de acesso, os atores de ameaças podem, em geral, ser divididos em duas categorias:
- Externos. Um invasor que não tem relação legítima com o armazém ou com a organização e atua sem acesso autorizado. Os invasores externos podem ser divididos em dois grupos, de acordo com sua proximidade física do ambiente:
- Remotos. Um invasor que atua de fora das instalações e acessa o ambiente por meio de tudo o que a organização expõe ou torna acessível pela internet, incluindo serviços web, infraestrutura de acesso remoto e conexões de terceiros usadas por fornecedores, transportadoras e integradores.
- Próximos. Um invasor sem acesso legítimo que, ainda assim, chegou perto o bastante das instalações para alcançar as tecnologias acessíveis localmente. Ele pode, por exemplo, estar no estacionamento, em uma unidade vizinha ou em uma baia de entrega. Essa proximidade pode permitir que ele interaja com interfaces sem fio, de rádio, Bluetooth ou outras de curto alcance sem ter conta, crachá, vínculo empregatício ou outro acesso autorizado.
- Internos. Uma pessoa com acesso legítimo ao armazém, a seus sistemas ou a suas informações, que cria um risco de segurança de forma intencional ou não. Esse grupo inclui funcionários, administradores, operadores, prestadores de serviço e trabalhadores temporários.
O modelo de ameaças do ambiente do armazém surge da combinação desses atores de ameaças e de seus níveis de acesso com outros elementos. Entre eles estão os riscos identificados anteriormente, as vulnerabilidades presentes em cada sistema, as superfícies de ataque decorrentes delas e os possíveis caminhos de ataque entre essas superfícies. Esse modelo permite que uma organização entenda como diferentes sistemas e pessoas podem ser alvos, como fraquezas individuais podem ser combinadas e onde os controles de segurança são mais necessários.
Encurralando o unicórnio
Saber o que está em risco e quem pode ir atrás disso ainda deixa em aberto a pergunta mais prática. Como os invasores realmente entrariam e até onde poderiam ir depois de entrar? O diagrama abaixo mostra a superfície de ataque do armazém, ou seja, todos os pontos por onde um invasor pode entrar, organizados de acordo com o tipo de acesso necessário para chegar a cada um.
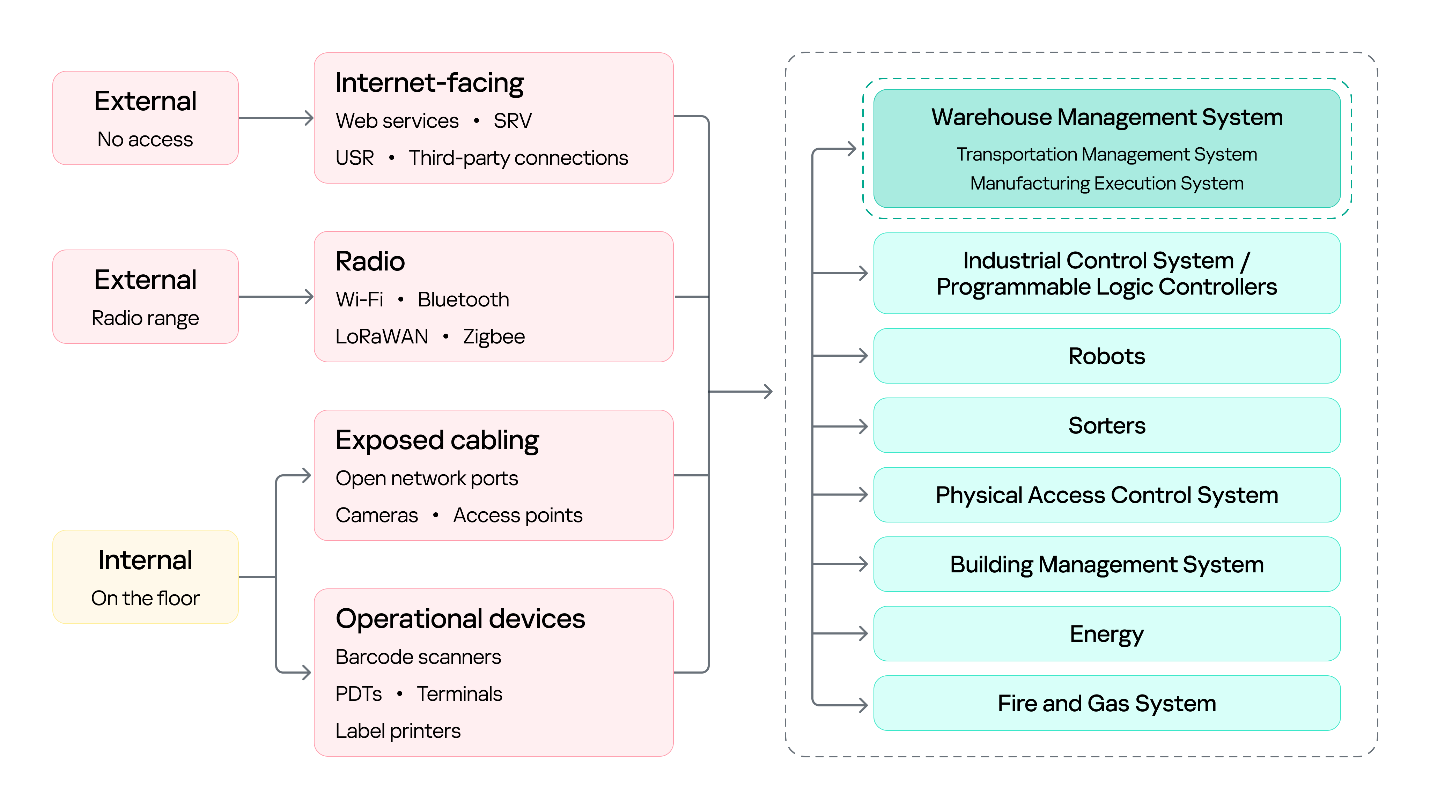
Superfície de ataque do armazém
À esquerda estão as categorias de invasores discutidas acima, classificadas de acordo com a posição em que estão e o acesso que já têm. Os invasores de cada categoria acessam o ambiente por um conjunto diferente de pontos de entrada, e o impacto de um ataque bem-sucedido pode atingir vários sistemas, do WMS aos de OT, como robôs, sistemas de triagem e o sistema de controle de acesso físico (PACS). O WMS está destacado porque é o mais importante deles. Ele coordena os sistemas de OT, de modo que comprometê-lo pode afetar toda a operação, e não apenas um único processo.
A seguir, abordaremos os vetores de acesso inicial, ou seja, os pontos que um ator de ameaças pode usar para entrar no ambiente do armazém. Depois, trataremos do impacto nos próprios processos logísticos, com foco no WMS, já que seu comprometimento afeta todas as operações logísticas que dependem dele.
Vetores de ataque iniciais
Serviços expostos à internet
O acesso remoto por meio de serviços expostos à internet, conexões de terceiros e redes corporativas dá a um invasor externo um ponto de apoio na infraestrutura de rede do armazém. É um problema bem documentado e não específico desse ambiente. Por isso, o mencionamos aqui como ponto de entrada, mas não o examinaremos mais a fundo.
Wi-Fi, Bluetooth e outros canais de rádio
O Wi-Fi conecta dispositivos portáteis, tablets, impressoras, câmeras e estações de trabalho. O Bluetooth conecta leitores, headsets e beacons de posicionamento. O Zigbee e protocolos semelhantes de baixo consumo controlam iluminação, sensores e automação predial, enquanto o LoRaWAN transporta telemetria a longas distâncias. A rede celular oferece um canal de backup para quiosques e equipamentos de prestadores de serviço, e protocolos proprietários controlam painéis industriais e máquinas especializadas.
Os sinais de rádio atravessam janelas, portões, telhados e painéis externos finos, de modo que uma rede construída para receber e processar mercadorias pode ser acessada a partir do estacionamento e, com uma antena direcional, de distâncias consideravelmente maiores.
Esse alcance é relevante por dois motivos. Em primeiro lugar, ele dá ao invasor externo um ponto de partida, pois a proximidade por si só basta para acessar o Wi-Fi e os protocolos de baixo consumo e, a partir daí, obter um ponto de apoio inicial nas redes do armazém.
Em segundo lugar, os sinais de rádio não levam apenas à rede. Eles também se conectam diretamente aos dispositivos de campo e transportam o tráfego de controle em tempo real das operações do armazém, o que torna a disponibilidade uma preocupação central. Se centenas de dispositivos portáteis perderem a conexão ao mesmo tempo, a separação é interrompida. Se um AGV perder seu canal de controle, a reação segura pode ser parar onde está, e uma máquina parada pode bloquear uma rota inteira.
Rede física
O tamanho do próprio armazém faz parte da superfície de ataque. Um centro de distribuição pode ocupar dezenas de milhares de metros quadrados, com estantes que sobem vários andares e passarelas entre elas. O cabeamento estruturado corre ao longo dessas estantes, câmeras e pontos de acesso são instalados nelas, e pontos de rede na parede ficam atrás de paletes que não se movem há meses. Quase nada disso fica à vista de alguém.
Isso dá a uma pessoa dentro do armazém algo que um escritório comum não oferece. Trata-se do acesso sem supervisão à infraestrutura de rede ativa. Desconectar uma câmera de teto deixa uma porta de rede ativa. Um ponto de rede sem uso atrás de uma prateleira é outra porta de entrada. Nenhuma das duas situações exige ferramentas, credenciais ou qualquer interação com um sistema que registre algo. E, como a câmera ou o ponto de acesso está no mesmo segmento do restante do local, a porta comprometida, por não estar isolada, dá acesso ao núcleo da rede.
Leitores de código de barras
Os leitores de código de barras estão por toda parte em um armazém. São a principal ferramenta que os funcionários usam para informar ao sistema o que está se movendo e onde. Eles são usados no recebimento, na separação, na embalagem e na gestão de estoque. Em uma configuração típica, leitores portáteis se comunicam com uma estação base, que por sua vez está conectada a uma estação de trabalho ou a outro sistema corporativo.
Por isso, o leitor pode servir de porta de entrada para a rede principal de duas formas.
Primeiro, pelo próprio código de barras. Como o leitor funciona como um teclado do host conectado, um código de barras ou QR Code malicioso pode injetar comandos de teclado quando lido, o que pode dar ao invasor um ponto de apoio inicial no host sem que ele precise acessar diretamente a rede.
Segundo, pela conexão sem fio do leitor. Durante um projeto para um cliente, em que testamos um desses dispositivos em uma bancada fornecida por ele, descobrimos que um invasor dentro do alcance podia injetar comandos de teclado no host conectado e até mesmo obter execução remota de código sem interação do usuário. Esse padrão de ataque foi observado em vários fabricantes, como os dispositivos Honeywell afetados pela vulnerabilidade CVE-2026-4272.
Nos dois casos, o resultado é o mesmo. O invasor obtém um ponto de apoio em um host dentro da rede do armazém. O leitor é apenas o ponto de entrada. A importância desse ponto de apoio vem da posição de confiança que o host ocupa no ambiente operacional e de sua conectividade com os sistemas principais.
Coletores de dados
Os coletores de dados (PDTs) são, essencialmente, dispositivos Android comuns com um leitor de código de barras embutido, que os funcionários carregam para ler os itens. Cada leitura é enviada a um aplicativo específico, que a encaminha a um servidor remoto por meio de uma API. Para manter os funcionários focados na tarefa, os dispositivos geralmente funcionam em modo quiosque, restringindo o usuário a esse único aplicativo e impedindo a interação com o restante do sistema Android.
Esse bloqueio é exatamente o que um invasor quer burlar, e é isso que transforma o coletor em um vetor de acesso inicial. Escapar do modo quiosque pode expor a senha do Wi-Fi da rede à qual o coletor está conectado ou permitir a instalação de software malicioso que dê ao invasor acesso remoto à rede pela internet.
Impressoras
Os armazéns usam diferentes tipos de impressoras. Além das impressoras comuns de escritório, usadas para documentos, há impressoras térmicas especializadas, pequenos dispositivos que usam elementos aquecidos na cabeça de impressão para criar etiquetas, códigos de barras e tags. Como mencionamos antes, elas são usadas principalmente para imprimir as etiquetas, geralmente com códigos de barras, que são afixadas nas mercadorias durante o estágio de endereçamento.
Aqui, nos concentramos nas impressoras térmicas móveis, que são dispositivos pequenos, movidos a bateria, que os funcionários podem carregar na mão ou prender ao corpo. Elas normalmente se conectam à rede interna por Wi-Fi para receber comandos de impressão e também oferecem suporte a Bluetooth para conexões com dispositivos próximos. Essa combinação as torna um possível ponto de entrada para a rede interna.
Alguns modelos, como a Zebra ZQ630, oferecem suporte a várias interfaces e podem executar programas diretamente no dispositivo. Durante uma avaliação de segurança, descobrimos que é possível enviar e executar programas por Bluetooth. Ao explorar uma falha na configuração de pareamento, um invasor dentro do alcance do Bluetooth poderia contornar essa etapa, enviar software malicioso e obter um ponto de apoio inicial por meio da impressora.
Impacto nos processos logísticos (ataques ao WMS)
Com um ponto de apoio na rede, um invasor pode pivotar para os próprios processos logísticos, do WMS, passando pela infraestrutura do armazém, até os CLPs e as máquinas que eles acionam. Como vimos antes, todos os sistemas e dispositivos de OT estão interconectados, e o WMS fica no topo dessa cadeia. Ele é o sistema de registro que todos os outros processos consultam e atualizam, de modo que comprometê-lo atinge todos eles de uma só vez. Esse papel central, somado ao fato de ser um sistema próprio dos armazéns, explica por que ele é o foco aqui.
Os sistemas de gerenciamento de armazém (WMS) são as plataformas de software que otimizam os processos do armazém, da entrada das mercadorias à sua saída. Eles oferecem visibilidade em tempo real do estoque e orquestram todo o atendimento de pedidos, de ponta a ponta, integrando-se a vários subsistemas do armazém e a equipamentos de automação, como esteiras, CLPs, robôs, leitores e sistemas de voz. Um WMS típico inclui módulos de recebimento, controle de estoque, gestão de pedidos, gestão de mão de obra, expedição e relatórios. Entre os principais fornecedores estão SAP EWM, Oracle Warehouse Management, Manhattan Active, Blue Yonder, Infor, Körber/HighJump, Microsoft e TECSYS.
Para entender o papel central do WMS, pense de novo no nosso unicórnio. Desde o momento em que seu código de barras foi lido no recebimento, ele deixou de ser apenas uma caixa física e se tornou um registro dentro do WMS. A partir desse registro, o sistema passou a decidir onde ele seria armazenado, quando seria separado, como seria triado e para onde seria enviado. Todos os dispositivos usados ao longo do caminho (o coletor de dados no recebimento, a impressora no endereçamento, a estação de trabalho na separação, a esteira na triagem) estavam, na verdade, apenas se comunicando com o WMS. Ele é o fio que une os oito estágios, e é exatamente isso que o torna um alvo tão valioso.
Como as plataformas WMS modernas costumam ser baseadas na web e fortemente interconectadas, elas herdam vulnerabilidades comuns em aplicações web e APIs, além de falhas específicas do próprio WMS. Um exemplo recente é a CVE-2026-70774 no Oracle Warehouse Management, parte do Oracle E-Business Suite. A Oracle a classificou com gravidade alta e a descreveu como uma falha de contorno de autorização facilmente explorável. Com ela, um invasor com poucos privilégios e acesso à rede pode comprometer a aplicação e criar, excluir ou modificar dados críticos sem autorização, afetando a integridade e a disponibilidade do sistema.
Uma falha como essa pode parecer um problema comum de aplicação web, mas suas consequências em um armazém são mais graves, porque o WMS é o sistema de registro. Se um invasor consegue modificar seus dados, pode alterar níveis de estoque, localizações de compartimentos, registros de recebimento, tarefas de separação ou informações de envio, corrompendo o gêmeo digital do armazém sem que ninguém perceba. E, como cada um dos oito estágios depende do anterior, o dado corrompido se espalha. Um registro falsificado no recebimento é herdado pelo endereçamento, pela separação e por tudo o que vem depois. A caixa física e seu registro divergem, e todos os processos seguintes confiam no registro.
A forma mais direta desse ataque explora uma falha de contorno de autorização como a da Oracle citada acima. Aqui, o ator de ameaças pode ser um invasor externo que acessou a aplicação pela rede ou um invasor interno, como um operador ou estoquista com poucos privilégios que já tem uma conta legítima.
O perigo aumenta quando essa falha é encadeada com outras. Um invasor externo que combine execução remota de código com injeção de SQL poderia gerar pedidos de envio para endereços escolhidos por ele, junto com os documentos necessários para que as mercadorias saiam fisicamente do armazém. Ele também poderia forjar guias de remessa, comprovantes de recebimento ou de transferência e livros de registro, além de expor dados de clientes, como nomes e endereços de entrega. Na prática, as mercadorias saem do armazém com documentação aparentemente legítima.
É por isso que vulnerabilidades web comuns pesam muito mais em um WMS. Para um invasor externo ou um invasor interno que tente ir além das permissões de sua função, uma quebra de controle de acesso poderia abrir um caminho para outra zona do armazém, permitir a manipulação de tarefas de outros funcionários, liberar operações de exceção não autorizadas ou expor APIs administrativas. Uma falha de falsificação de requisição do lado do servidor (SSRF) poderia forçar o servidor do WMS a acessar recursos que um invasor externo não consegue atingir diretamente. Se a rede for plana ou segmentada só no papel, esse servidor poderia, por sua vez, alcançar painéis internos de gerenciamento, interfaces de serviços em nuvem ou sistemas próximos à rede operacional, transformando um único bug web em uma ponte entre TI e OT.
Os ataques a um WMS, porém, nem sempre visam diretamente a aplicação. Como vimos ao rastrear o unicórnio, o armazém está cheio de dispositivos conectados que já têm acesso autorizado aos sistemas. Um coletor de dados tem, por padrão, acesso autenticado à API do WMS, e quem assume o controle desse coletor, por exemplo escapando do modo quiosque, herda esse acesso. Dependendo das permissões do dispositivo, isso pode significar confirmar separações que nunca ocorreram, falsificar operações de recebimento, ajustar contagens de estoque ou marcar pedidos como concluídos, algo que os próprios funcionários do armazém poderiam usar para se esquivar das tarefas que lhes foram atribuídas.
Quando o WMS está conectado a sistemas de controle e automação, o acesso a ele pode se estender às operações físicas, incluindo esteiras, sistemas de triagem, elevadores, portas e bombas.
Os CLPs traduzem as instruções do WMS e as entradas de sensores em ações físicas. Por isso, comprometer um sistema que os controla abre a possibilidade de manipular essas ações. Os efeitos podem ser simples: um desviador de triagem pode mandar caixas pela rota errada; uma esteira pode entrar repetidamente em estado de erro e causar acúmulo; um valor de sensor falsificado pode fazer o sistema considerar livre uma linha que, na verdade, está cheia.
Seja qual for a forma como o WMS é comprometido, as consequências para o negócio são sempre as mesmas, ou seja, dados de estoque corrompidos, envios não autorizados e interrupção operacional. No fim, para o cliente, isso se traduz em uma entrega atrasada ou perdida, no item errado na caixa ou em um endereço pessoal exposto a um desconhecido.
Protegendo o unicórnio
Seguimos o nosso unicórnio por aplicações web e bancos de dados, canais de rádio e coletores de dados, impressoras, esteiras, robôs e a zona de carregamento. Como os ambientes de armazém combinam componentes de TI, OT, sem fio, físicos e humanos, os controles de segurança devem ser implementados como uma arquitetura única e coordenada, e não como medidas isoladas. A segmentação de rede deve ser um controle fundamental, com separação clara entre a TI corporativa, a OT do armazém, os dispositivos operacionais, as redes de gerenciamento e os sistemas conectados externamente. A segmentação também deve abranger as diferentes unidades e os ambientes de clientes, de modo que cada local e cada integração com clientes fique isolado dos demais, o que limita o impacto potencial de um comprometimento. Uma abordagem de zero trust deve reforçar essa arquitetura. Ela exige autenticação e autorização explícitas para as conexões entre sistemas, independentemente de sua localização na rede, e aplica o princípio do menor privilégio sempre que possível. Testes de intrusão regulares no ambiente de TI corporativo, incluindo serviços de domínio, infraestrutura de identidade e endpoints, devem ser incorporados ao programa de segurança do armazém.
Os controles de acesso físico e de rede devem ser implementados em conjunto. O acesso às instalações do armazém, às salas de rede, aos racks de comunicação e às áreas operacionais deve ser restrito conforme a necessidade do negócio, com autenticação, monitoramento e registro de acesso adequados. A infraestrutura de rede deve ser fortalecida por meio de controles como segurança de portas de switch, restrições de acesso baseadas em endereço MAC, quando for o caso, e IEEE 802.1X com EAP-TLS para autenticação robusta de dispositivos e usuários. Os equipamentos de rede também devem ser configurados com segurança e revisados regularmente, para garantir que interfaces não utilizadas, protocolos de gerenciamento inseguros, credenciais padrão e serviços desnecessários estejam desativados.
As aplicações web e sua infraestrutura de apoio devem seguir um ciclo de vida de desenvolvimento seguro de software (SSDLC), que inclua requisitos de segurança, práticas de codificação segura, revisão de código e de dependências e avaliação de segurança da aplicação antes da implantação e durante todo o tempo em que estiver em uso. Aplicações e componentes de terceiros devem ser monitorados e atualizados continuamente, com um processo definido de gerenciamento de vulnerabilidades e de patches. Esse processo deve abranger explicitamente os WMS, portais de armazém, APIs e outras aplicações que ofereçam funcionalidade operacional ou voltada ao cliente.
As tecnologias sem fio devem passar por avaliação e engenharia de segurança específicas. É preciso realizar levantamentos de radiofrequência para definir a cobertura esperada, identificar sinais não autorizados ou inesperados, validar a disponibilidade e a proteção das comunicações operacionais e determinar se as redes sem fio instaladas criam caminhos de acesso não intencionais às redes do armazém. A segurança sem fio deve ser avaliada não apenas do ponto de vista da conectividade, mas também em termos de autenticação, criptografia, provisionamento de dispositivos, exposição de protocolos, resiliência a interferências e impacto potencial de dispositivos não autorizados.
Os dispositivos operacionais do armazém devem ser incorporados aos processos de segurança de endpoints e de gerenciamento de vulnerabilidades da organização. Eles devem receber atualizações de segurança e patches de firmware seguindo um cronograma definido, com correção prioritária para vulnerabilidades críticas. Avaliações de segurança devem ser realizadas periodicamente para identificar fraquezas na configuração dos dispositivos, nas aplicações, nos serviços expostos e nos mecanismos de autenticação.
A segurança em recursos humanos deve ser uma camada adicional da arquitetura de segurança do armazém. Na maioria dos ambientes industriais e de sistemas de controle industrial (ICS), conseguir uma vaga exige passar por verificações de antecedentes, ter qualificações relevantes ou comprovar experiência anterior. O próprio processo de contratação funciona como filtro. Um armazém é diferente. As vagas de triagem, embalagem e entrega são preenchidas rapidamente e em grande número, e normalmente não exigem experiência prévia, certificação nem formação especializada. Qualquer pessoa pode chegar da rua, ser contratada em poucos dias e passar imediatamente a ter acesso físico legítimo às instalações. Por isso, deve-se considerar uma abordagem de contratação mais restritiva e baseada em risco, em especial para funções que dão acesso a áreas sensíveis, sistemas da operação, infraestrutura de rede ou ativos de clientes.
Em última análise, todas essas medidas têm o mesmo objetivo, que é proteger a continuidade e a confiabilidade do armazém como um todo. Isso é importante porque os armazéns de verdade lidam com alimentos, medicamentos, peças de máquinas e os milhões de coisas comuns de que pessoas e empresas dependem todos os dias. Proteger a jornada dessas mercadorias significa ver o armazém como ele de fato se tornou, ou seja, um único sistema digital com portas, motores, prateleiras e sinais de rádio, e com consequências muito reais quando falha. E, se o programa de segurança funcionar, o cliente nunca ficará sabendo de nada disso. O unicórnio simplesmente chega na hora marcada.
Se as operações do seu armazém dependem de sistemas interconectados como esses, podemos ajudar a identificar as lacunas antes que um invasor as encontre. Entre em contato para conversar sobre uma avaliação de segurança.


Sumário
- Introdução
- Rastreando o unicórnio
- Caçando o unicórnio
- Encurralando o unicórnio
- Vetores de ataque iniciais
- Serviços expostos à internet
- Wi-Fi, Bluetooth e outros canais de rádio
- Rede física
- Leitores de código de barras
- Coletores de dados
- Impressoras
- Impacto nos processos logísticos (ataques ao WMS)
- Protegendo o unicórnio
Dos mesmos autores
Na mesma categoria
A jornada de um unicórnio de papel: aventuras em um armazém moderno