

Introdução
Os agentes de IA e as ferramentas associadas a eles são cada vez mais usados na infraestrutura corporativa. Eles podem realizar diversas ações com os privilégios do usuário, inclusive acessar dados, executar comandos e interagir com serviços externos. Isso cria novos riscos de segurança da informação, sobretudo quando essas ferramentas são usadas sem o controle da equipe de segurança e sem políticas de segurança bem elaboradas.
A detecção, o monitoramento e o controle de agentes de IA vêm se tornando algumas das tarefas mais urgentes das equipes de segurança da informação hoje. Acompanhamos de perto a evolução das tecnologias e mantemos nossas soluções sempre atualizadas para responder prontamente às novas ameaças em um cenário tecnológico em rápida transformação. Neste relatório, apresentamos o novo conteúdo especializado dos produtos Kaspersky, que permitem combater as ameaças decorrentes da disseminação de agentes de IA. Abordamos esse problema sob vários ângulos.
Em primeiro lugar, é preciso entender bem a ameaça com a qual lidamos. Para isso, adicionamos ao portal Kaspersky Threat Intelligence perfis que descrevem diversos agentes de IA e as formas como os invasores os exploram. Em essência, os agentes de IA são programas (processos) executados no sistema operacional dos endpoints e capazes de iniciar outros processos. Isso significa que soluções de Endpoint Detection and Response são, no contexto dessa ameaça, um dos principais controles nos endpoints. Elas identificam a presença e a execução de agentes de IA, monitoram a atividade deles, detectam comportamentos com potencial de risco e, quando necessário, respondem (interrompem o processo suspeito, bloqueiam a atividade ou isolam o host), o que reduz a probabilidade de um incidente evoluir. Com esse objetivo, desenvolvemos regras de detecção adaptadas especificamente a esse cenário.
É possível usar os recursos do Kaspersky Next (Kaspersky Endpoint Security) para controlar e restringir a execução de agentes de IA. Essa solução detecta a presença de agentes de IA e regula o uso deles por meio de dois componentes. O “Controle de Aplicativos” utiliza a categorização dos processos de aplicativos iniciados nos endpoints. Já o “Controle da Web” permite gerenciar o acesso dos usuários desses dispositivos a determinadas categorias de recursos web.
Por fim, mesmo agentes de IA inofensivos podem conter instruções maliciosas (skills), por exemplo, baixadas de fontes externas não confiáveis. O Kaspersky Scan Engine analisa os aplicativos instalados para identificar ameaças desse tipo e também monitora arquivos de modelos LLM em busca de código malicioso. A seguir, analisamos essas soluções e tecnologias com mais detalhes.
Aplicativos e serviços de IA populares nas organizações
No ranking de popularidade de agentes de IA entre os usuários de produtos Kaspersky em setembro de 2026, as ferramentas das empresas Anthropic e OpenAI ocupam as primeiras posições. A lista a seguir se baseia em dados de telemetria das soluções Kaspersky e reflete o número de usuários que tinham os respectivos produtos dos fornecedores de IA instalados no momento da pesquisa.
| Nº | Produto baseado em IA |
| 1 | Claude |
| 2 | Claude Code |
| 3 | Codex |
| 4 | OpenCode |
| 5 | Zed |
| 6 | Wispr Flow |
| 7 | LM Studio |
| 8 | ZCode |
| 9 | Chatbox |
| 10 | Cherry Studio |
Podemos observar que os aplicativos de IA mais populares são sistemas baseados em agentes, em particular agentes de IA para desenvolvimento de software. Além disso, o TOP 10 inclui um aplicativo para execução local de grandes modelos de linguagem (LLMs), o LM Studio, e um aplicativo para anotações por voz, o Wispr Flow.
Segundo fontes públicas, os serviços de IA mais difundidos em 2026 são os seguintes:
| Nº | Serviço de IA |
| 1 | ChatGPT |
| 2 | Google Gemini |
| 3 | Claude |
| 4 | Grammarly |
| 5 | DeepSeek |
Ao analisar os aplicativos mais populares e requisitados, nossos especialistas também notaram um aumento acentuado de versões vulneráveis de software e serviços relacionados à IA. Desde 2025, o número de vulnerabilidades publicadas já passa de 2.500.
Número de vulnerabilidades publicadas em LLMs, ferramentas de IA e plugins que incluem funcionalidade semelhante, em 2025 e 2026 (download)
* Os dados dos trimestres anteriores foram atualizados e podem apresentar pequenas diferenças em relação aos publicados anteriormente.
Componentes “Controle de Aplicativos” e “Controle da Web”
Para garantir o cumprimento da política de segurança da organização em relação a agentes e outros aplicativos de IA na rede corporativa, os produtos Kaspersky oferecem a funcionalidade de controle de aplicativos por meio das chamadas categorias KL. Elas servem para classificar o software instalado e permitem configurar de forma detalhada a execução dos aplicativos autorizados na organização.
O componente “Controle de Aplicativos” (Application Control) permite acompanhar quais agentes de IA operam nos sistemas corporativos a qualquer momento, em quais hosts e sob quais contas de usuário, por meio da análise dos processos iniciados nos endpoints. Além disso, o “Controle de Aplicativos” informa há quanto tempo determinado programa vem sendo usado.
Essa funcionalidade facilita o trabalho do administrador do Kaspersky Security Center (KSC) no controle de aplicativos. Com as categorias KL, é possível permitir ou bloquear a execução de agentes de IA na empresa para determinados grupos de funcionários.
Na interface dos administradores do KSC, a funcionalidade descrita aparece da seguinte forma:
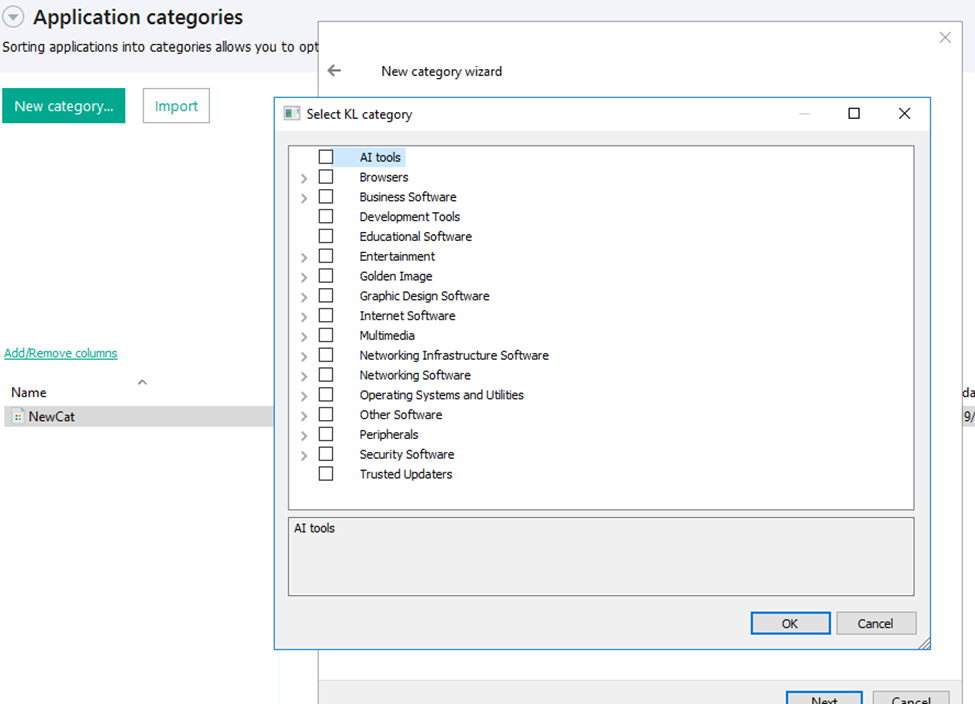
Categorias KL disponíveis ao configurar o “Controle de Aplicativos”
Para conhecer em detalhes o processo de configuração do “Controle de Aplicativos” no KSC, acesse este link.
No Kaspersky Endpoint Security (KES), o componente “Controle de Aplicativos” pode operar em dois modos:
- Lista de bloqueio: modo em que o “Controle de Aplicativos” permite que os usuários executem qualquer aplicativo, exceto aqueles bloqueados nas regras do componente. Esse é o modo padrão.
- Lista de permissões: modo em que o “Controle de Aplicativos” impede que os usuários executem qualquer aplicativo, exceto aqueles expressamente permitidos nas regras do componente.
Veja a seguir as etapas para configurar o componente “Controle de Aplicativos” em modo de bloqueio para ferramentas de IA:
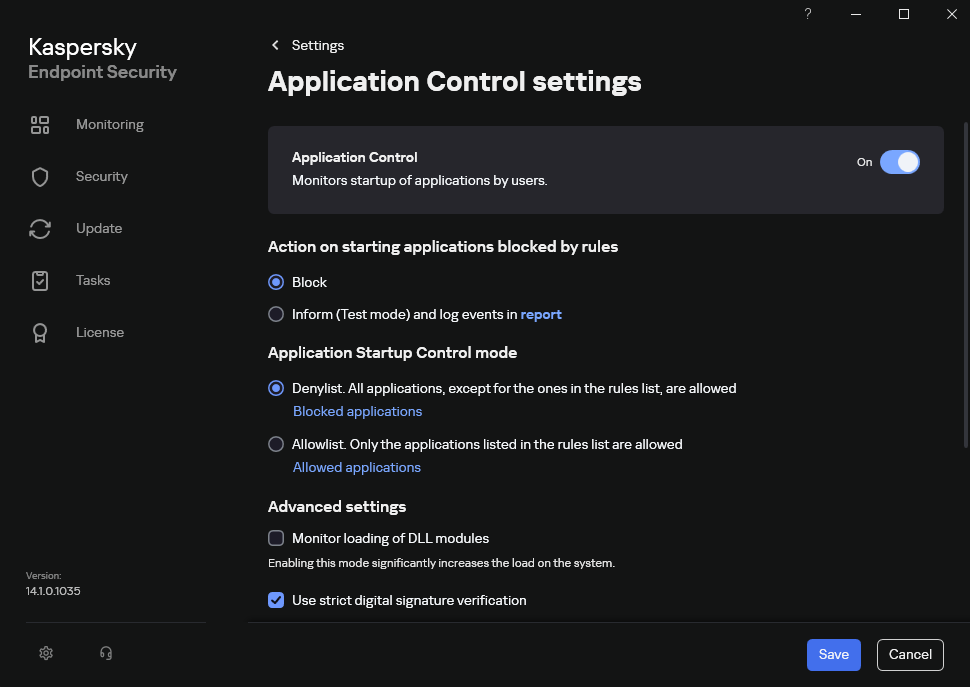
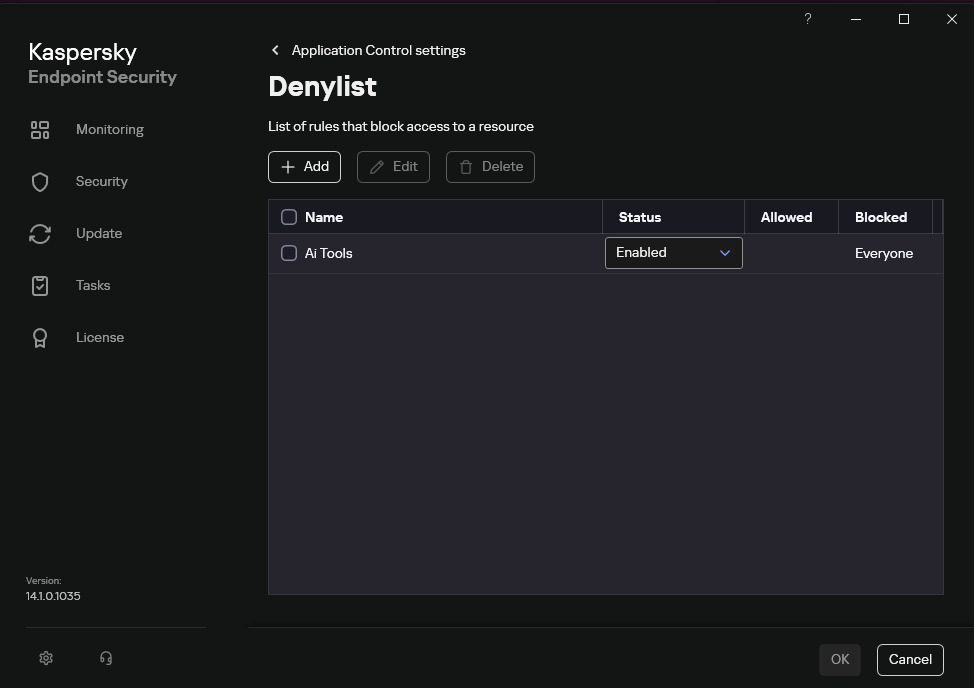
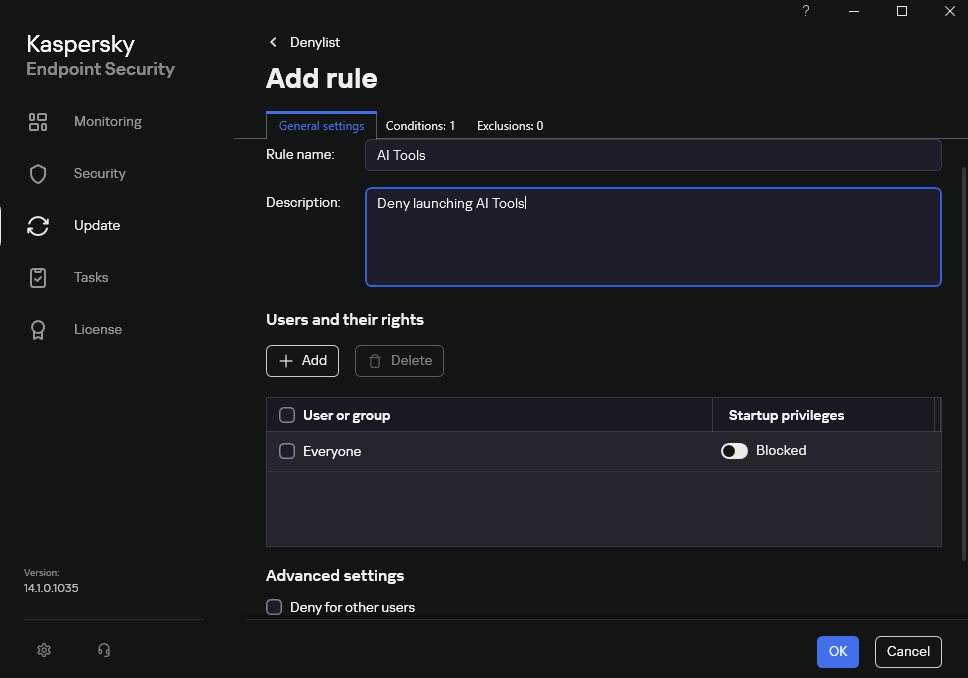
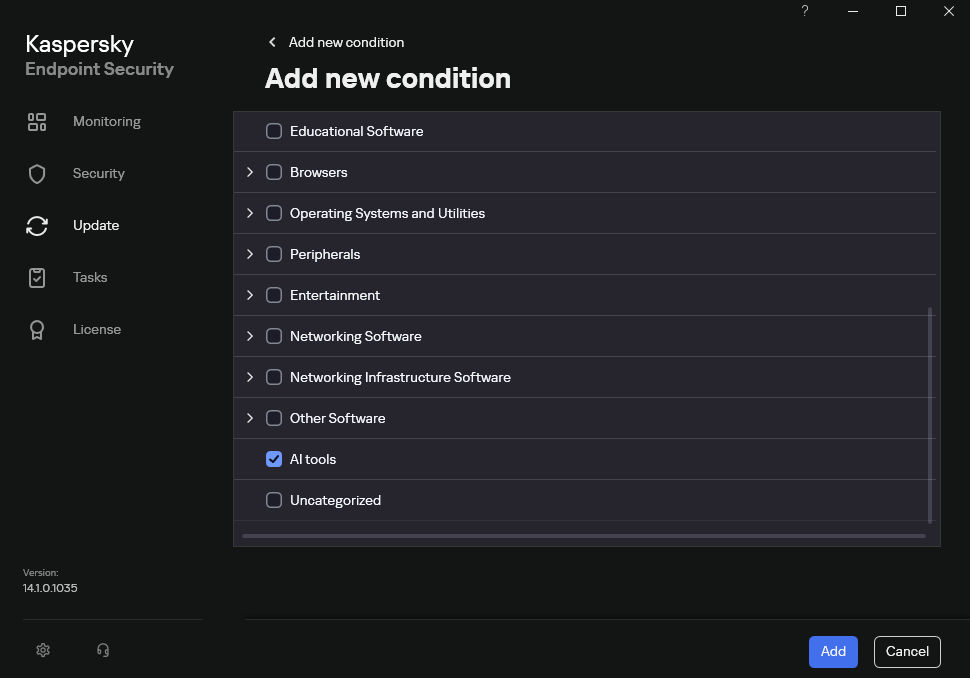
Configuração do “Controle de Aplicativos” com a categoria “Ferramentas de IA” no KES
Nesse caso, ao tentar iniciar um agente de IA, o usuário receberá uma notificação sobre o bloqueio, e a ferramenta não será executada.
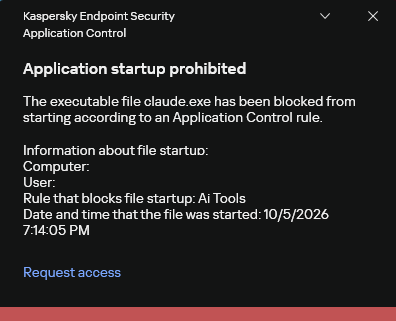
Notificação do KES sobre tentativa de iniciar um agente de IA
Para conhecer com mais detalhes a configuração do componente “Controle de Aplicativos” no KES, acesse este link. Em nosso portal público, também é possível consultar informações sobre as categorias KL e os aplicativos que pertencem a elas, em particular, detalhes sobre a categorização dos agentes de IA e a popularidade deles.
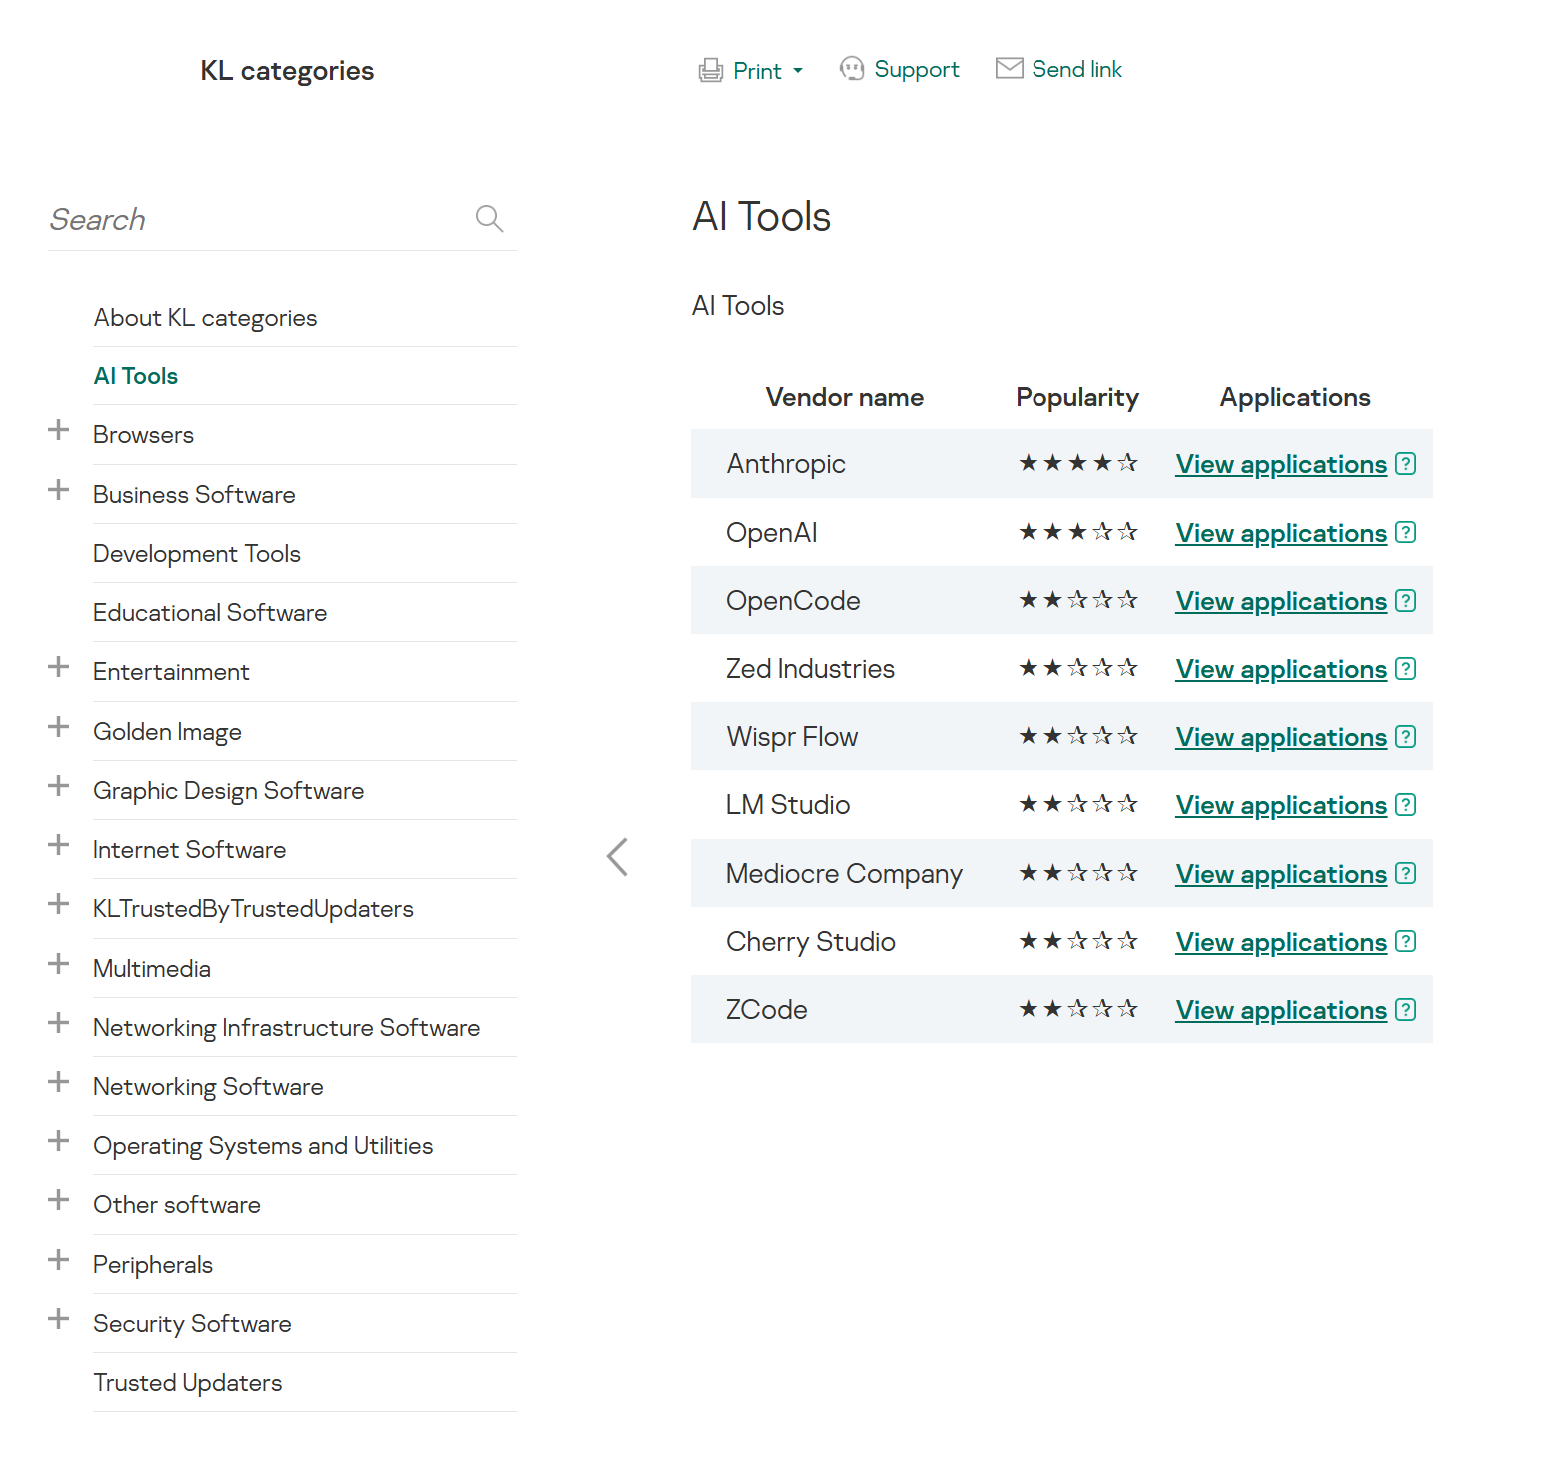
Categoria KL “Ferramentas de IA”
A lista suspensa “Ver aplicativos” exibe os produtos que pertencem a um fornecedor específico.
De forma semelhante, o componente “Controle da Web” permite gerenciar o acesso dos usuários a recursos web. Quando um usuário tenta abrir um site com acesso restrito, o KES bloqueará a página e exibirá um aviso.
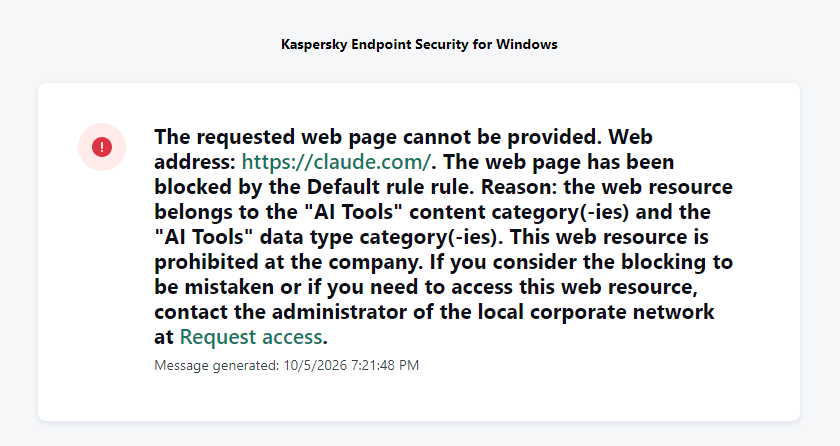
Notificação do KES sobre tentativa de acessar um recurso web bloqueado
Ao configurar as permissões de acesso, o administrador pode bloquear sites que oferecem IA como serviço (AIaaS).
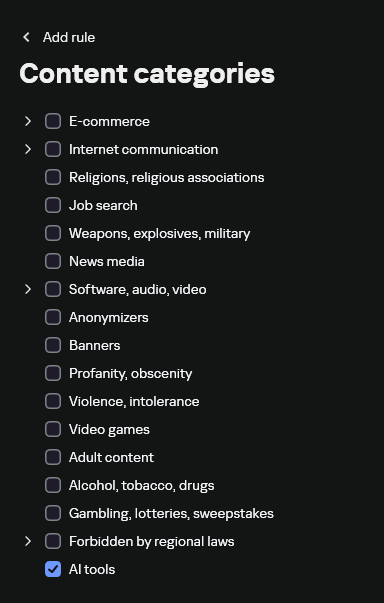
Categorias de sites
Para conhecer com mais detalhes a configuração do componente “Controle da Web”, acesse este link. No portal de ajuda, também estão disponíveis informações sobre as categorias de sites, que podem ser atribuídas aos recursos web para configurar o gerenciamento de acesso.
Kaspersky Endpoint Detection and Response
Do ponto de vista das soluções EDR, um agente de IA é um processo comum, com executável próprio, árvore de processos filhos e interações de rede, que precisam ser monitorados em busca de atividade suspeita. Um invasor pode usar o agente de IA como ferramenta de automação ou empregá-lo em um ataque ClickFix, no qual o agente executa uma instrução maliciosa recebida de uma fonte não confiável (documento, página ou e-mail), apesar de estar instalado como ferramenta legítima do usuário. Cabe observar, no entanto, que as ações de risco de um agente nem sempre indicam um ataque. Pode não haver nenhuma má intenção na cadeia. As condições para o incidente podem ser criadas por uma instrução aparentemente comum do próprio usuário, que não compreende por completo as consequências de sua execução. Como o simples fato de um agente ser iniciado não revela se ele é usado em um ataque, o Kaspersky EDR (KEDR) aplica tanto regras comportamentais comuns quanto regras escritas e adaptadas para detectar ferramentas de IA. As regras do segundo tipo identificam ações e configurações de risco dos agentes e ajudam a determinar qual ferramenta de IA participou da atividade suspeita.
As regras comuns do KEDR detectam a grande maioria das técnicas maliciosas habituais, mesmo quando são executadas por um agente de IA. Uma execução suspeita do PowerShell, a persistência por meio do Agendador de Tarefas ou uma tentativa de roubo de credenciais deixam rastros claros e identificáveis, que são os mesmos independentemente do que dá início a essas ações. As regras analisam parâmetros de execução, relações entre processos, arquivos afetados, atividade de rede e outros eventos de telemetria.
É o caso da recente campanha Armored Likho, na qual identificamos indícios do uso de IA para criar amostras de loaders e droppers, compilados depois via NSIS (Nullsoft Scriptable Install System). Os principais artefatos indicativos foram ícones nos scripts e comentários excessivos em cada função, algo atípico em código escrito por humanos. Além disso, o grupo continua gerando novos módulos para suas amostras do BusySnake Stealer e do BusySnake RAT. Por exemplo, os invasores desenvolveram, com o uso de IA, um módulo que realiza várias verificações de artefatos de máquina virtual e calcula uma pontuação, com base na qual a amostra é executada ou encerra a execução com o código 0. Embora as amostras de acesso inicial, os payloads e seus módulos tenham sido gerados por IA, as regras shell_creation_by_rundll32 e suspicious_powershell_cmd_or_script_spawning detectam os comandos que eles executam via rundll32 e PowerShell.
Portanto, para detectar um ataque desse tipo, é irrelevante quem escreveu o loader, o payload e seus módulos. Eles se revelam pelos comandos executados, pelas relações entre processos e por outros rastros deixados no sistema. Cabe lembrar que a IA pode participar tanto da preparação do código quanto do ataque em si, diretamente no dispositivo.
No segundo caso, o invasor usa o agente para realizar suas tarefas, permitindo que ele escolha e execute os comandos necessários dentro dos privilégios disponíveis. Para garantir a proteção, é fundamental associar as ações suspeitas à ferramenta de IA e às condições em que ela opera. No KEDR, várias regras especializadas atendem a essa necessidade.
Criamos regras individuais para os agentes de IA mais difundidos, no formato ai_agent_*_access_to_sensitive_file_**, em que * é o nome da ferramenta e ** é o do sistema operacional. Elas geram alertas quando o agente acessa arquivos com credenciais, tokens e chaves.
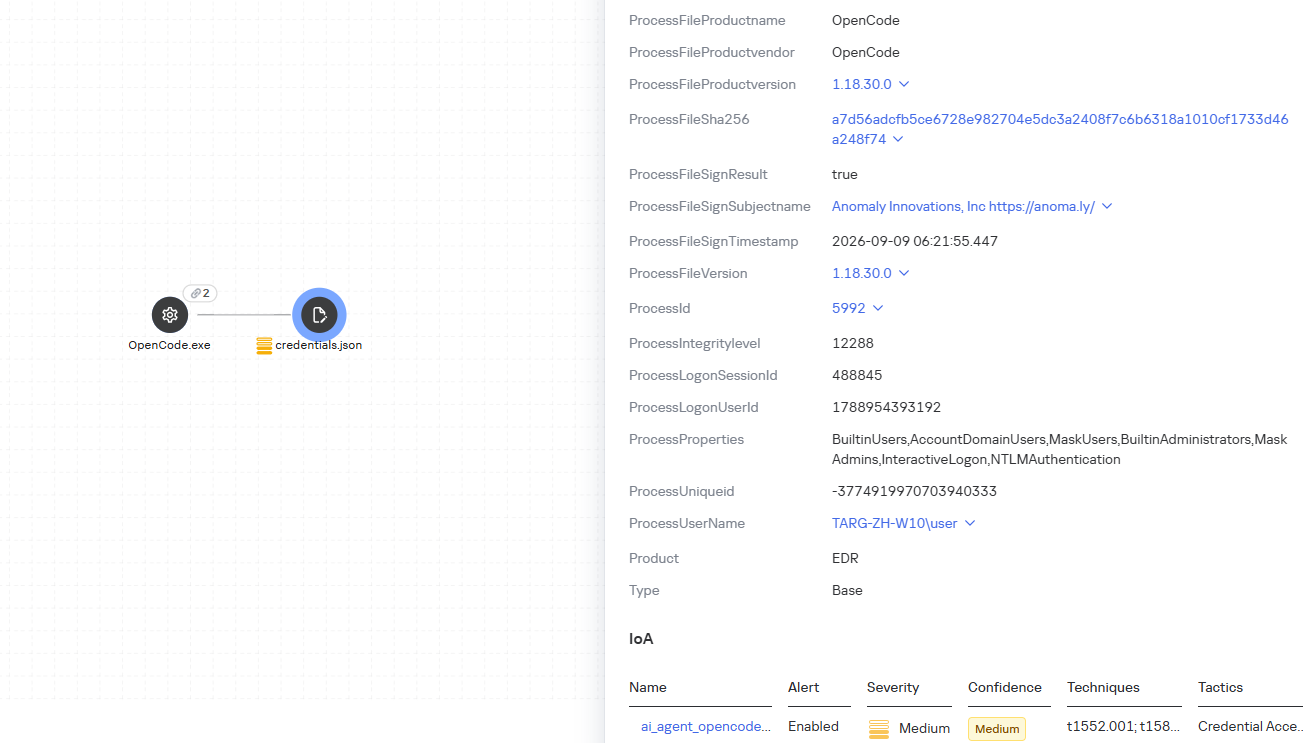
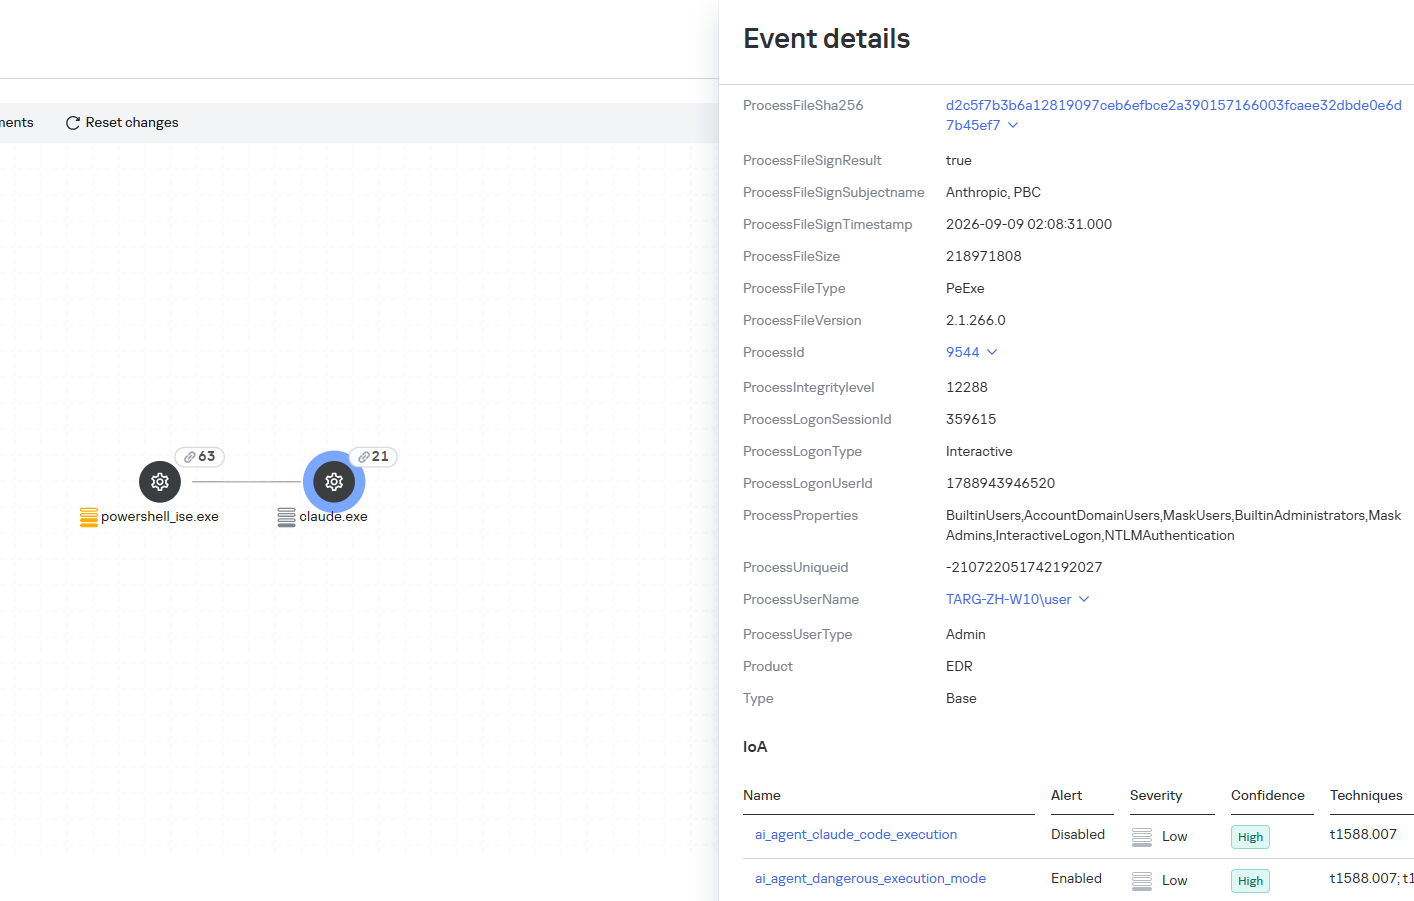
A regra ai_agent_dangerous_execution_mode detecta a execução de agentes com aprovação automática de todas as ações (o chamado modo YOLO) ou com a sandbox desativada. Essas configurações, por si só, não indicam um ataque, mas permitem que o agente realize ações perigosas sem a confirmação do usuário.
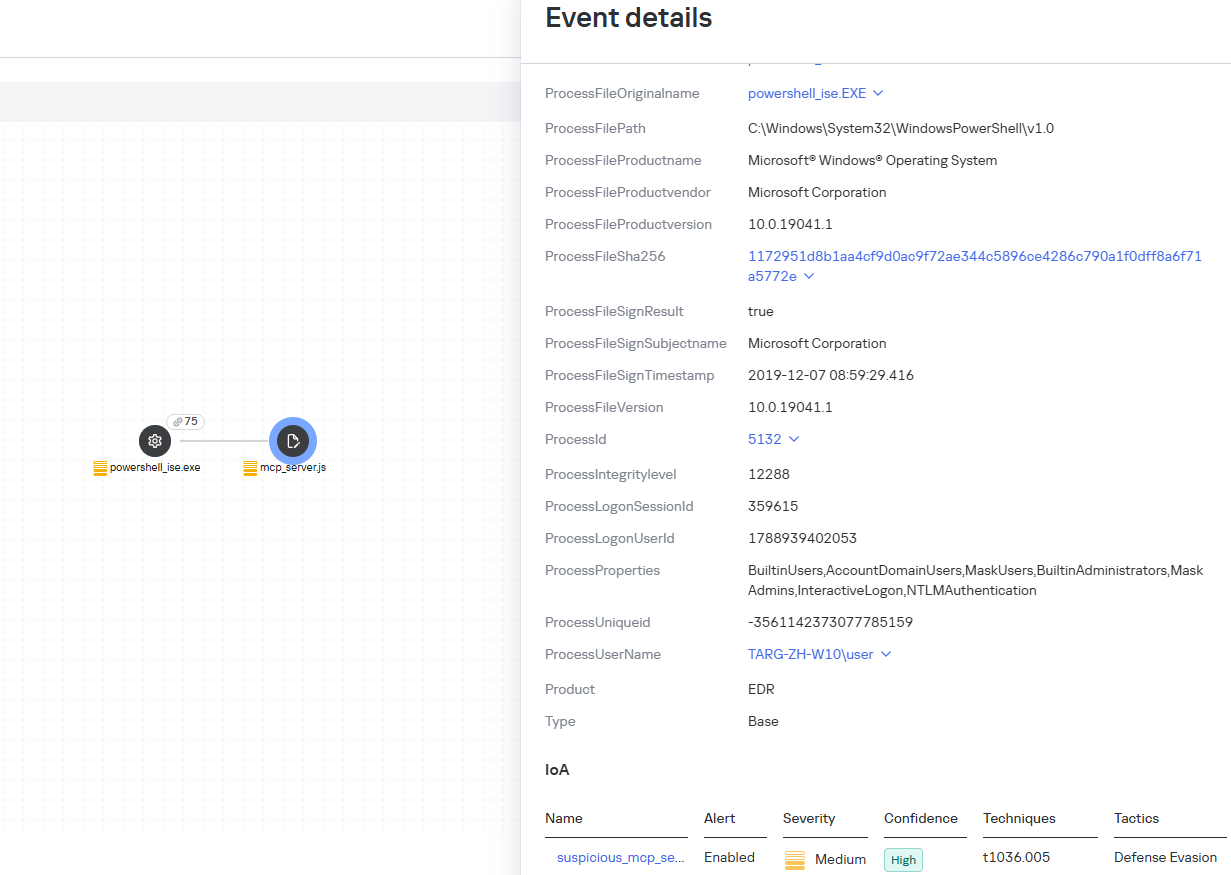
A regra suspicious_mcp_server_artifact é acionada quando scripts de servidores MCP são criados ou modificados em diretórios ocultos, temporários e de cache. Os invasores podem colocar um servidor MCP nesses locais para conectá-lo ao agente de forma discreta. Por meio dele, passam instruções ao agente, chamam ferramentas de terceiros e obtêm acesso aos dados do usuário.
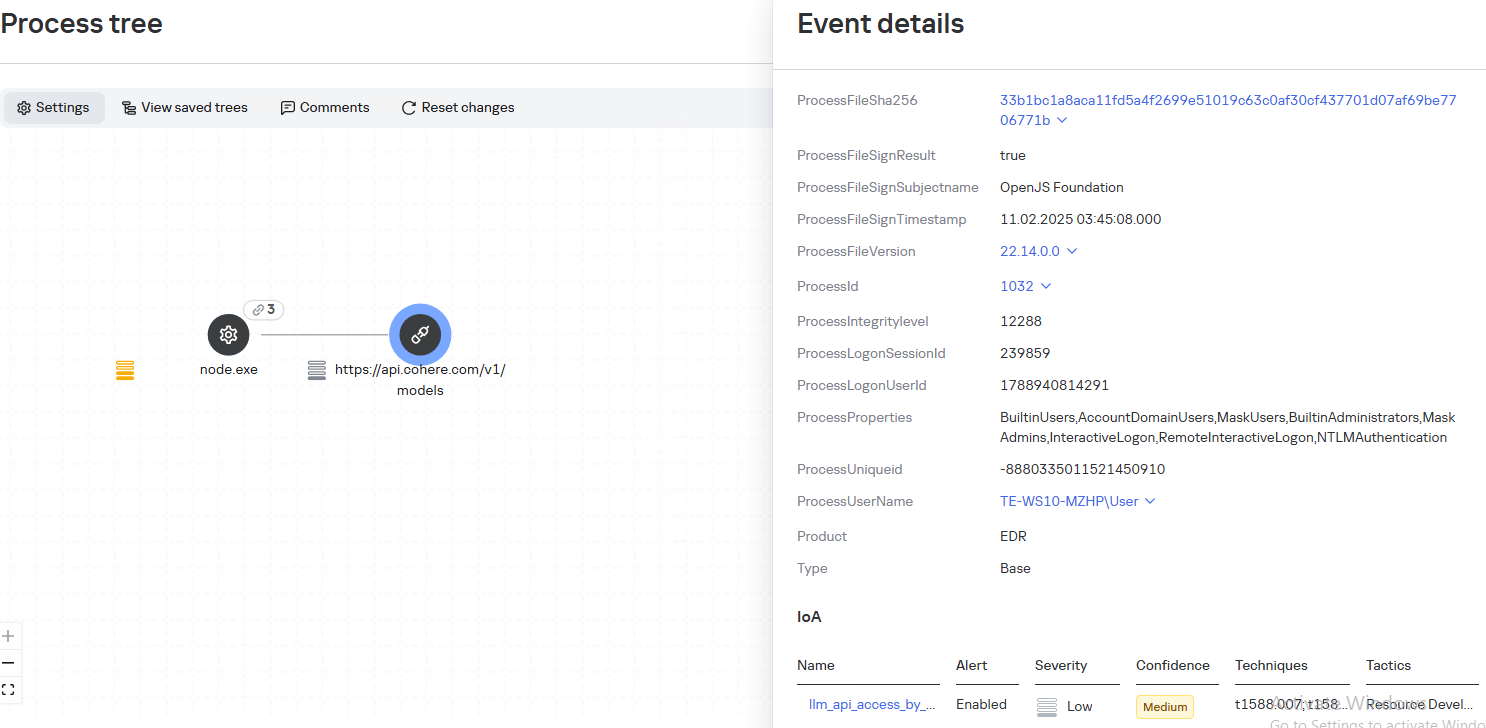
A regra llm_api_access_by_unusual_apps gera um alerta quando um aplicativo se conecta à API de serviços externos conhecidos de LLM no Windows, Linux e macOS, caso essa atividade não se enquadre nas exceções previstas. Assim, é possível identificar quando um modelo é acessado por aplicativos que normalmente não apresentam esse tipo de comportamento.
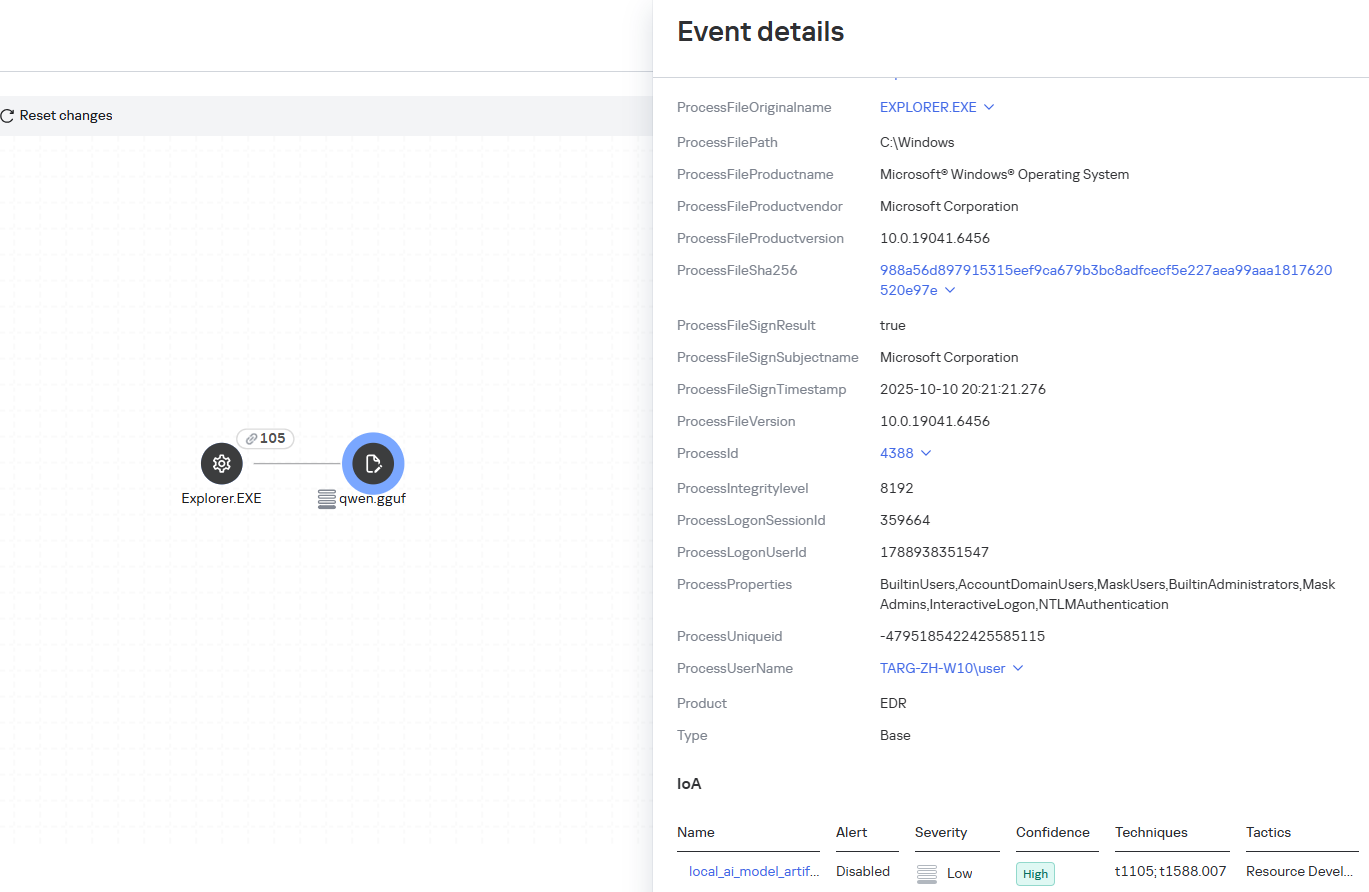
Algumas regras do Kaspersky EDR marcam eventos para investigação, mas não geram alertas. Por exemplo, as regras ai_agent_**_execution sinalizam a execução de agentes conhecidos no Windows, Linux e macOS. A regra local_ai_model_artifact registra a criação e a modificação de arquivos de modelos de IA em diretórios característicos de aplicativos, ambientes de execução e cache. Esses eventos permitem detectar ferramentas de IA no dispositivo, inclusive as que usam modelos locais e não acessam nenhuma API externa.
Kaspersky Threat Intelligence Portal
Perfis de agentes de IA
O portal Kaspersky Threat Intelligence reúne um grande número de perfis de software, inclusive de agentes de IA. Esses perfis podem ser filtrados pela tag ai_.
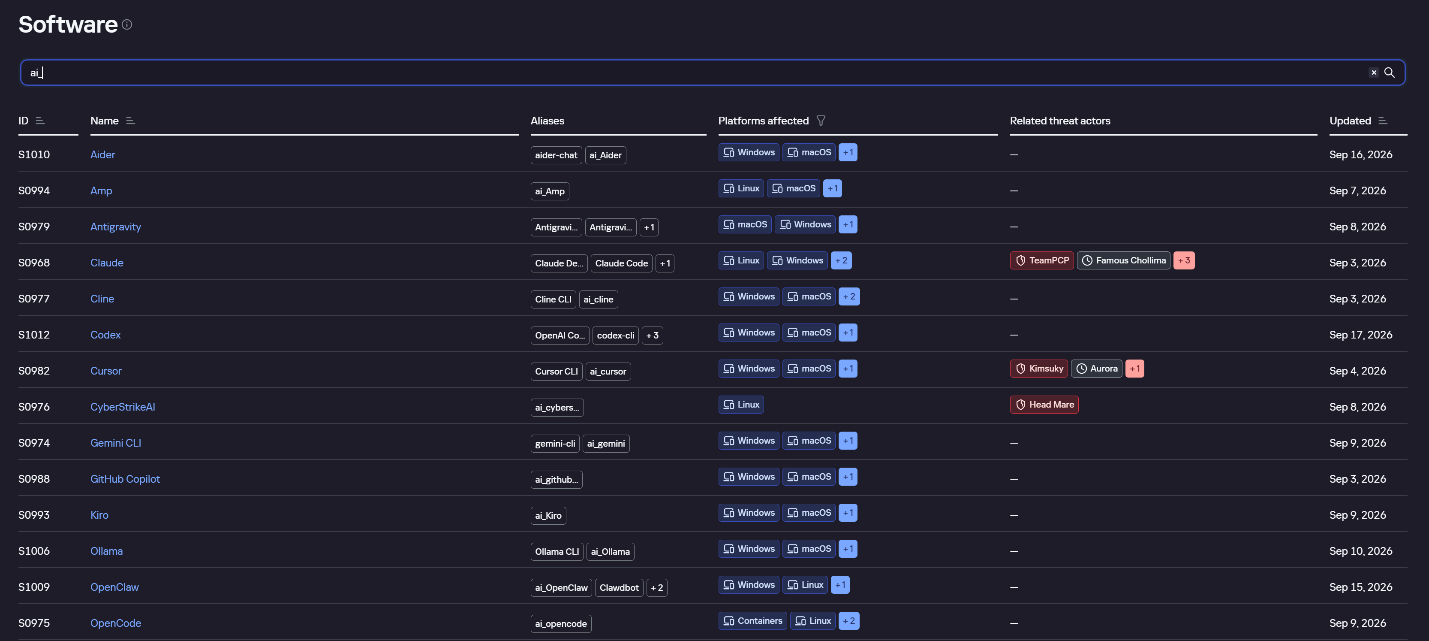
Perfis de agentes de IA no Kaspersky TIP
No perfil de um agente de IA, como o Claude Desktop, é possível ver a descrição detalhada do software, o nível de privilégios necessários para executá-lo, as plataformas compatíveis, os grupos de invasores que usam esse software, além das táticas e técnicas mapeadas na matriz MITRE ATT&CK, com a descrição minuciosa dos procedimentos que podem ser realizados por meio dessa ferramenta.
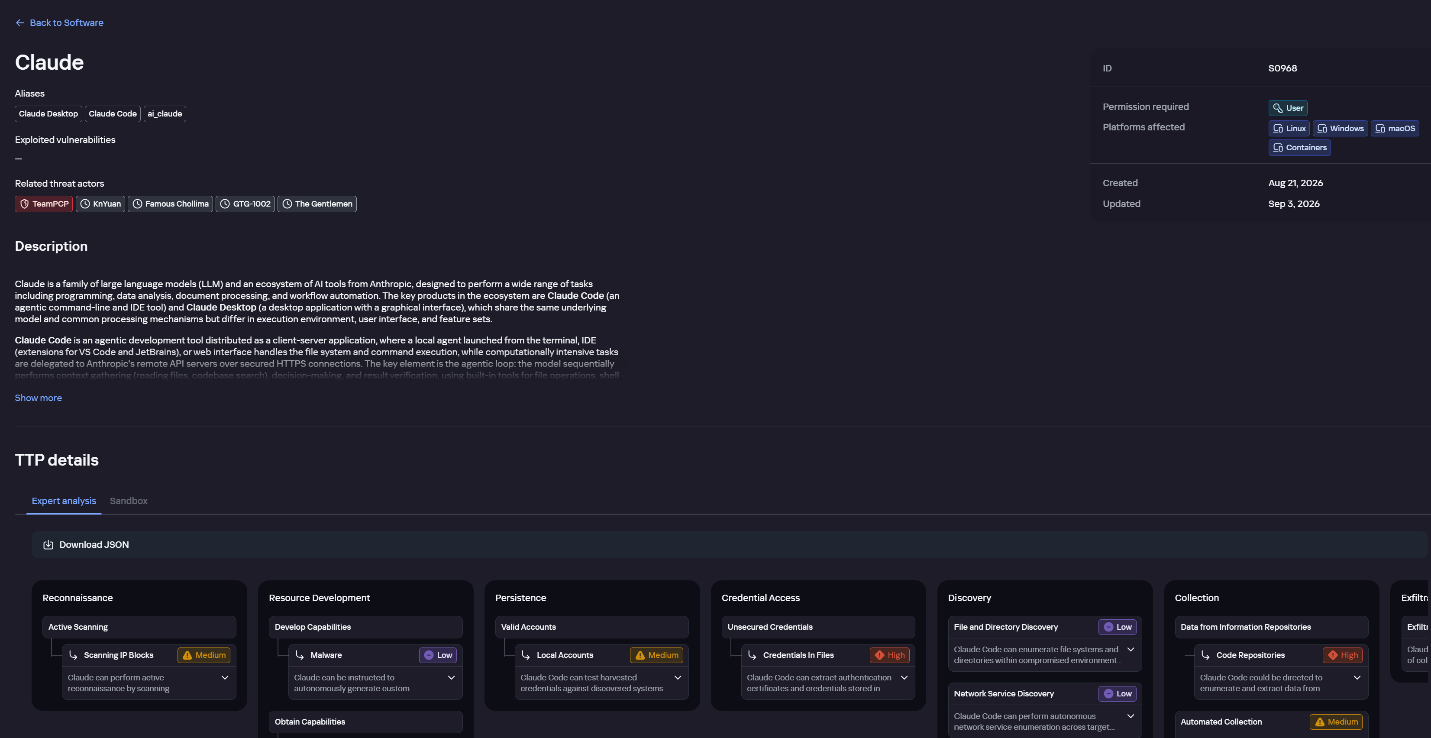
Perfil do Claude no Kaspersky TIP
A descrição também lista as formas de detectar o software em questão por meio de mecanismos padrão de auditoria do sistema:
- Para Windows: eventos dos logs de auditoria padrão e do Sysmon
- Para Linux: eventos de auditoria de syscall e do Sysmon
- Para auditoria de rede: conjunto de protocolos e tráfego gerado pelo software descrito
O bloco de detecção reúne os principais artefatos do software no sistema: linhas de comando, possíveis parâmetros de execução, nomes dos serviços e das tarefas agendadas que ele cria, além dos artefatos de rede mais relevantes.
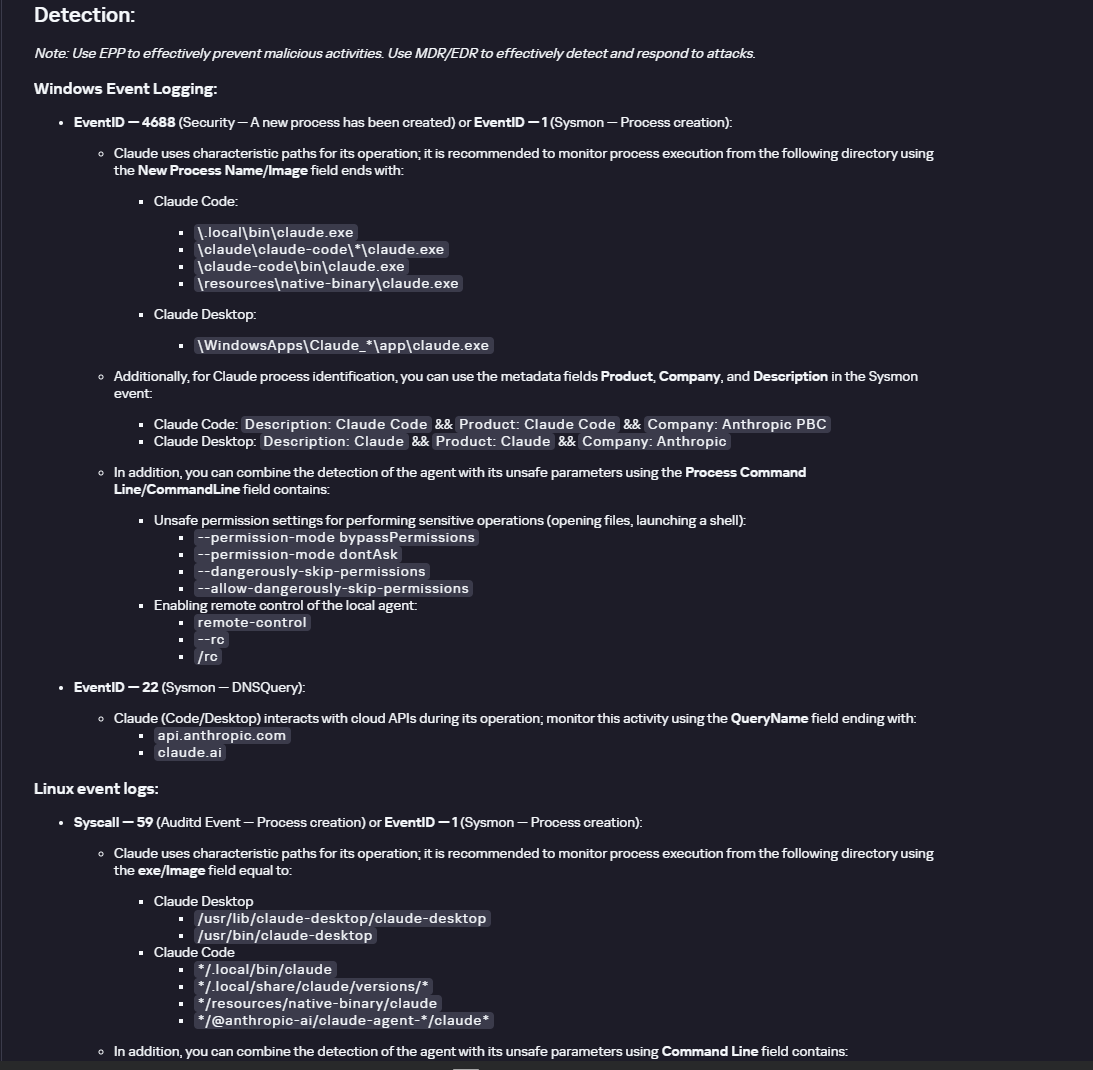
Seção de detecção no perfil do Claude
Hunt Hub
Em dezembro de 2025, o portal Kaspersky Threat Intelligence ganhou o Hunt Hub (HH), um repositório de regras de detecção. Trata-se de um projeto único da Kaspersky, que desenvolvemos em resposta à crescente demanda do mercado.
Essa funcionalidade está disponível no portal, na seção “Cenário de ameaças” (Threat Landscape). Ela permite que os analistas acessem as regras de detecção: a descrição delas, o mapeamento para táticas e técnicas do MITRE ATT&CK e os grupos de invasores correspondentes.
Na seção Hunt Hub, os clientes podem conhecer a lógica de detecção dos produtos EDR, NDR e NGFW, inclusive a voltada a agentes de IA.
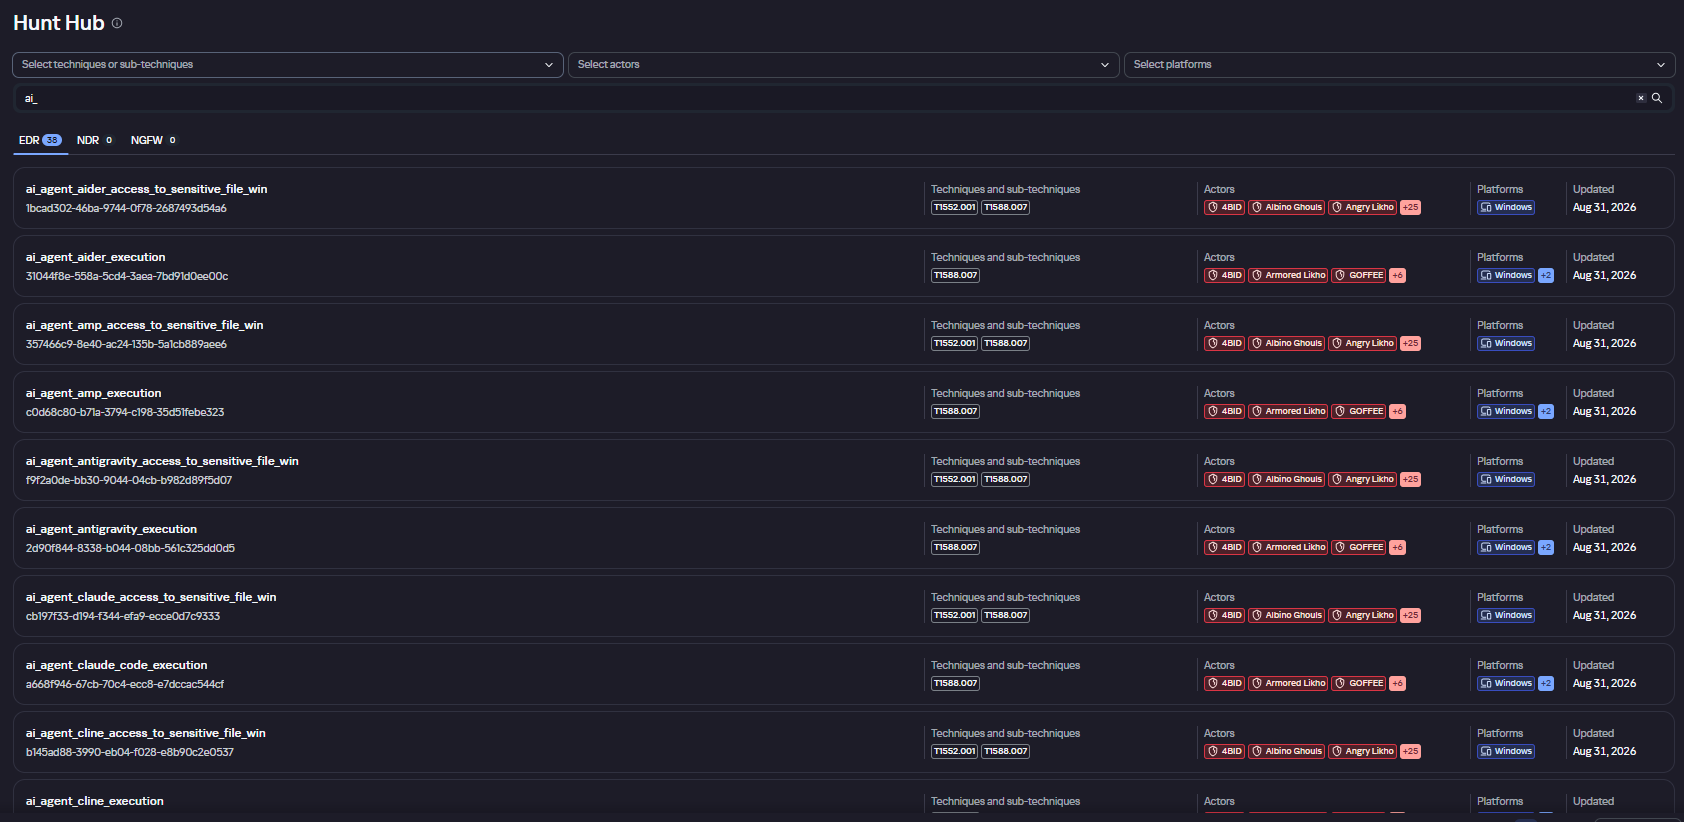
Regras no repositório Hunt Hub
A ficha da regra apresenta:
- descrição detalhada;
- nível de criticidade, nível de confiança e formato de notificação da regra;
- recomendações de detecção;
- descrição de possíveis falsos positivos;
- plataformas em que a regra funciona;
- táticas, técnicas e subtécnicas cobertas pela regra;
- grupos que usam a técnica coberta pela regra;
- lógica de detecção, que permite entender o que aciona a regra.
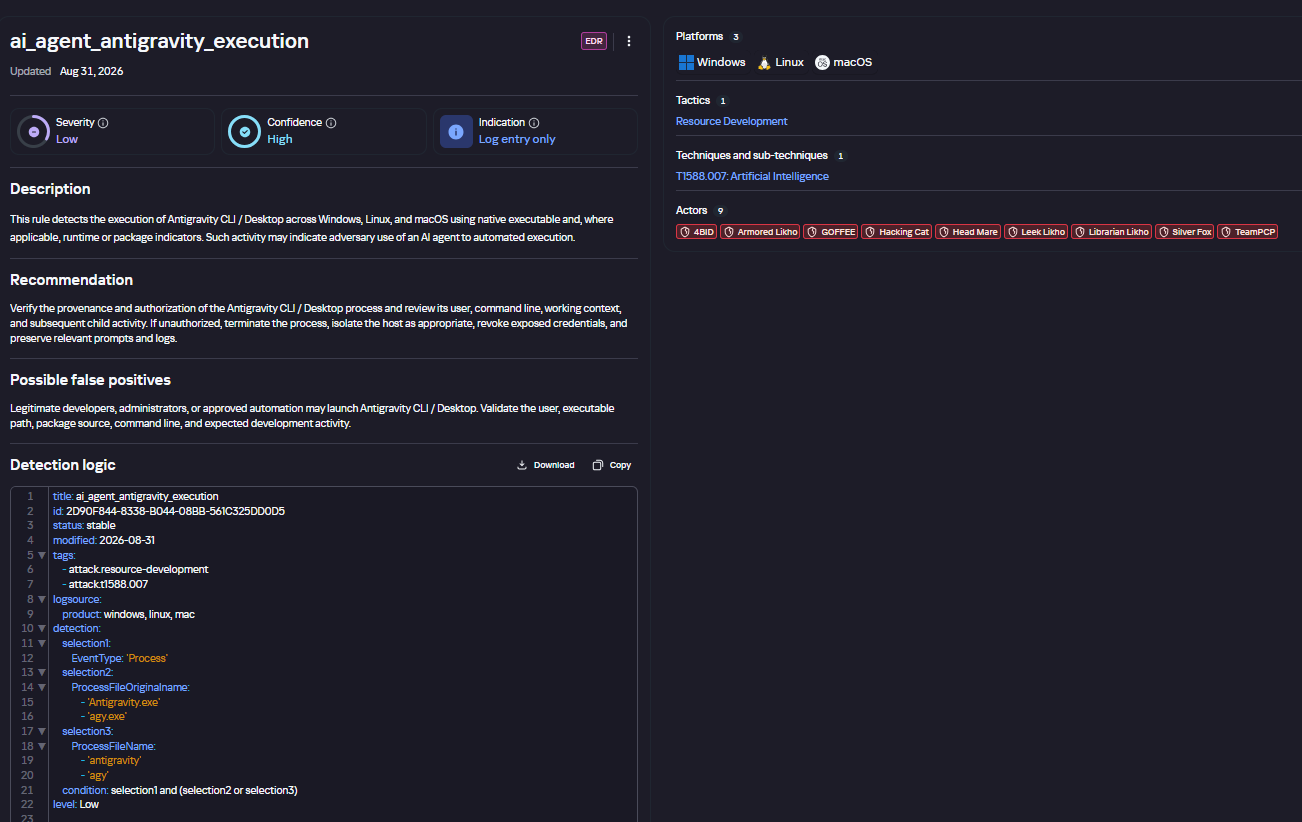
Ficha da regra de detecção no Hunt Hub
Kaspersky Scan Engine
Um elemento importante do ecossistema de agentes de IA são as habilidades (também chamadas de skills). São conjuntos de instruções em linguagem natural, previamente elaborados, que ampliam a funcionalidade dos agentes. Já falamos sobre os riscos que as skills maliciosas representam para os usuários de agentes de IA. Uma skill pode envolver o uso de programas e serviços adicionais, vir acompanhada de scripts auxiliares (por exemplo, em Python) ou conter um comando malicioso no próprio texto da instrução. Assim, o uso de skills em um agente de IA que, a princípio, é inofensivo abre novas possibilidades para o surgimento de código malicioso no sistema. Para evitar isso, é obrigatório verificar as skills obtidas de fontes externas. O Kaspersky Scan Engine é indicado para essa tarefa. Trata-se de uma solução de detecção e combate a ameaças cibernéticas que se integra com facilidade a diversos aplicativos e consegue identificar código malicioso em skills de agentes, nos scripts relacionados a elas e nos arquivos gerados durante o funcionamento do agente.
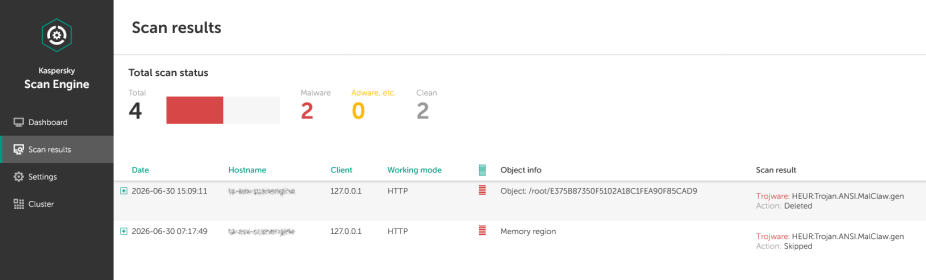
Detecção de uma skill de agente maliciosa no Kaspersky Scan Engine
Os modelos LLM treinados podem estar em vários formatos, e alguns deles (.pth, .pt, .pkl, .keras etc.) também armazenam parâmetros e pesos (conjuntos de dados de treinamento do modelo). Esses arquivos também podem conter código malicioso, por isso é essencial verificá-los antes de executá-los e usá-los. O Kaspersky Scan Engine verifica os formatos potencialmente perigosos de modelos LLM em busca de dados infectados. Ele consegue desserializar, analisar e identificar código malicioso, seja qual for o tamanho do próprio modelo.
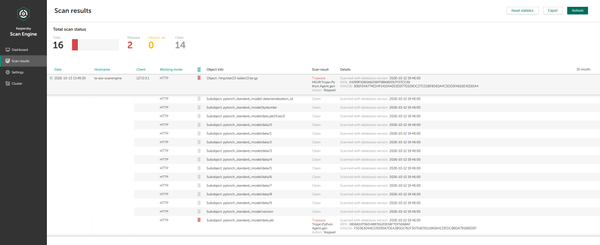
Detecção de um modelo LLM com código malicioso no Kaspersky Scan Engine
Conclusão
Os agentes de IA se espalham rapidamente pelo ambiente corporativo. Eles aceleram o trabalho dos funcionários e assumem diversas tarefas, mas, ao mesmo tempo, abrem novas oportunidades para os invasores. Para aproveitar os benefícios da tecnologia sem comprometer a segurança, é importante construir uma defesa em várias camadas e minimizar os riscos. Diferentes soluções da Kaspersky podem contribuir para isso:
- O Kaspersky TIP permite acompanhar os cenários atuais de uso de agentes de IA por invasores, e a seção Hunt Hub oferece regras de detecção da atividade suspeita deles.
- O Kaspersky EDR permite identificar o uso de agentes de IA na infraestrutura e controlar a atividade deles nos endpoints. Ao detectar ações potencialmente perigosas, o produto pode registrar o evento, notificar o SOC e aplicar medidas de resposta, como interromper o processo ou isolar o host.
- O componente “Controle de Aplicativos” dos produtos Kaspersky pode restringir por completo o uso de agentes de IA na empresa, com base na categorização de aplicativos, e o componente “Controle da Web” pode limitar o acesso a recursos web de AIaaS.
- O Kaspersky Scan Engine pode ser integrado a diversos processos da empresa para identificar código malicioso em qualquer arquivo, incluindo skills para agentes de IA e modelos LLM.
Uma estratégia integrada, com as soluções descritas acima, permite que as empresas adotem agentes de IA de forma consciente: compreendendo os riscos associados e contando com ferramentas eficazes para minimizá-los.


Adoção segura de agentes de IA: como os produtos da Kaspersky mitigam as ameaças de IA