

Autores

Contexto
Câmeras de vigilância conectadas à rede já são amplamente utilizadas tanto em ambientes residenciais quanto corporativos, razão pela qual protegê-las é essencial para garantir a segurança de espaços físicos e de bens e informações importantes. À medida que esses dispositivos ganham novos recursos e capacidades de conectividade de rede, eventuais vulnerabilidades em sua implementação podem gerar implicações de segurança significativas.
Durante nossa pesquisa, identificamos uma vulnerabilidade de negação de serviço (DoS) que afeta os sistemas de câmeras IP da Intelbras. A falha reside em um endpoint de atualização de firmware sem autenticação e permite que qualquer pessoa com acesso à rede Wi-Fi local deixe as câmeras offline. Uma requisição é capaz de interromper o funcionamento da câmera por cerca de um minuto, porém, o envio de requisições periódicas mantém o dispositivo inoperante indefinidamente. Reportamos o problema à Intelbras, acompanhamos o processo de correção, validamos a correção no novo firmware e, a seguir, demonstraremos o procedimento de exploração passo a passo.
Após a nossa notificação, a Intelbras corrigiu a vulnerabilidade e lançou uma atualização de firmware (R.260804) junto com as instruções de atualização. Um ID de candidato CAN-2026-2035970 foi atribuído pela MITRE após o envio, pendente da atribuição final do CVE. Além disso, a equipe da Intelbras nos informou recentemente que a MITRE classificou a vulnerabilidade como Média, atribuindo-lhe uma pontuação de 5.1 sob a métrica CVSS 4.0. O problema discutido neste artigo não está mais presente na versão mais recente do firmware.
Firmware
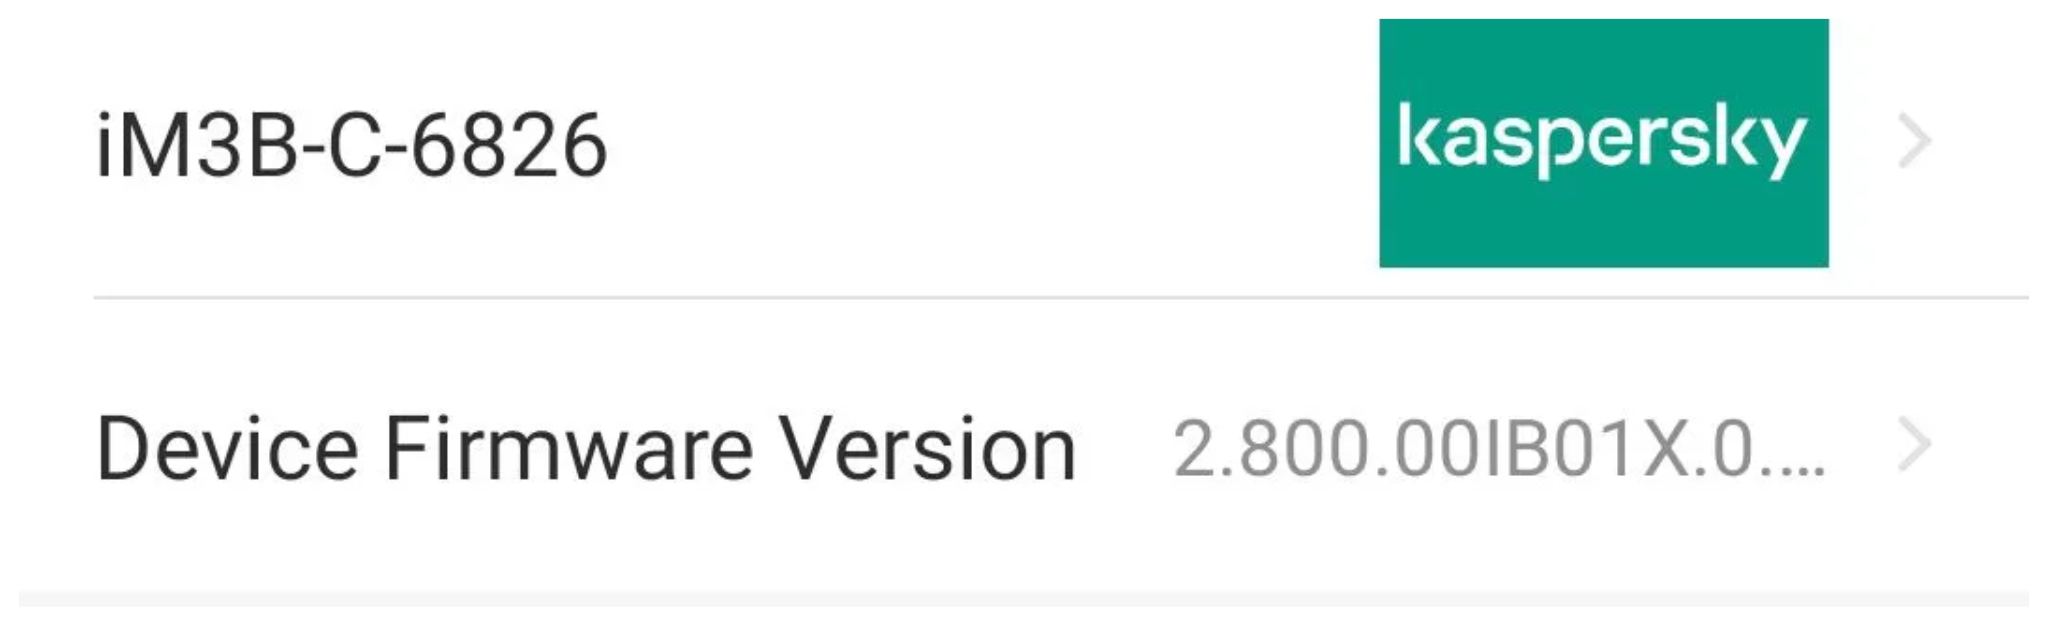
A Intelbras disponibiliza arquivos de firmware em seu site oficial. Embora os usuários possam instalar essas atualizações manualmente por meio de cartão SD, as câmeras também contam com suporte nativo a atualizações de firmware pela rede local, por meio da interface web e do aplicativo móvel. Obtivemos a versão de firmware v240927 para a câmera iM3B-C, que era a versão mais recente disponível no momento da nossa pesquisa. Segundo a Intelbras, o mesmo firmware também é compatível com os modelos iMX C, iM4 C, iM5 SC, iME 360 C e iM7+ FC. A seguir, é possível observar a versão do firmware e o modelo de câmera usado como exemplo.
Para contextualizar, explicaremos como funciona o mecanismo de autenticação da câmera e por que ele é relevante para o acesso aos endpoints dela. O principal componente do firmware é um binário ARM chamado sonia, responsável por controlar os drivers do kernel usados pelo hardware da câmera, pela autenticação e pela gravação de transmissão ao vivo, entre outras funções.
Como funciona a autenticação
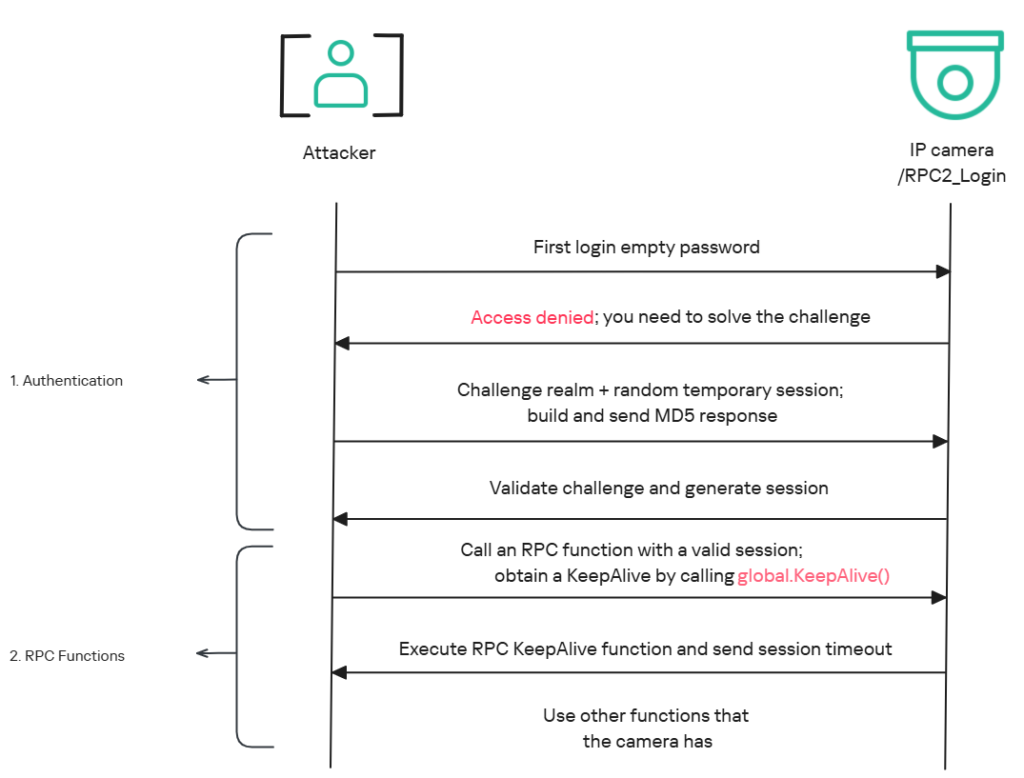
O método RPC global.login gerencia a autenticação no endpoint /RPC2_Login. Primeiro, o cliente, como o aplicativo móvel ou um script personalizado, envia o nome de usuário e uma senha vazia. A câmera responde com um desafio de autenticação, ou seja, um conjunto de valores para verificar a senha sem transmiti-la. Essa resposta retorna uma sessão temporária, o tipo de criptografia no campo encryption, um valor aleatório e um realm (escopo de autenticação). Nesta etapa, uma resposta “false” é normal e não indica uma falha no login, pois o processo de autenticação ainda não foi concluído.
Em seguida, o cliente calcula a senha de resposta a partir do desafio de autenticação. Primeiro, ele gera um hash MD5 (username:realm:original_password) como base. Na sequência, ele calcula um segundo hash MD5 (username:random:first_md5), sendo first_md5 o resultado da etapa anterior. Para concluir a autenticação, o cliente envia esse resultado final de volta para /RPC2_Login em uma segunda chamada global.login, informando o nome de usuário, a senha calculada e o ID de sessão temporária.
Se o login for aceito, a câmera retorna “true” e uma nova sessão autenticada. O cliente deverá usar essa sessão em todas as chamadas RPC subsequentes, incluindo os demais endpoints da câmera, como o que reinicia o dispositivo ou os que expõem informações sensíveis.
Endpoint afetado
O endpoint afetado é a rota de atualização de firmware http://<ip_address>/firmwareUpgrade_service/Demo, que não realiza verificações de autenticação; além disso, ela não verifica se o firmware é de fato válido antes de iniciar o processo de atualização. Isso cria um problema sério, porque a atualização exige a reinicialização da câmera, e é exatamente nesse momento que o problema ocorre: a câmera entra em modo de reinicialização e, por fim, desliga, aparecendo offline para o usuário e para qualquer pessoa que tenha a câmera registrada em seu dispositivo.
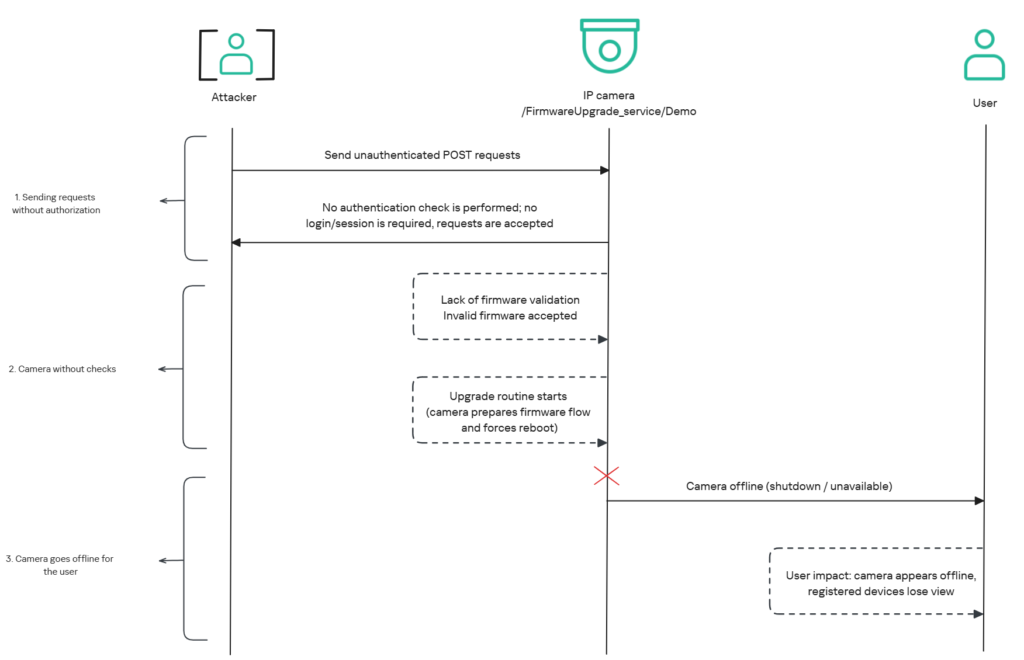
PoC: exploração da vulnerabilidade
Agora que explicamos como a vulnerabilidade funciona, utilizaremos um script em Python em uma câmera iM3B-C para explorá-la, para fins de demonstração. O exploit contata o endpoint da câmera para enviar o firmware. A seguir, é possível observar o sonia criando o endpoint responsável pela atualização de firmware.
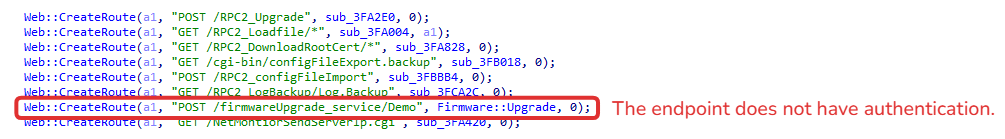
Em seguida, o exploit acessa o endpoint e provoca a reinicialização da câmera. Como consequência, os celulares com o aplicativo da Intelbras perdem a conexão com o dispositivo registrado. Abaixo, é possível observar a câmera funcionando normalmente: a luz verde está acesa e o aplicativo mostra que ela está disponível para visualização.
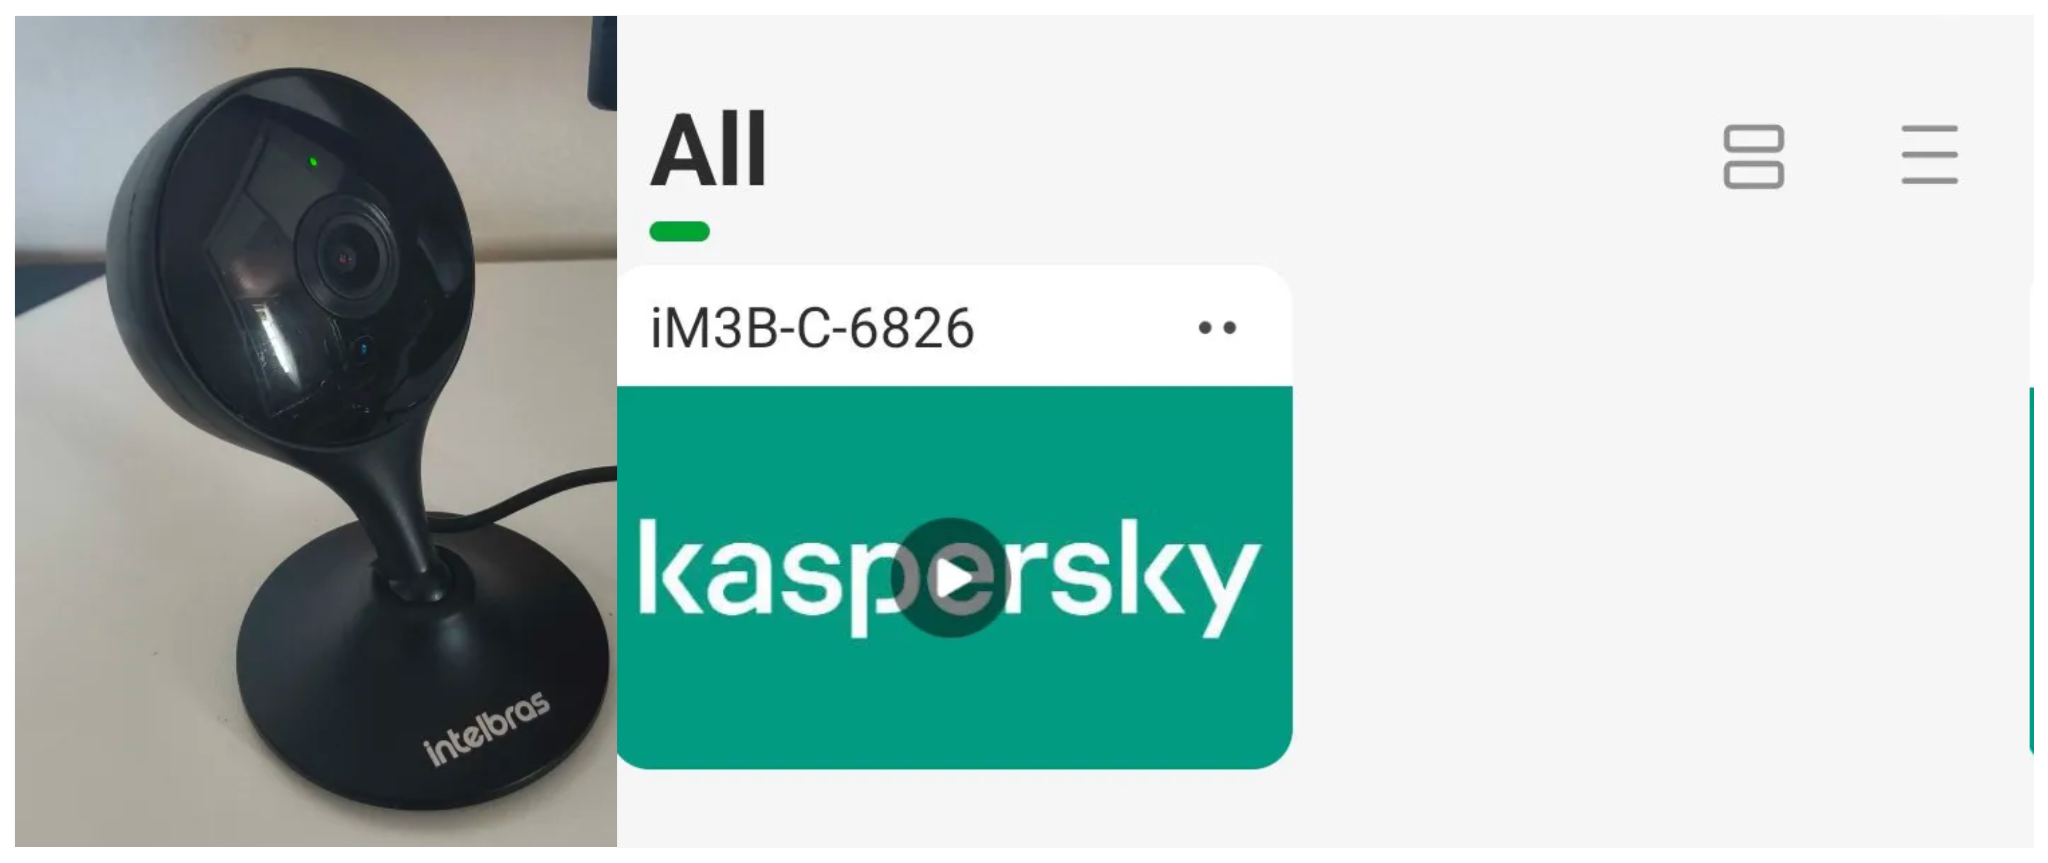
A câmera está online
Após a execução do exploit, é possível observar os efeitos: a câmera fica offline e perde a conexão com os dispositivos registrados.
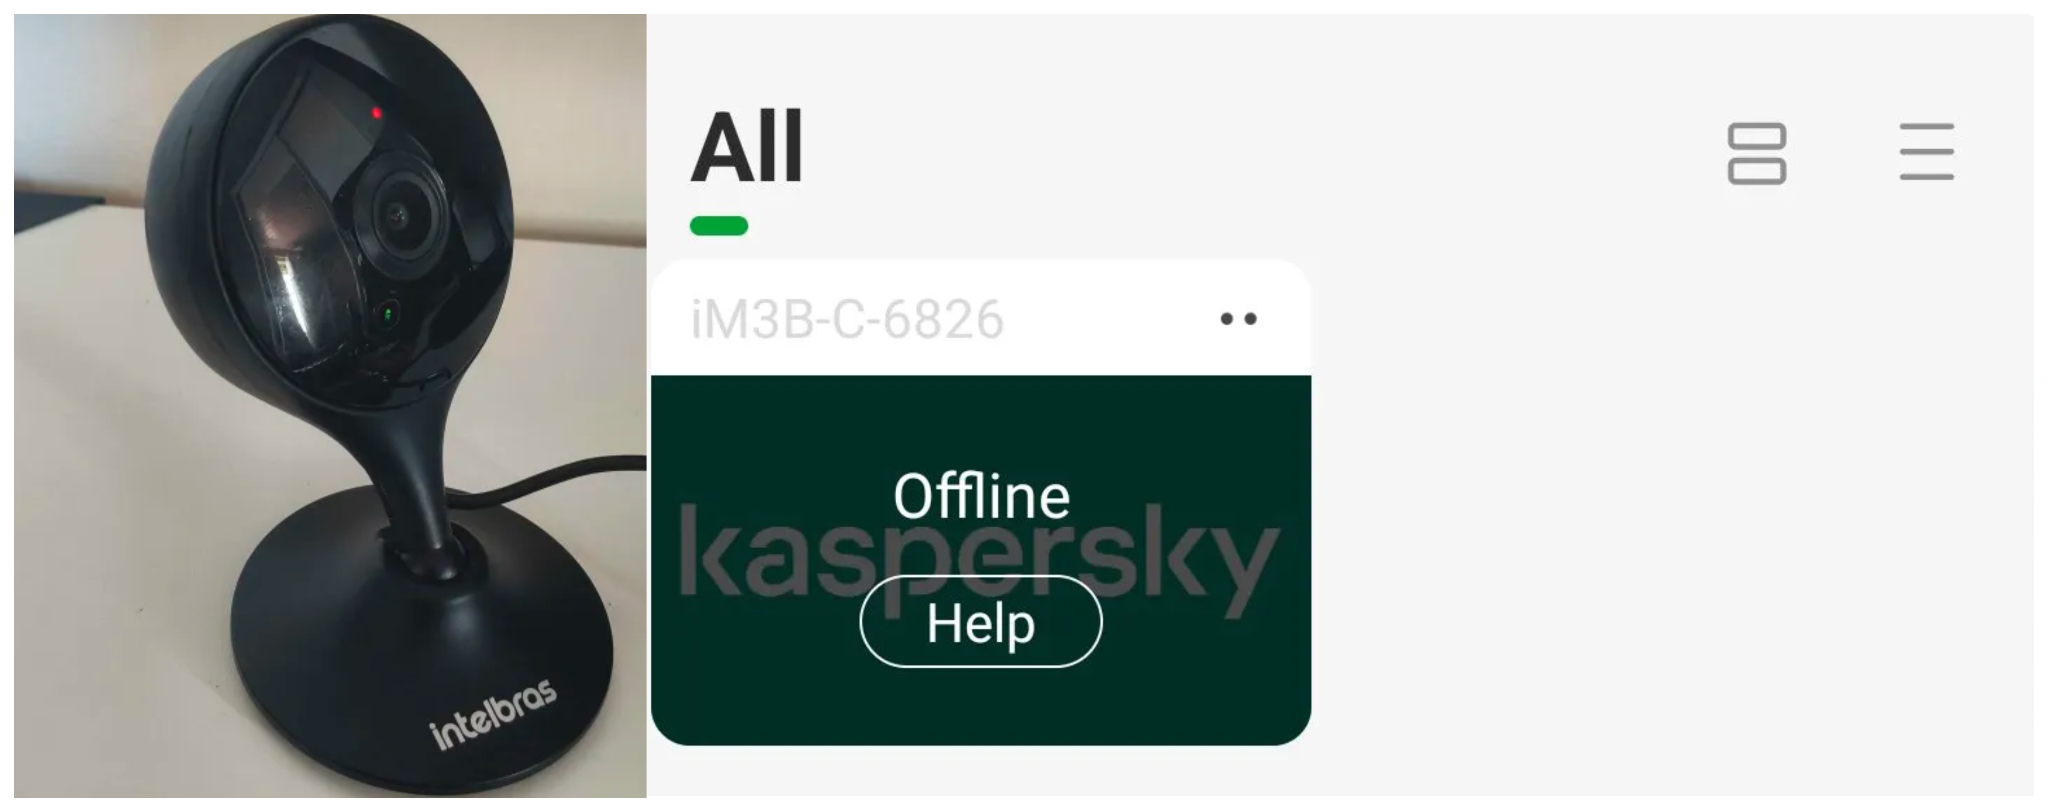
A câmera está offline
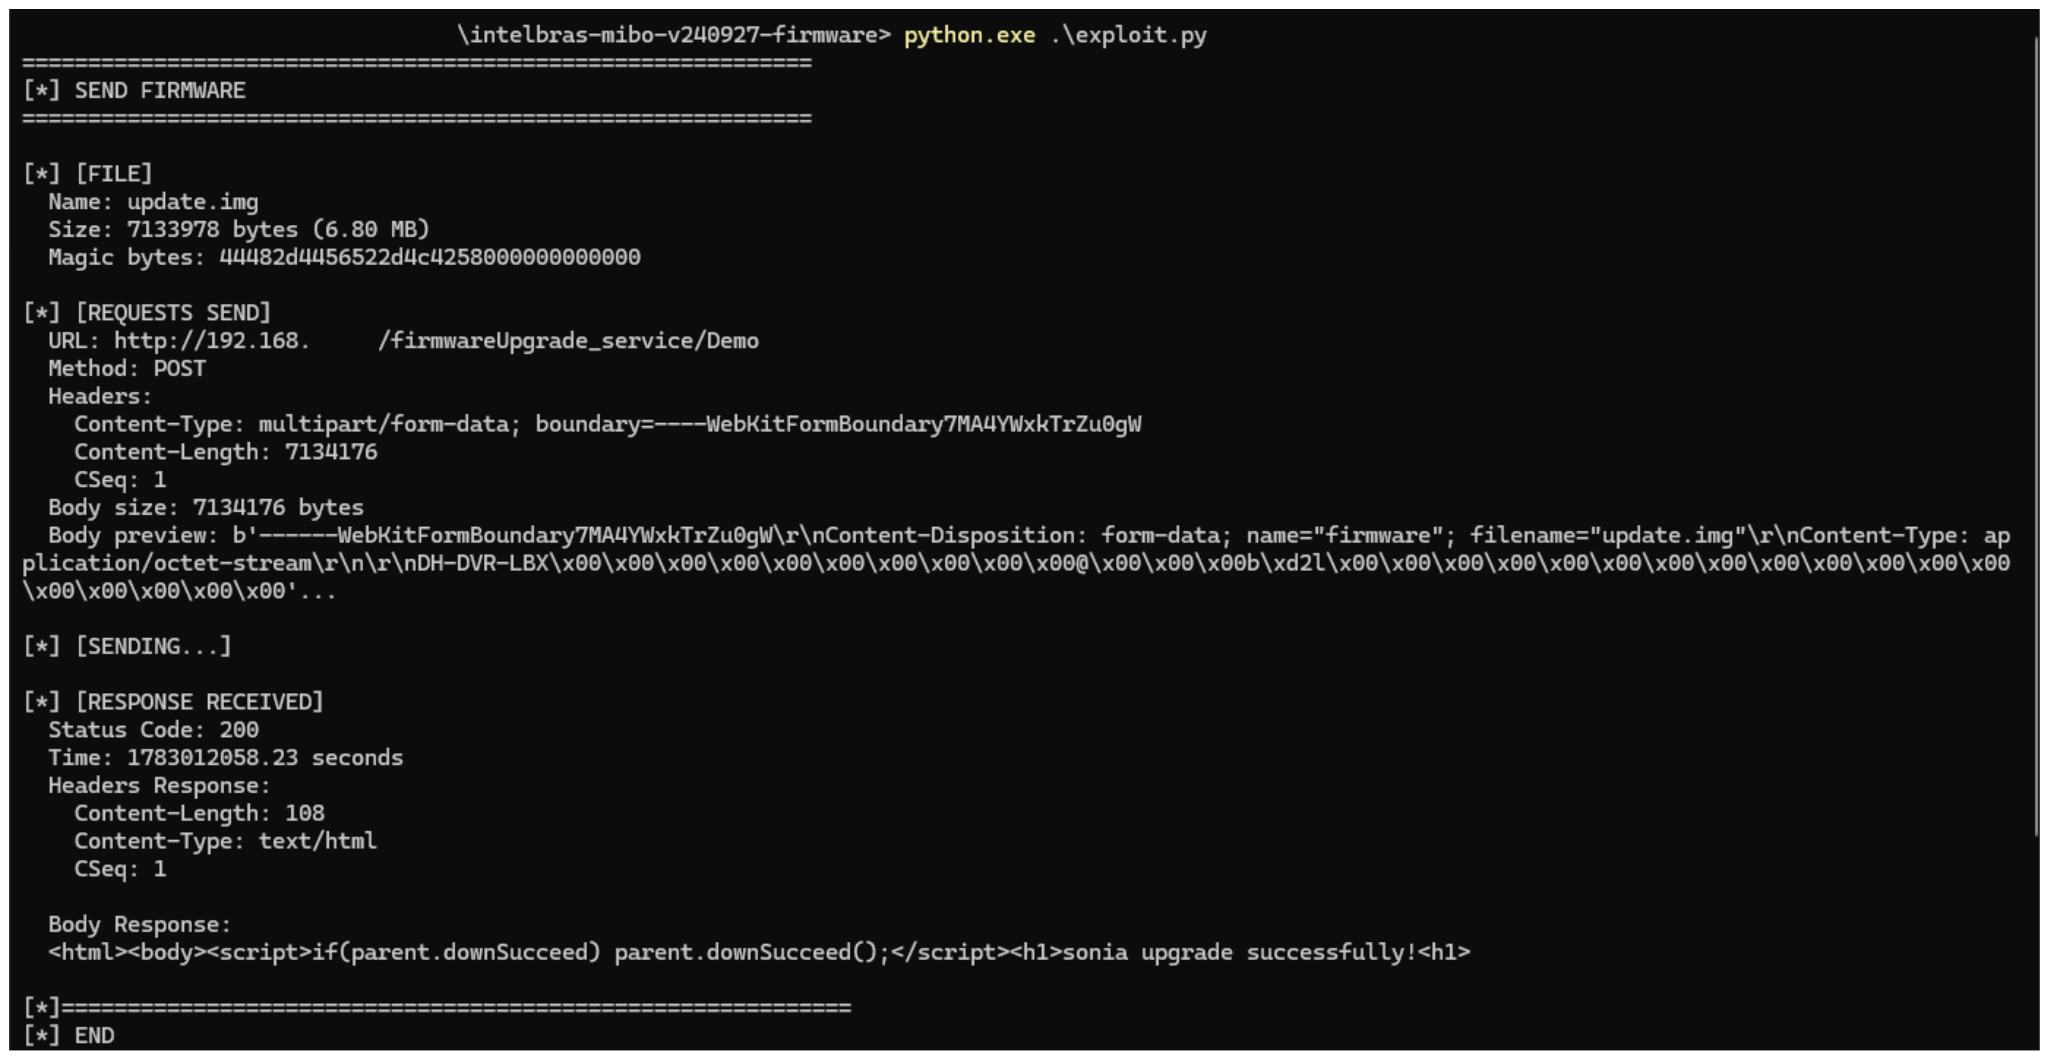
O exploit é bastante simples: consiste no envio de uma requisição HTTP POST com o firmware, o que faz a câmera aceitar a requisição e iniciar o processo de reinicialização. Independentemente do firmware ser original, o processo de reinicialização é iniciado de qualquer forma.
Nova versão do firmware
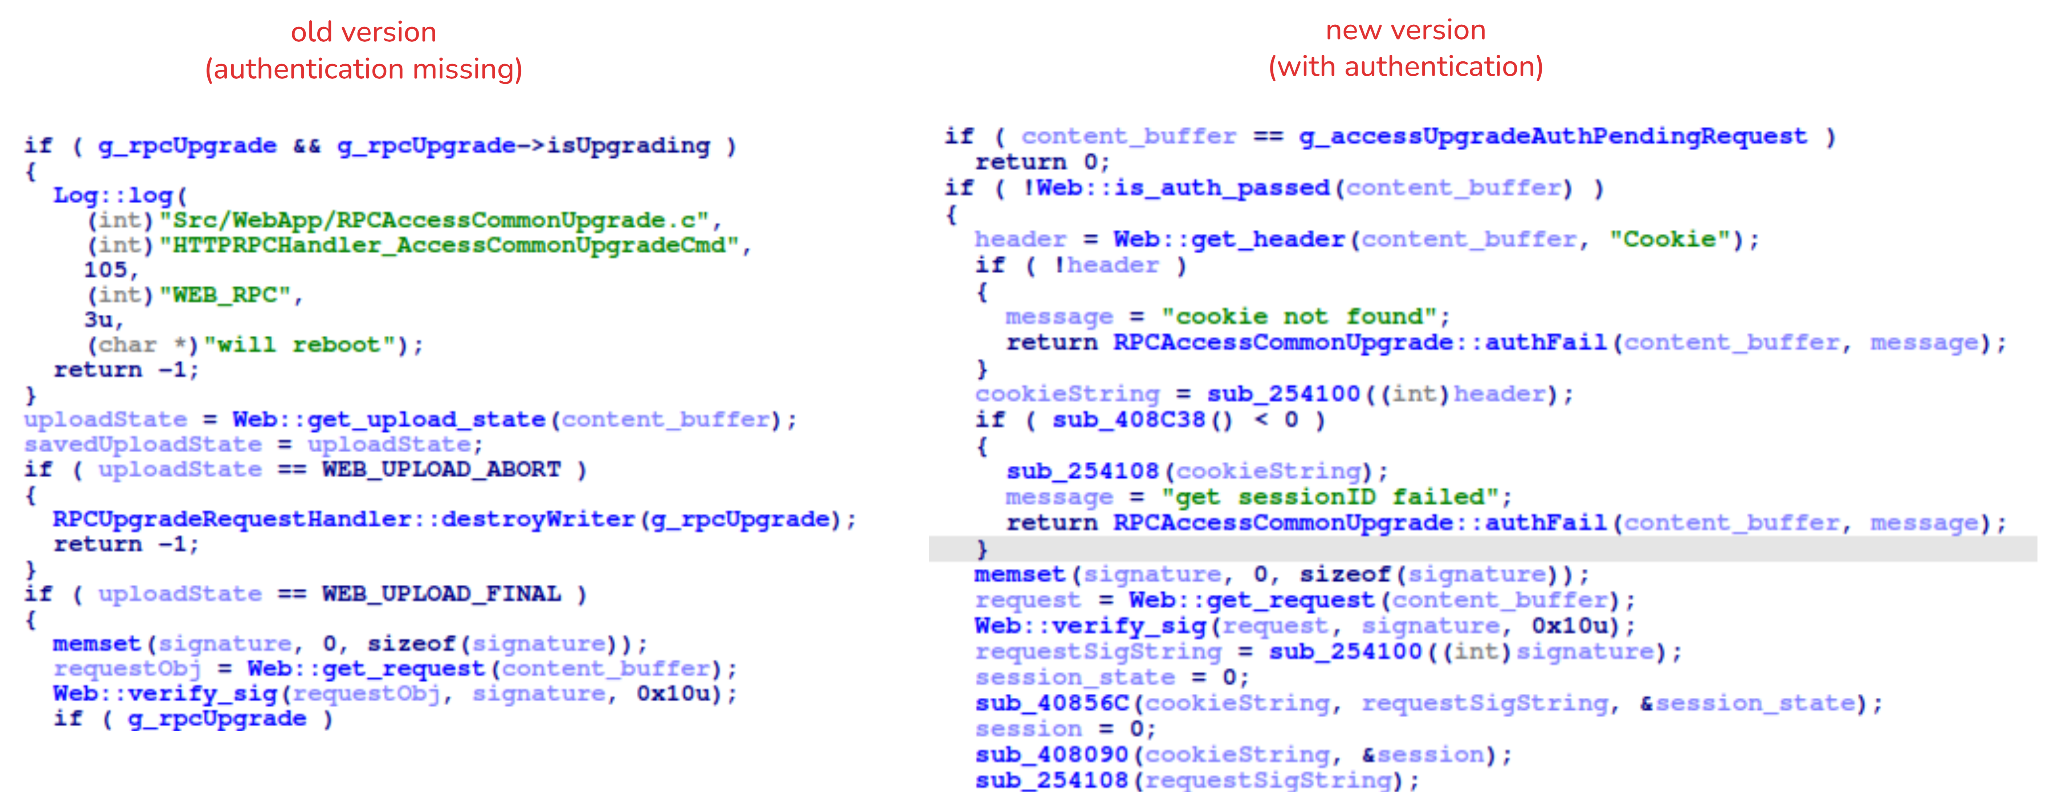
Após a notificação sobre essa falha de design na implementação do endpoint, a Intelbras entrou em contato com a Dahua. O fornecedor OEM lançou, em resposta, uma nova build de firmware que exige autenticação antes de permitir atualizações de firmware por meio desse endpoint.
A seguir, é possível comparar o novo firmware, que valida os dados de cookies e de sessão, com o firmware antigo, que não realizava nenhuma verificação de autenticação e seguia diretamente para a rotina de atualização.
Risco real
Um invasor pode acionar remotamente o processo de atualização de firmware e reinicialização da câmera sem se autenticar ou fornecer uma imagem de firmware válida. Isso pode fazer o dispositivo ficar offline, o que resulta em uma condição de negação de serviço (DoS) que impede que usuários legítimos acessem o monitoramento ao vivo ou gerenciem a câmera.
O impacto potencial é significativo devido ao número de usuários afetados. O aplicativo Intelbras Mibo Smart, disponibilizado pela empresa para conectar e gerenciar os dispositivos mencionados neste relatório, tem mais de 4.000.000 de downloads. O Brasil representa a maior base de usuários, seguido por Paraguai, Equador, Colômbia, Argentina, Chile, Peru, Bolívia, Uruguai e Venezuela. Dessa forma, a exploração desse problema afeta um grande número de usuários.
Conclusões
Esta é uma vulnerabilidade de severidade média da qual a Intelbras já está ciente. O problema foi resolvido em uma versão mais recente do firmware (R.260804, instruções de atualização), o que mitiga esse vetor de ataque. Uma vez que a vulnerabilidade afeta diretamente a disponibilidade e o funcionamento normal das câmeras afetadas, recomendamos que os usuários verifiquem a versão do firmware atualmente instalada em seus dispositivos e a atualizem para a versão mais recente disponível o quanto antes. Manter o firmware atualizado é uma prática de segurança essencial, especialmente para dispositivos de vigilância conectados à internet, já que versões desatualizadas podem permanecer suscetíveis a vulnerabilidades conhecidas.
Milhões de câmeras de segurança em risco: vulnerabilidade de DoS em dispositivos Intelbras